इनकार की गुंजाइश (plausible deniability) का मतलब है कि आपका डिवाइस हाथ में होने पर भी कोई साबित नहीं कर सकता कि आपने जितना दिखाया, उससे ज़्यादा एन्क्रिप्टेड डेटा मौजूद है। सामान्य एन्क्रिप्शन छिपाता है कि आपकी फ़ाइलों में क्या है, यह नहीं कि वे मौजूद हैं। दिखावटी और छिपे हुए वॉल्ट इससे आगे जाते हैं: दूसरा पासवर्ड या पैटर्न एक भरोसेमंद, बेख़तर जगह खोलता है, और स्क्रीन पर कुछ भी नहीं बताता कि वहाँ कुछ और भी है।
यह एक ताक़तवर विचार है जिसकी ईमानदार सीमाएँ हैं। यह कैसे काम करता है, कहाँ से आया, और क्या नहीं छिपा सकता, यह रहा।
एन्क्रिप्शन कॉन्टेंट छिपाता है, मौजूदगी नहीं
किसी के ड्रॉइंग रूम में रखी एक बंद तिजोरी की कल्पना करें। आप अंदर नहीं देख सकते, लेकिन आप जानते हैं कि तिजोरी है, और यह भी कि उसमें कुछ है। अगर कोई मालिक पर दबाव डाल सके, तो ताले का कोई मतलब नहीं रहता।
ज़्यादातर एन्क्रिप्टेड ऐप्स उस तिजोरी की तरह काम करते हैं। एक पासवर्ड और “ग़लत पासवर्ड” संदेश वाला वॉल्ट ऐप देखने वाले किसी को भी बता देता है:
- एक वॉल्ट है।
- यह एक ख़ास राज़ से लॉक है।
- अंदर जो भी है, मालिक उसे बचाना चाहता था।
किसी के लिए यह ज़िद करने को काफ़ी है: “इसे खोलो।” और एक बार आपने इसे खोल दिया, तो उन्होंने सब कुछ देख लिया।
इनकार की गुंजाइश का मक़सद “बस इतना ही है” को एक भरोसेमंद जवाब बनाना है।
VeraCrypt से फ़ोन तक, छिपे हुए वॉल्यूम
कंप्यूटर सुरक्षा में यह विचार पुराना है। इसका सबसे जाना-माना उदाहरण VeraCrypt जैसे डिस्क-एन्क्रिप्शन टूल का हिडन वॉल्यूम है।
VeraCrypt का हिडन वॉल्यूम एक सामान्य एन्क्रिप्टेड वॉल्यूम की ख़ाली जगह के अंदर रहता है। उन वॉल्यूम की ख़ाली जगह रैंडम डेटा से भरी होती है, और VeraCrypt का डॉक्यूमेंटेशन कहता है कि अनमाउंट किए गए हिडन वॉल्यूम के किसी भी हिस्से को रैंडम डेटा से अलग नहीं पहचाना जा सकता। कौन-सा वॉल्यूम खुलेगा, यह आपके टाइप किए पासवर्ड पर निर्भर करता है: एक दिखावटी फ़ाइलों वाला बाहरी वॉल्यूम खोलता है, दूसरा छिपा हुआ।
इसे काम करने वाला नियम: ख़ाली जगह और छिपा डेटा बिल्कुल एक जैसे दिखने चाहिए। अगर ऐसा नहीं, तो जाँचकर्ता पहचान सकता है कि वहाँ कुछ है।
फ़ोन यही विचार आसान रूप में लाते हैं। वॉल्यूम की जगह वॉल्ट हैं; पासवर्ड की जगह शायद PIN या पैटर्न। सिद्धांत वही रहते हैं:
- अलग-अलग राज़ अलग-अलग जगहें खोलते हैं।
- जगहों की कोई सूची नहीं होती।
- जो राज़ कुछ नहीं खोलता, वह कुछ खोलने वाले से अलग नहीं दिखना चाहिए।
दिखावटी वॉल्ट बनाम “ग़लत पासवर्ड” स्क्रीन
कई वॉल्ट ऐप्स दिखावा देते हैं: एक दूसरा PIN जो नकली वॉल्ट खोलता है। वह दिखावा कितना भरोसेमंद है, यह उसके आसपास की हर चीज़ पर निर्भर करता है।
“ग़लत पासवर्ड” स्क्रीन इसे कमज़ोर करती है। अगर ग़लत कोड ठुकराए जाते हैं, तो जो कोड काम करते हैं, वे ख़ास हैं। जो जानता है कि ऐप दिखावटी वॉल्ट सपोर्ट करता है, वह तब तक दबाव डालता रह सकता है जब तक आप हर “काम करने वाला” वॉल्ट न दिखा दें।
दिखती हुई सूची इसे कमज़ोर करती है। अगर ऐप वॉल्ट के नाम, गिनती या वॉल्ट स्विचर दिखाता है, तो दूसरे वॉल्ट का होना वहीं सामने है।
सेटिंग्ज़ इसे कमज़ोर करती हैं। “दिखावटी मोड: चालू” कहने वाली स्क्रीन अपने आप पूरी कहानी कह देती है।
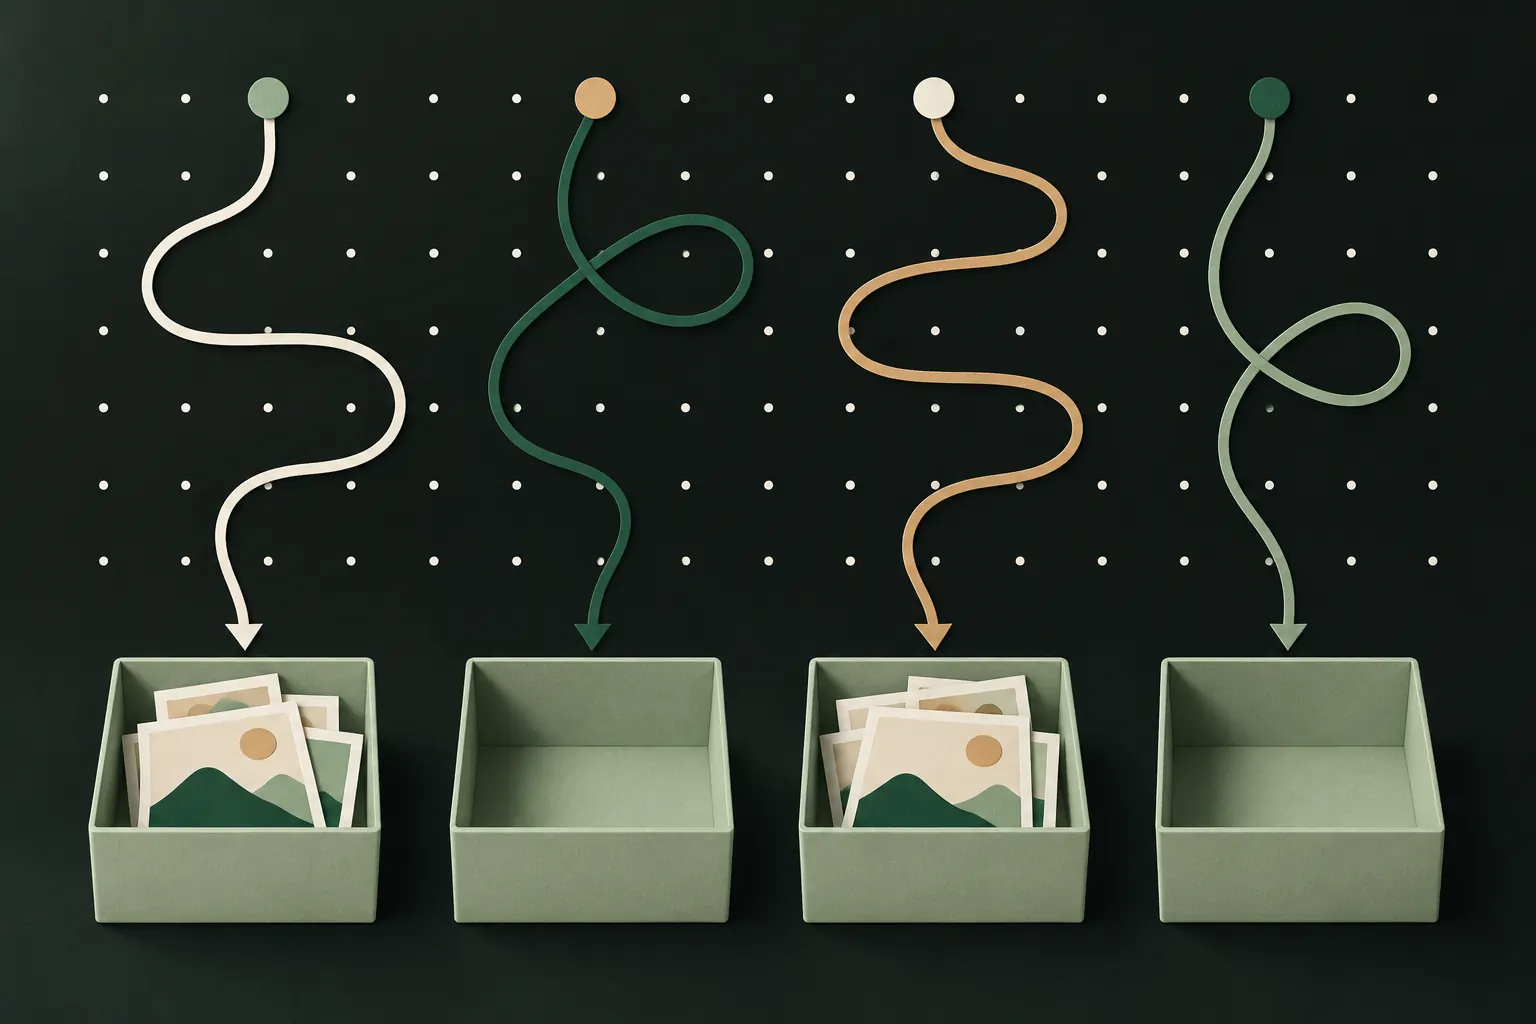
बेहतर डिज़ाइन हर राज़ को एक जैसा बर्ताव कराता है। हर कोड कोई न कोई वॉल्ट खोलता है। कुछ भरे हैं, ज़्यादातर ख़ाली, और बाहर से आप उन्हें अलग नहीं कर सकते।
Private Vault यह कैसे करता है: हर पैटर्न एक वॉल्ट खोलता है
यही आख़िरी तरीका हमने चुना।
व्यवहार में इसका मतलब:
- देखने वाले को हर पैटर्न काम करता दिखता है। वह आपके असली वॉल्ट को आपके अभी गढ़े पैटर्न से अलग नहीं कर सकता।
- न कोई वॉल्ट पिकर, न गिनती, न कोई “दिखावटी” सेटिंग जो कुछ बता दे।
- हर वॉल्ट की अपनी मास्टर कुंजी और रिकवरी फ़्रेज़ है, इसलिए एक खोलने से दूसरों के बारे में कुछ पता नहीं चलता। छिपे हुए वॉल्ट के बारे में और।
- अगर आप “ग़लत पैटर्न” देखना पसंद करते हैं (जैसे घुसपैठिए की फ़ोटो लेने के लिए), तो ऐप सेटिंग्ज़ में मोड बदल सकते हैं। इससे कुछ इनकार की गुंजाइश कम होती है, और यह फ़ैसला आपका है।
उस पल के लिए जब कोई किसी ख़ास वॉल्ट की ज़िद करे, आपातकालीन पैटर्न (Pro) एक क़दम और जोड़ता है: इसे बनाने पर एक बेख़तर वॉल्ट खुलता है और बाकी डिवाइस से हट जाते हैं। यह दबाव वाला फ़ीचर है, अपने नफ़ा-नुक़सान के साथ; हम उन्हें दबाव पासवर्ड क्या है में समझाते हैं।
फ़ॉरेंसिक कॉपी फिर भी क्या दिखा सकती है
इनकार की गुंजाइश आपको उस व्यक्ति से बचाती है जो ऐप की स्क्रीन इस्तेमाल कर रहा है। फ़ोन के स्टोरेज की पूरी कॉपी वाला फ़ॉरेंसिक जाँचकर्ता अलग विरोधी है, और यह ईमानदारी से बताना ज़रूरी है कि वह क्या देख सकता है।
- कि ऐप इंस्टॉल है। वैकल्पिक आइकन या छिपा हुआ ऐप इसे फ़ॉरेंसिक टूल से नहीं छिपाता।
- कि ऐप में एन्क्रिप्टेड डेटा है, और मोटे तौर पर कितना। फ़ाइलों का साइज़ और गिनती होती है, भले ही वे पढ़ी न जा सकें।
- कितने वॉल्ट हैं, इसका अनुमान, मौजूद एन्क्रिप्टेड फ़ाइलों के आधार पर। Private Vault में यह एक ईमानदार सीमा है: जाँचकर्ता देख सकता है कि ऐप में कई एन्क्रिप्टेड फ़ाइलें हैं और उनकी संख्या का अनुमान लगा सकता है।
- डिलीट होने के निशान, अगर वॉल्ट हाल में हटाए गए थे।
पैटर्न या रिकवरी फ़्रेज़ के बिना वे क्या नहीं कर सकते: कोई वॉल्ट खोलना, किसी फ़ाइल का नाम पढ़ना, या किसी वॉल्ट को किसी पैटर्न से मिलाना। हमारा सुरक्षा मॉडल बाकी बताता है, यह भी कि 5×5 पैटर्न क्या झेल सकता है और क्या नहीं।
तो फ़ोन पर मिलने वाली इनकार की गुंजाइश ज़्यादातर लोगों के ख़िलाफ़ है, लैब के नहीं: पार्टनर, चोर, चेकपॉइंट पर स्क्रीन देखता कोई व्यक्ति। पूरी फ़ॉरेंसिक जाँच के ख़िलाफ़ मान कर चलें कि वे बता सकते हैं कि कितना एन्क्रिप्टेड डेटा मौजूद है, भले ही वे उसे पढ़ न सकें।
दिखावटी वॉल्ट को भरोसेमंद बनाना
दिखावा तभी काम करता है जब वह ऐसा वॉल्ट लगे जिसे आप सच में इस्तेमाल करते हैं।
- इसे असली, आम कॉन्टेंट से भरें: टिकटों के स्क्रीनशॉट, ऐसे दस्तावेज़ों की फ़ोटो जिन्हें दिखाने में आपको दिक़्क़त नहीं, कुछ निजी लेकिन बेख़तर तस्वीरें।
- इसे ज़िंदा रखें। बीच-बीच में कुछ जोड़ें, ताकि सबसे नया आइटम साल भर पुराना न हो।
- कहानी को साइज़ से मिलाएँ। 12 फ़ोटो वाला दिखावटी वॉल्ट और गीगाबाइट भर एन्क्रिप्टेड डेटा वाला फ़ोन, ध्यान से देखने पर साथ नहीं बैठते।
- दिखावटी पैटर्न ऐसा रखें जो तनाव में भी याद आए, और असली ऐसा जो आप ग़लती से कभी न बनाएँ।
- असली कॉन्टेंट फ़ोन पर कहीं और न रखें। अगर वही फ़ोटो आपके कैमरा रोल में पड़ी हैं, तो दिखावटी वॉल्ट बेकार है।
- ज़्यादा सफ़ाई न दें। “यह मेरा वॉल्ट है” कहना इस कहानी से ज़्यादा भरोसेमंद है कि सिर्फ़ एक ही क्यों है।
जब आपको इसकी ज़रूरत नहीं
इनकार की गुंजाइश एक ख़ास समस्या हल करती है: कोई जो आप पर दबाव डाल सके, और जो और ढूँढे। बहुत से लोगों के सामने यह कभी नहीं आता।
शायद आपको इसकी ज़रूरत नहीं, अगर:
- आप बस चाहते हैं कि दोस्त आपकी लाइब्रेरी स्क्रॉल करें तो फ़ोटो नज़र से दूर रहें। “अदृश्य” ऐल्बम या एक वॉल्ट काफ़ी है।
- आपकी चिंता खोया या चोरी हुआ फ़ोन है। मज़बूत एन्क्रिप्शन और अच्छा लॉक आपको पहले से बचाते हैं, क्योंकि चोर आपसे अनलॉक नहीं करा सकता।
- आपकी चिंता क्लाउड है। वहाँ इनकार की गुंजाइश से ज़्यादा अपलोड से पहले एन्क्रिप्शन मायने रखता है।
यह रखने लायक है, अगर:
- आपकी ज़िंदगी में कोई आपका फ़ोन जाँचता है और “नहीं” नहीं मानेगा।
- आप ऐसी जगहों से यात्रा करते हैं जहाँ डिवाइस जाँचे जाते हैं।
- आपको ख़तरा होगा अगर किसी को पता चले कि कुछ फ़ाइलें हैं, सिर्फ़ यह नहीं कि उनमें क्या है।
आप जो भी चुनें, अच्छा वॉल्ट आपको बाद में अपना मन बदलने देता है। इनकार की गुंजाइश एक चुपचाप डिफ़ॉल्ट के रूप में सबसे अच्छी काम करती है, जिसकी रोज़ कोई क़ीमत नहीं और जो सिर्फ़ उस दिन मदद करती है जिस दिन आपको उसकी ज़रूरत हो।
सवाल
दिखावटी वॉल्ट क्या है?
बेख़तर कॉन्टेंट से भरा एक वॉल्ट जिसे आप दबाव पड़ने पर खोल सकते हैं, जबकि आपका असली वॉल्ट किसी दूसरे पासवर्ड या पैटर्न के पीछे छिपा और एन्क्रिप्टेड रहता है।
क्या कोई बता सकता है कि मेरे कितने वॉल्ट हैं?
अच्छे से डिज़ाइन किए वॉल्ट में ऐप की स्क्रीन से नहीं: देखने को कोई सूची ही नहीं होती। फ़ोन की फ़ॉरेंसिक कॉपी दिखा सकती है कि कितना एन्क्रिप्टेड डेटा मौजूद है, लेकिन यह नहीं कि कौन-सा पैटर्न क्या खोलता है।
क्या इनकार की गुंजाइश क़ानूनी है?
एन्क्रिप्शन इस्तेमाल करना और कई वॉल्ट रखना ज़्यादातर जगहों पर क़ानूनी है। अधिकारियों से झूठ बोलना या जाँच के दौरान डेटा नष्ट करना शायद न हो। क़ानून देश के हिसाब से अलग हैं, इसलिए अगर यह मायने रखता है तो अपने देश का क़ानून देखें।
क्या ख़ाली वॉल्ट शक पैदा नहीं करता?
कर सकता है। अपने दिखावटी वॉल्ट को असली, रोज़मर्रा की फ़ोटो से भरें और उसे कभी-कभी इस्तेमाल करें, ताकि वह ऐसा वॉल्ट लगे जिसे कोई सच में इस्तेमाल करता है।
अपने iPhone पर सब निजी रखें
न खाता। न एनालिटिक्स। आपके iPhone पर एन्क्रिप्टेड।