
AES-256 का मतलब है 256-बिट कुंजी वाला Advanced Encryption Standard: डेटा को इस तरह उलझाने का एक सार्वजनिक, बहुत गहराई से जाँचा-परखा तरीका कि सिर्फ़ कुंजी वाला ही उसे वापस सुलझा सके। कुंजी का अंदाज़ा लगाकर इसे कोई नहीं तोड़ सकता। इसी वजह से डिब्बे पर लिखी यह संख्या आपको ज़्यादा कुछ नहीं बताती: आपकी सुरक्षा इस पर टिकी है कि यह किस मोड में चलता है, कुंजी कहाँ से आती है और ऐप उसे कैसे संभालता है।
एक पैराग्राफ़ में AES-256
AES एक ब्लॉक साइफ़र है। यह 16 बाइट डेटा और एक गुप्त कुंजी लेता है और बदलने व मिलाने के 14 राउंड के बाद उन्हें ऐसे 16 बाइट में बदल देता है जो बिल्कुल बेतरतीब दिखते हैं। उसी कुंजी से यह उन्हें वापस बदल सकता है। इसे अमेरिका के National Institute of Standards and Technology (NIST) ने एक खुली प्रतियोगिता में चुना और FIPS 197 के रूप में प्रकाशित किया। आपका iPhone, आपका बैंक, आपका ब्राउज़र और मैसेजिंग ऐप्स इसका इस्तेमाल करते हैं। “AES-256” का मतलब है कि कुंजी 256 बिट लंबी है; 128 और 192 बिट वाले वर्शन भी हैं।
कुंजियाँ, ब्लॉक और 256 बिट काफ़ी क्यों हैं
256-बिट कुंजी के 2²⁵⁶ संभव मान होते हैं। लिखें तो यह 78 अंकों की संख्या है। अगर धरती का हर कंप्यूटर ब्रह्मांड की उम्र जितने समय तक हर सेकंड अरबों-अरबों कुंजियाँ आज़माए, तब भी वे इनका नगण्य-सा हिस्सा ही जाँच पाएँगे।
इसलिए AES-256 पर कोई ब्रूट फ़ोर्स से हमला नहीं करता। जब एन्क्रिप्टेड डेटा बिना इजाज़त खुलता है, तो वजह साइफ़र के आसपास की कोई चीज़ होती है:
- अंदाज़ा लगाने लायक पासवर्ड, जिससे कुंजी बनाई गई थी।
- ऐसी जगह रखी कुंजी जहाँ तक पहुँचा जा सके, जैसे कोई सर्वर, डेटा के बगल में रखी फ़ाइल या कोई “रिकवरी” सिस्टम।
- ग़लत मोड या कोई बग, जिससे पैटर्न लीक हों या डेटा बदला जा सके।
- अनलॉक डिवाइस, जहाँ यूज़र के लिए सब कुछ पहले से डिक्रिप्ट है।
यह सूची याद रखें। बाकी लेख इसी के बारे में है।
मोड: GCM क्यों मायने रखता है
अपने आप में AES सिर्फ़ 16 बाइट का एक ब्लॉक संभालता है। किसी फ़ोटो को एन्क्रिप्ट करने के लिए एक मोड चाहिए जो कई ब्लॉक को आपस में जोड़े, और यह चुनाव बहुत मायने रखता है।
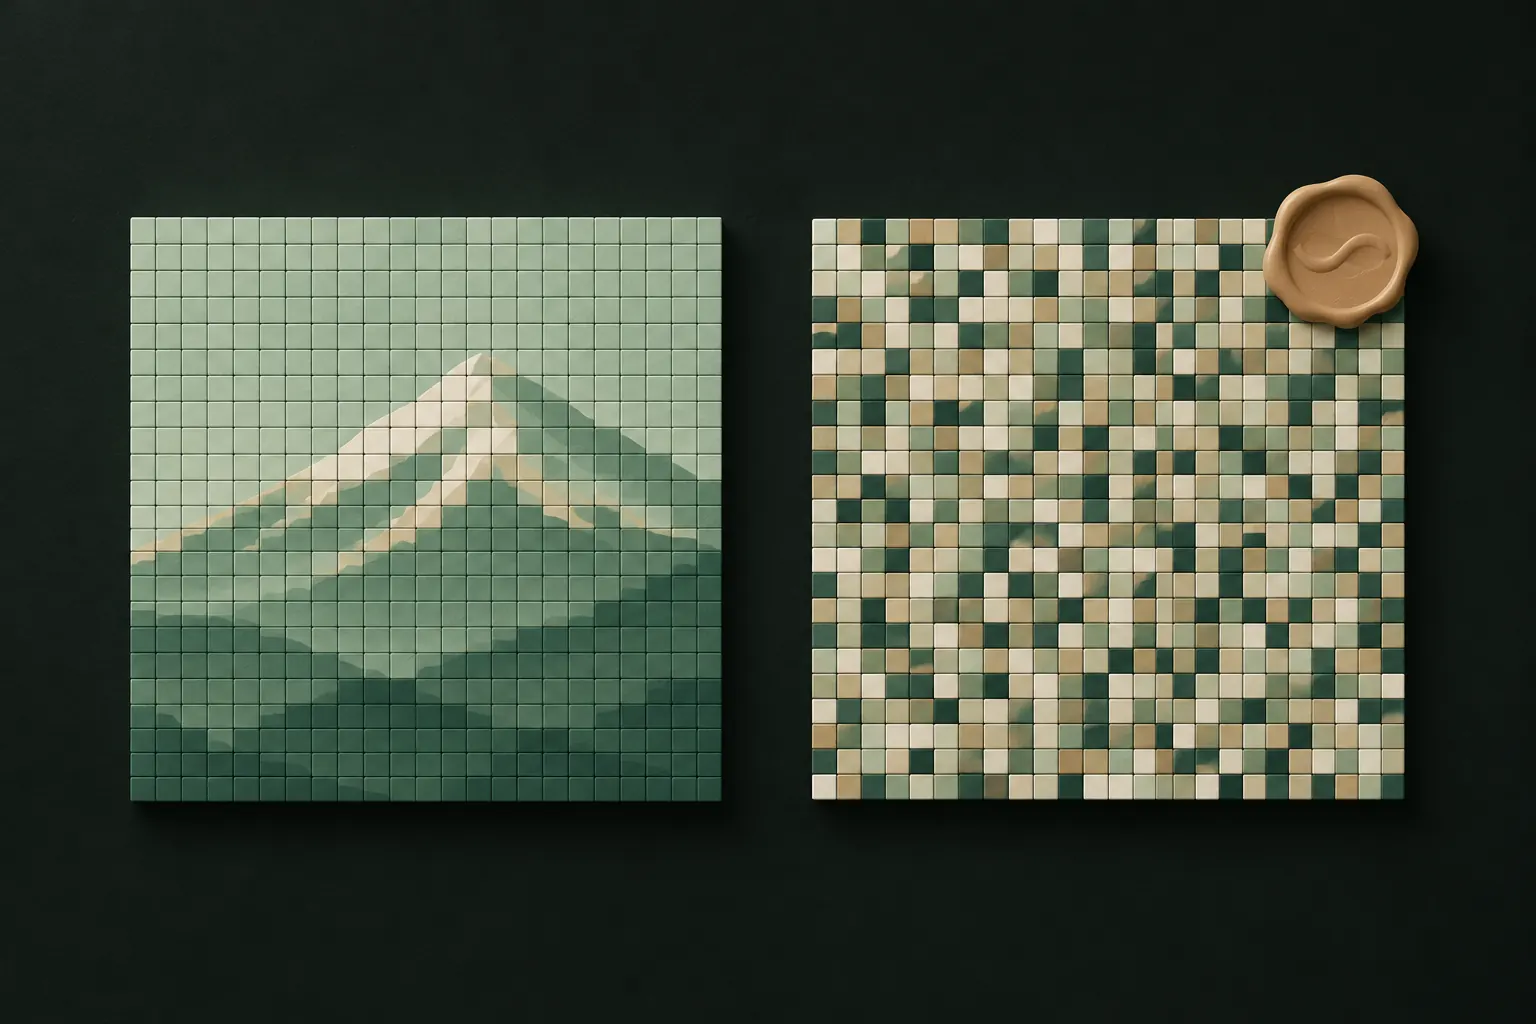
- ECB, सबसे भोला मोड, एक जैसे ब्लॉक को एक जैसा एन्क्रिप्ट करता है, इसलिए डेटा के पैटर्न झलकते रहते हैं। क्या नहीं करना चाहिए, इसका यह किताबी उदाहरण है।
- CBC और CTR पैटर्न छिपाते हैं, लेकिन अपने आप में छेड़छाड़ नहीं पकड़ते। कोई एन्क्रिप्टेड फ़ाइल में बिट बदल दे, तो ऐप को पता नहीं चलेगा।
- GCM (Galois/Counter Mode) एन्क्रिप्ट करता है और एक ऑथेंटिकेशन टैग भी जोड़ता है। अगर एन्क्रिप्टेड डेटा का एक भी बिट बदला जाए, तो ख़राब या छेड़ा गया कॉन्टेंट लौटाने की बजाय डिक्रिप्शन फ़ेल हो जाता है। NIST ने इसे SP 800-38D में तय किया है।
GCM का एक सख़्त नियम है: एक ही कुंजी के साथ एक ही nonce (एक बार इस्तेमाल होने वाली संख्या) दोबारा कभी इस्तेमाल न करें। अच्छे इम्प्लीमेंटेशन nonce सावधानी से बनाते हैं या हर फ़ाइल के लिए नई कुंजी इस्तेमाल करते हैं, ताकि ऐसा हो ही न सके।
कमज़ोर कड़ी कुंजी है, साइफ़र नहीं
ज़्यादातर ऐप्स आपसे कोई रैंडम 256-बिट कुंजी नहीं माँगते। वे पासवर्ड, PIN या पैटर्न माँगते हैं और उसे कुंजी में बदलते हैं। सुरक्षा आमतौर पर इसी क़दम पर बनती या बिगड़ती है।
अच्छा डिज़ाइन PBKDF2, scrypt या Argon2 जैसा की डेरिवेशन फ़ंक्शन इस्तेमाल करता है:
- यह जानबूझकर धीमा होता है। हर अंदाज़े के लिए लाखों हैश राउंड चलाने पड़ते हैं, इसलिए लाखों पासवर्ड आज़माने वाले हमलावर को हर एक की क़ीमत चुकानी पड़ती है। OWASP की पासवर्ड स्टोरेज गाइडेंस फ़िलहाल PBKDF2-HMAC-SHA512 के लिए कम से कम 2,20,000 और PBKDF2-HMAC-SHA256 के लिए 6,00,000 इटरेशन सुझाती है।
- यह रैंडम सॉल्ट इस्तेमाल करता है, ताकि एक ही पासवर्ड अलग-अलग लोगों के लिए अलग कुंजी दे और पहले से तैयार टेबल काम न आएँ।
- यह न कुंजी सेव करता है, न पासवर्ड। ग़लत पासवर्ड से ग़लत कुंजी बनती है, जो बस डिक्रिप्ट नहीं कर पाती।
ख़राब डिज़ाइन PIN को किसी सेटिंग्ज़ फ़ाइल में रखता है, कुंजी को डेटा के बगल में रखता है, या हर यूज़र के लिए एक ही तय कुंजी इस्तेमाल करता है। तब “AES-256” ऐसा ताला है जिसकी चाबी दरवाज़े पर ही चिपकी है।
छोटे राज़ों को लेकर भी व्यावहारिक रहें। 4 अंकों के PIN की 10,000 संभावनाएँ होती हैं; धीमा की डेरिवेशन भी उसे ऐसे व्यक्ति के सामने मज़बूत नहीं बना सकता जिसके पास एन्क्रिप्टेड फ़ाइलें और समय हो। लंबे राज़, फ़ाइलों से अलग रखा गया सॉल्ट और कोशिशों की सीमा, सब मदद करते हैं।
हर फ़ाइल की अलग कुंजी और चंकिंग
दो और डिज़ाइन फ़ैसले सावधान ऐप्स को बाकी से अलग करते हैं:
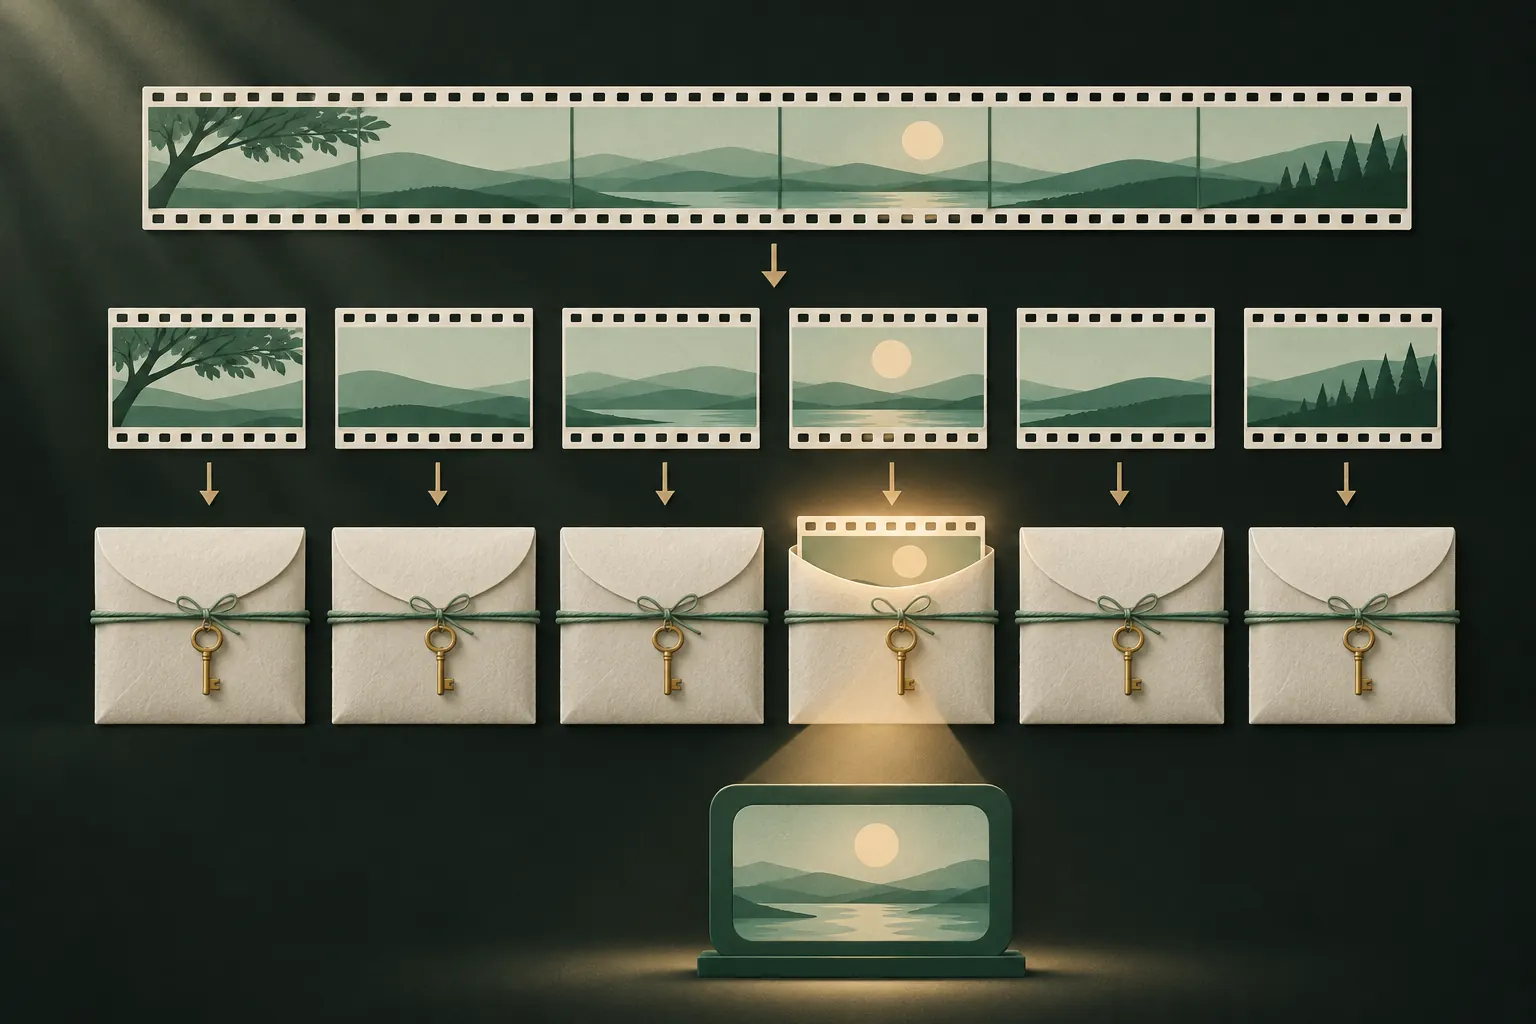
- हर फ़ाइल की अलग कुंजी। अगर हर फ़ोटो की अपनी कुंजी हो, जो एक मास्टर कुंजी से बनी हो, तो एक कुंजी लीक होने पर सिर्फ़ एक फ़ाइल खुलती है, सब कुछ नहीं। इससे अलग-अलग फ़ाइलों में nonce का दोहराव भी असंभव हो जाता है।
- चंकिंग। बड़ी फ़ाइलें, जैसे वीडियो, टुकड़ों (चंक) में एन्क्रिप्ट होती हैं, हर एक का अपना ऑथेंटिकेशन टैग होता है। ऐप सिर्फ़ वही हिस्सा मेमोरी में डिक्रिप्ट कर सकता है जो आप देख रहे हैं, डिस्क पर डिक्रिप्टेड कॉपी लिखे बिना। चंक का क्रम बदलने, उन्हें अदला-बदली करने या काट देने से रोकने के लिए चंक नंबर और “फ़ाइल का अंत” फ़्लैग भी ऑथेंटिकेट होने चाहिए।
मार्केटिंग को समझें: “मिलिट्री-ग्रेड”, “बैंक-लेवल”
इन जुमलों का मतलब आमतौर पर होता है “हम AES-256 इस्तेमाल करते हैं”। यह अच्छा है, लेकिन यह न्यूनतम है, कोई ख़ासियत नहीं, और इसमें वह सब छूट जाता है जो असल में मायने रखता है। जब कोई ऐप “मिलिट्री-ग्रेड एन्क्रिप्शन” कहे, तो पूछें:
- कौन-सा मोड? GCM या कोई और ऑथेंटिकेटेड मोड?
- कुंजी कहाँ से आती है? आपके राज़ से, किसी धीमे की डेरिवेशन फ़ंक्शन के ज़रिए? या ऐसी कोई चीज़ जो कंपनी के पास है?
- क्या कंपनी आपका पासवर्ड रीसेट कर सकती है? अगर हाँ, तो वे (या कोई और) आपकी कुंजी तक पहुँच सकते हैं।
- क्या हर फ़ाइल एन्क्रिप्ट होती है, थंबनेल और वीडियो समेत, या सिर्फ़ कुछ?
- क्या यह डॉक्यूमेंटेड है? प्रकाशित सुरक्षा मॉडल किसी भी विशेषण से ज़्यादा क़ीमती है।
जो ऐप इनका साफ़ जवाब नहीं दे सकता, उसने यह लेबल नहीं कमाया। क्या फ़ोटो वॉल्ट ऐप्स सुरक्षित हैं, इस पर हमारी गाइड भी यही सवाल इस्तेमाल करती है।
एक ठोस उदाहरण: Private Vault
ठोस संदर्भ के लिए, एक ऐप इन सवालों के जवाब ऐसे देता है।
यह आख़िरी बात ज़ीरो-नॉलेज एन्क्रिप्शन से जुड़ती है: जब कुंजी सिर्फ़ आप बना सकते हैं, तो डेटा कोई और नहीं खोल सकता, ऐप बनाने वाले भी नहीं।
क्वांटम कंप्यूटर और AES-256
क्वांटम कंप्यूटर कुछ तरह की क्रिप्टोग्राफ़ी के लिए दूसरी तरह से कहीं बड़ा ख़तरा हैं। कुंजियों के आदान-प्रदान और डेटा पर हस्ताक्षर के लिए इस्तेमाल होने वाले पब्लिक-की सिस्टम (जैसे RSA और एलिप्टिक कर्व) काफ़ी बड़े क्वांटम कंप्यूटर से बुरी तरह टूट जाएँगे, इसीलिए नए पोस्ट-क्वांटम मानक बने हैं।
AES जैसे सिमेट्रिक साइफ़र कहीं बेहतर स्थिति में हैं। सबसे बेहतर ज्ञात क्वांटम हमला, Grover का एल्गोरिदम, सिद्धांत रूप में कुंजी की असरदार ताक़त को लगभग आधा कर देगा, जिससे AES-256 क़रीब 128 बिट पर रह जाएगा, जो किसी भी व्यावहारिक हमले से फिर भी बहुत दूर है। यही एक वजह है कि लंबे समय तक गुप्त रहने वाले डेटा के लिए आमतौर पर AES-128 नहीं, AES-256 की सलाह दी जाती है।
संक्षेप में
- ख़ुद AES-256 कमज़ोर कड़ी नहीं है।
- मोड पूछें: ऑथेंटिकेटेड (GCM) बिना ऑथेंटिकेशन वाले से बेहतर है।
- पूछें कि कुंजी कहाँ से आती है: आपके राज़ से धीमे की डेरिवेशन से बनी और कभी सेव न होने वाली कुंजी ही आपको चाहिए।
- “मिलिट्री-ग्रेड” को नज़रअंदाज़ करें। डॉक्यूमेंटेड डिज़ाइन देखें।
सवाल
क्या AES-256 तोड़ा जा सकता है?
हर संभव कुंजी आज़माकर नहीं; कुंजियाँ बहुत ही ज़्यादा हैं। असली हमले पासवर्ड, कुंजी रखने के तरीके या ऐप के बग पर होते हैं, ख़ुद साइफ़र पर नहीं।
मिलिट्री-ग्रेड एन्क्रिप्शन का क्या मतलब है?
कुछ भी सटीक नहीं। आमतौर पर इसका मतलब AES-256 होता है, जो अच्छा मानक है, लेकिन इससे मोड, कुंजी या ऐप उन्हें कैसे संभालता है, इसके बारे में कुछ पता नहीं चलता।
क्या AES-256 क्वांटम कंप्यूटर से सुरक्षित है?
इसे सुरक्षित विकल्प माना जाता है। Grover का एल्गोरिदम सिद्धांत रूप में इसकी असरदार ताक़त को लगभग आधा, यानी क़रीब 128 बिट कर देगा, जो फिर भी पहुँच से बाहर है।
क्या एन्क्रिप्शन से मेरा iPhone धीमा होता है?
महसूस होने लायक नहीं। iPhone में AES के लिए हार्डवेयर सपोर्ट होता है, और iOS पहले से ही आपका सारा डेटा इसी से एन्क्रिप्ट करता है।
अपने iPhone पर सब निजी रखें
न खाता। न एनालिटिक्स। आपके iPhone पर एन्क्रिप्टेड।


