
AES-256 — это Advanced Encryption Standard (стандарт шифрования AES) с 256-битным ключом: открытый и тщательно изученный способ перемешать данные так, чтобы восстановить их мог только тот, у кого есть ключ. Подобрать ключ невозможно. Именно поэтому цифра на упаковке мало что говорит: безопасность определяют режим работы, то, откуда берется ключ, и то, как приложение с ним обращается.
AES-256 в одном абзаце
AES — это блочный шифр. Он берет 16 байт данных и секретный ключ и за 14 раундов подстановок и перемешивания превращает их в 16 байт, которые выглядят случайными. С тем же ключом их можно превратить обратно. Шифр выбрал Национальный институт стандартов и технологий США (NIST) по итогам открытого конкурса и опубликовал как FIPS 197. Им пользуются ваш iPhone, ваш банк, браузер и мессенджеры. «AES-256» означает, что длина ключа — 256 бит; есть также версии со 128- и 192-битным ключом.
Ключи, блоки и почему 256 бит достаточно
У 256-битного ключа 2²⁵⁶ возможных значений. Если записать это число, в нем будет 78 цифр. Даже если бы все компьютеры на Земле перебирали миллиарды миллиардов ключей в секунду на протяжении всего возраста Вселенной, они проверили бы ничтожно малую долю.
Поэтому AES-256 никто не атакует перебором. Когда зашифрованные данные все-таки открывают без разрешения, причина в чем-то вокруг шифра:
- Угадываемый пароль, из которого получен ключ.
- Ключ хранится там, куда можно добраться: на сервере, в файле рядом с данными или в системе «восстановления».
- Неправильный режим или ошибка, из-за которых видны закономерности или данные можно изменить.
- Разблокированное устройство, где все уже расшифровано для пользователя.
Запомните этот список. Об этом вся остальная статья.
Режимы: почему важен GCM
Сам по себе AES обрабатывает только один блок в 16 байт. Чтобы зашифровать фото, нужен режим, который связывает множество блоков, и от его выбора многое зависит.
- ECB, наивный режим, шифрует одинаковые блоки одинаково, поэтому закономерности в данных проступают наружу. Это хрестоматийный пример того, как делать не надо.
- CBC и CTR скрывают закономерности, но сами по себе не замечают подделки. Можно изменить биты в зашифрованном файле, и приложение этого не увидит.
- GCM (Galois/Counter Mode) шифрует и добавляет тег аутентификации. Если в зашифрованных данных изменен хотя бы один бит, расшифровка завершится ошибкой, а не вернет испорченное или подмененное содержимое. NIST описывает его в SP 800-38D.
У GCM одно строгое правило: никогда не использовать один и тот же nonce (одноразовое число) с одним и тем же ключом. Хорошие реализации аккуратно генерируют nonce или используют новый ключ для каждого файла, чтобы этого не могло случиться.
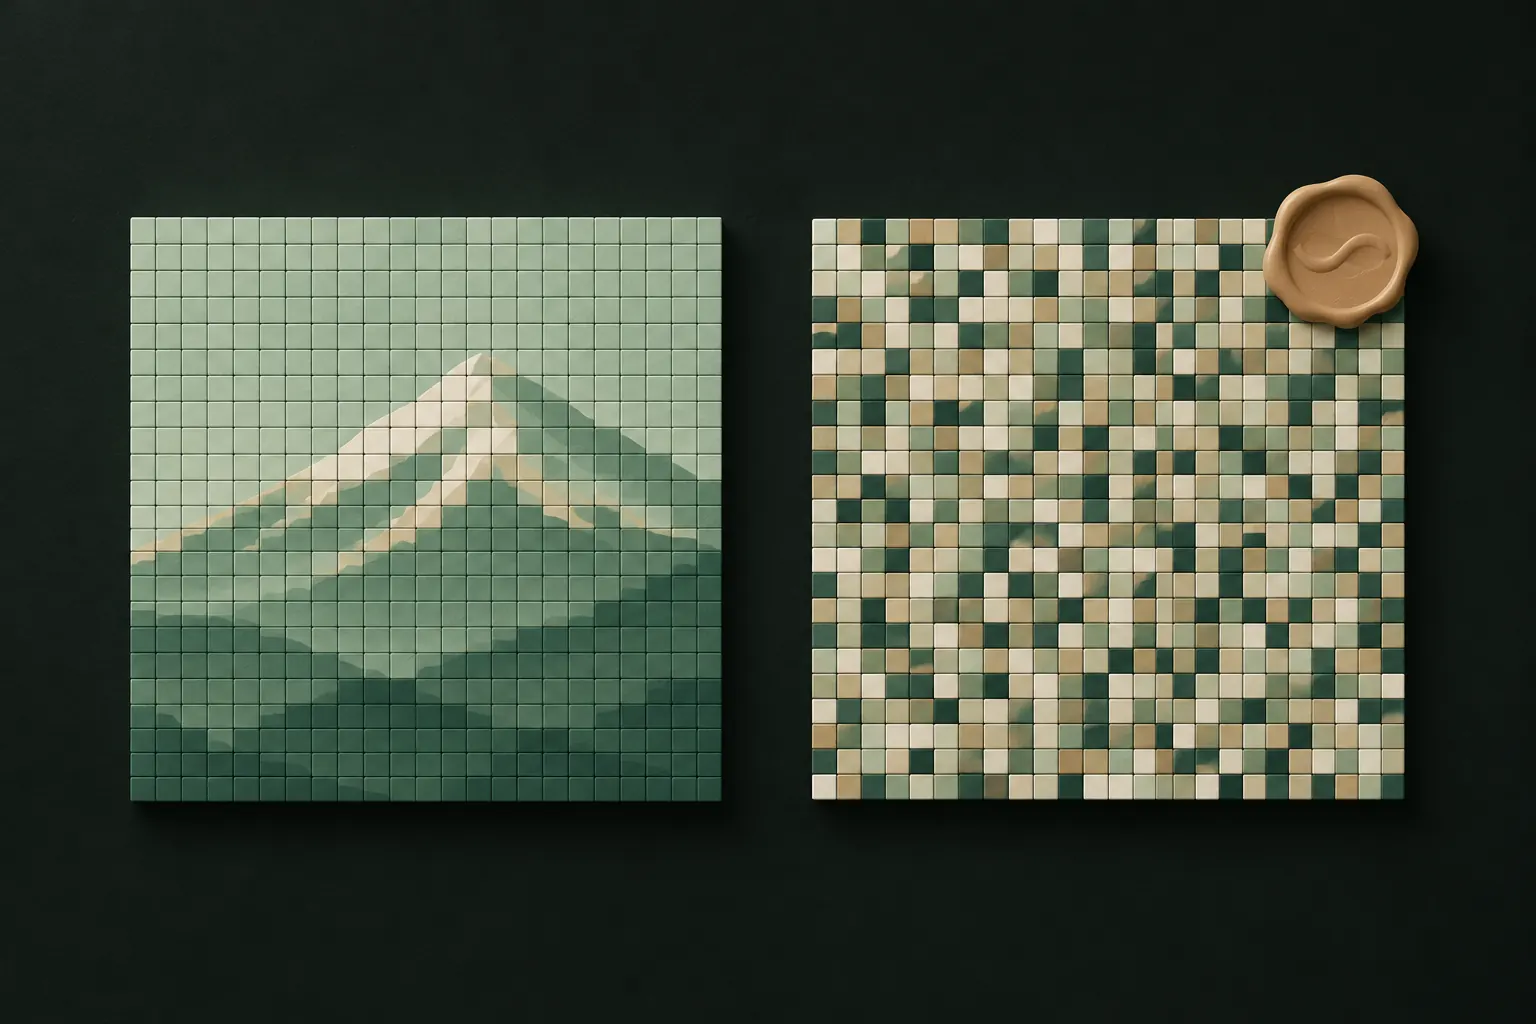
Слабое место — ключ, а не шифр
Большинство приложений не просят у вас случайный 256-битный ключ. Они просят пароль, PIN-код или узор и превращают его в ключ. Именно на этом шаге безопасность обычно и выигрывают, и теряют.
Хорошая схема использует функцию получения ключа (KDF), например PBKDF2, scrypt или Argon2:
- Она намеренно медленная. Каждая попытка требует сотен тысяч раундов хеширования, поэтому злоумышленник, перебирающий миллионы паролей, платит за каждый. Рекомендации OWASP по хранению паролей сейчас советуют не меньше 220 000 итераций для PBKDF2-HMAC-SHA512 и 600 000 для PBKDF2-HMAC-SHA256.
- Она использует случайную соль, поэтому один и тот же пароль дает разным людям разные ключи, а заранее вычисленные таблицы не помогают.
- Она не хранит ни ключ, ни пароль. Неверный пароль дает неверный ключ, который просто не сможет ничего расшифровать.
Плохая схема хранит PIN-код в файле настроек, держит ключ рядом с данными или использует один фиксированный ключ для всех пользователей. Тогда «AES-256» — это замок, к двери которого скотчем приклеен ключ.
Будьте реалистичны и насчет коротких секретов. У 4-значного PIN-кода 10 000 вариантов; даже медленное получение ключа не сделает его стойким против того, у кого есть зашифрованные файлы и время. Помогают более длинные секреты, соль, которая хранится отдельно от файлов, и ограничение числа попыток.
Отдельные ключи для файлов и шифрование частями
Еще два решения отличают аккуратные приложения от остальных:
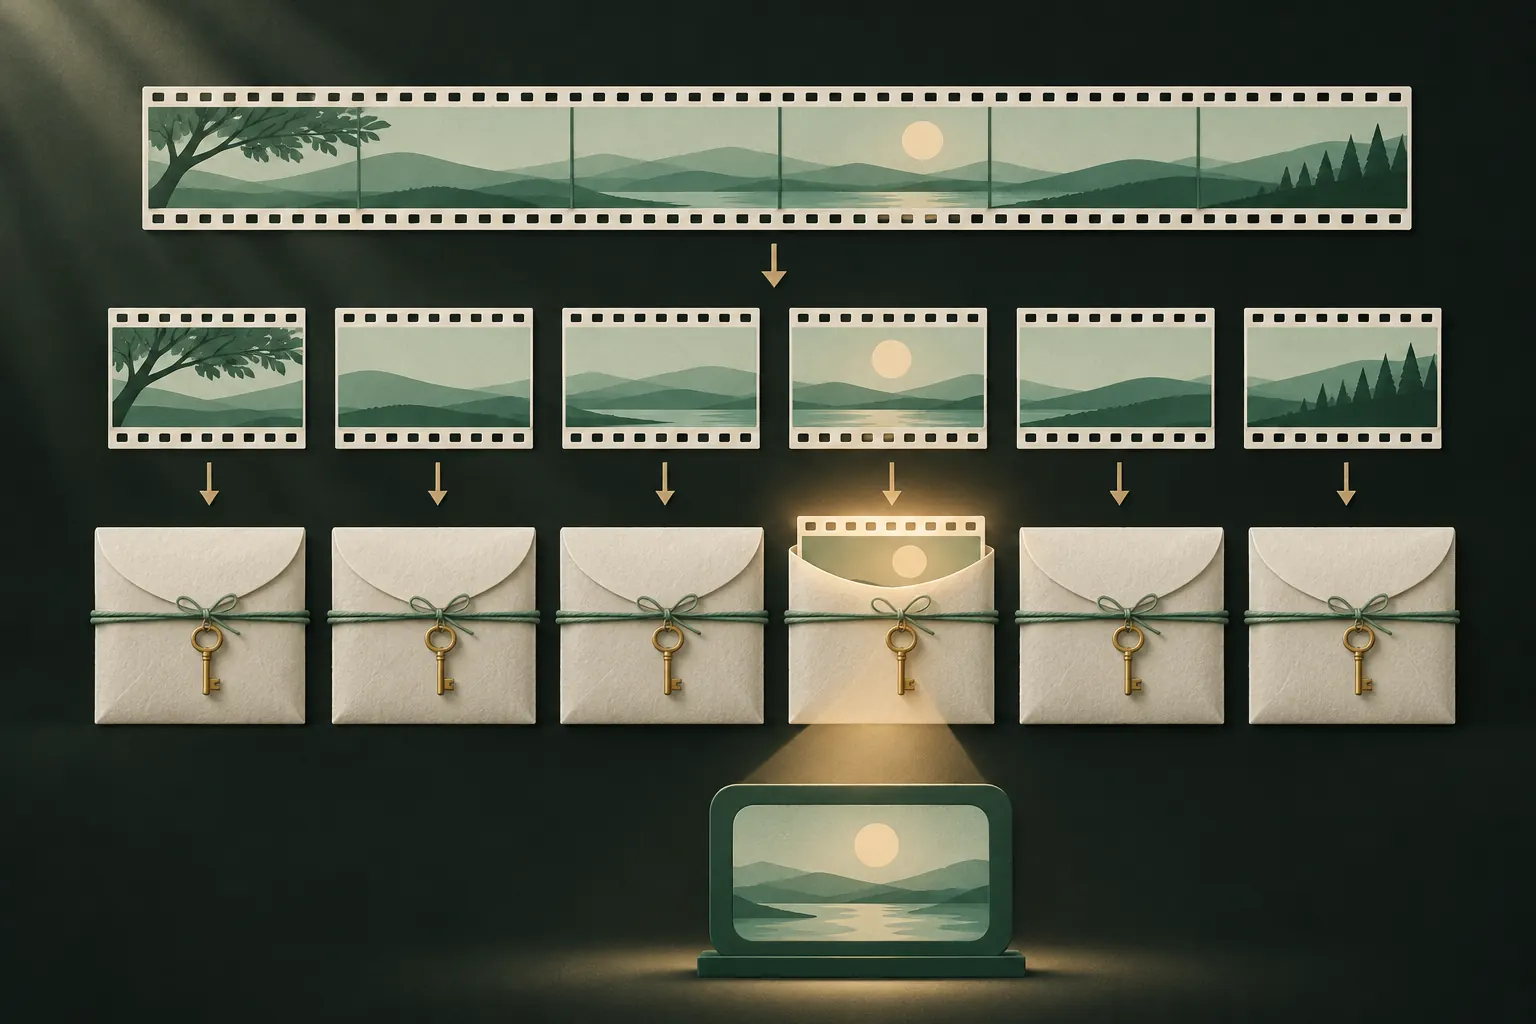
- Свой ключ для каждого файла. Если у каждого фото свой ключ, полученный из мастер-ключа, то раскрытие одного ключа выдаст один файл, а не все. Заодно это исключает повторное использование nonce в разных файлах.
- Шифрование частями. Большие файлы, например видео, шифруются частями, и у каждой части свой тег аутентификации. Приложение может расшифровать только тот фрагмент, который вы смотрите, в памяти, не записывая расшифрованную копию на диск. Чтобы части нельзя было переставить, подменить или отрезать, номер части и флаг «конец файла» тоже должны проходить аутентификацию.
Расшифровываем маркетинг: «военного уровня», «банковского уровня»
Обычно эти фразы значат «мы используем AES-256». Это хорошо, но это минимум, а не преимущество, и все важное здесь остается за кадром. Когда приложение обещает «шифрование военного уровня», спросите:
- Какой режим? GCM или другой режим с аутентификацией?
- Откуда берется ключ? Из вашего секрета через медленную функцию получения ключа? Или из чего-то, что хранит компания?
- Может ли компания сбросить ваш пароль? Если да, то она (или кто-то другой) может добраться до вашего ключа.
- Шифруется ли каждый файл, включая миниатюры и видео, или только часть?
- Есть ли документация? Опубликованная модель безопасности стоит больше любых эпитетов.
Приложение, которое не может четко ответить на эти вопросы, такой ярлык не заслужило. В нашем разборе того, безопасны ли приложения-сейфы для фото, используются те же вопросы.
Наглядный пример: Private Vault
Вот как на эти вопросы отвечает одно приложение — для конкретного ориентира.
Последний пункт связан с шифрованием с нулевым разглашением: когда получить ключ можете только вы, никто другой не откроет данные, включая создателей приложения.
Квантовые компьютеры и AES-256
Квантовые компьютеры угрожают одним видам криптографии гораздо сильнее, чем другим. Системы с открытым ключом, которые используются для обмена ключами и подписи данных (например, RSA и эллиптические кривые), достаточно мощный квантовый компьютер серьезно взломал бы, поэтому и появились новые постквантовые стандарты.
Симметричным шифрам вроде AES приходится гораздо легче. Лучшая известная квантовая атака, алгоритм Гровера, теоретически примерно вдвое снизила бы эффективную стойкость ключа: у AES-256 осталось бы около 128 бит, что по-прежнему далеко за пределами любой реалистичной атаки. Это одна из причин, почему для данных, которые должны оставаться секретными долго, обычно рекомендуют AES-256, а не AES-128.
Коротко
- Сам AES-256 — не слабое место.
- Спрашивайте о режиме: с аутентификацией (GCM) лучше, чем без нее.
- Спрашивайте, откуда берется ключ: вам нужно медленное получение ключа из вашего секрета, без его хранения.
- Не обращайте внимания на «военный уровень». Ищите документированную схему.
Вопросы
Можно ли взломать AES-256?
Перебором ключей — нет, их слишком много. Настоящие атаки нацелены на пароль, на то, как хранится ключ, или на ошибки в приложении, а не на сам шифр.
Что значит «шифрование военного уровня»?
Ничего конкретного. Обычно имеется в виду AES-256 — хороший стандарт, но эта фраза ничего не говорит о режиме, ключе и о том, как приложение с ними обращается.
Устойчив ли AES-256 к квантовым компьютерам?
Он считается надежным выбором. Алгоритм Гровера теоретически примерно вдвое снизил бы его эффективную стойкость — до порядка 128 бит, а это по-прежнему недостижимо.
Замедляет ли шифрование iPhone?
Незаметно. В iPhone есть аппаратная поддержка AES, и iOS и так шифрует им все ваши данные.
Сохраните приватность на iPhone
Без учетной записи. Без аналитики. Шифрование на вашем iPhone.


