
AES-256 adalah Advanced Encryption Standard dengan kunci 256 bit: cara publik yang telah diteliti secara mendalam untuk mengacak data sehingga hanya pemegang kunci yang dapat mengembalikannya. Tidak ada yang bisa membobolnya dengan menebak kunci. Justru karena itu, angka di kemasan tidak banyak memberi tahu Anda: yang menentukan keamanan Anda adalah mode yang digunakan, asal kuncinya, dan cara app menanganinya.
AES-256 dalam satu paragraf
AES adalah block cipher (sandi blok). Ia mengambil 16 byte data dan sebuah kunci rahasia, lalu melalui 14 putaran substitusi dan pencampuran, mengubahnya menjadi 16 byte yang tampak acak. Dengan kunci yang sama, ia bisa mengembalikannya. AES dipilih oleh lembaga standar AS, National Institute of Standards and Technology (NIST), melalui kompetisi terbuka dan diterbitkan sebagai FIPS 197. AES digunakan oleh iPhone Anda, bank Anda, browser Anda, dan app perpesanan. “AES-256” berarti panjang kuncinya 256 bit; ada juga versi 128 dan 192 bit.
Kunci, blok, dan mengapa 256 bit sudah cukup
Kunci 256 bit memiliki 2²⁵⁶ kemungkinan nilai. Jika ditulis, itu adalah angka dengan 78 digit. Bahkan jika setiap komputer di Bumi mencoba miliaran miliar kunci per detik selama umur alam semesta, yang tercakup hanya sebagian yang sangat kecil.
Jadi tidak ada yang menyerang AES-256 dengan brute force. Saat data terenkripsi dibuka tanpa izin, penyebabnya adalah sesuatu di sekitar sandinya:
- Kata sandi yang bisa ditebak yang menjadi asal kunci.
- Kunci yang disimpan di tempat yang bisa dijangkau, seperti server, file di sebelah data, atau sistem “pemulihan”.
- Mode yang salah atau bug yang membocorkan pola atau memungkinkan data diubah.
- Perangkat yang tidak terkunci, tempat semuanya sudah didekripsi untuk pengguna.
Ingat daftar itu. Sisa artikel ini membahasnya.
Mode: mengapa GCM penting
AES sendiri hanya menangani satu blok 16 byte. Untuk mengenkripsi foto, Anda memerlukan mode yang merangkai banyak blok, dan pilihannya sangat berpengaruh.
- ECB, mode yang naif, mengenkripsi blok yang identik dengan cara yang identik, sehingga pola dalam data tetap terlihat. Ini contoh buku teks tentang apa yang tidak boleh dilakukan.
- CBC dan CTR menyembunyikan pola, tetapi sendirian tidak mendeteksi perubahan. Seseorang dapat membalik bit di file terenkripsi dan app tidak akan menyadarinya.
- GCM (Galois/Counter Mode) mengenkripsi dan menambahkan tag autentikasi. Jika satu bit saja data terenkripsi diubah, dekripsi gagal alih-alih menghasilkan konten yang rusak atau dimanipulasi. NIST menetapkannya dalam SP 800-38D.
GCM punya satu aturan ketat: jangan pernah memakai ulang nonce yang sama (angka yang hanya dipakai sekali) dengan kunci yang sama. Implementasi yang baik membuat nonce dengan cermat atau memakai kunci baru per file agar hal itu tidak mungkin terjadi.
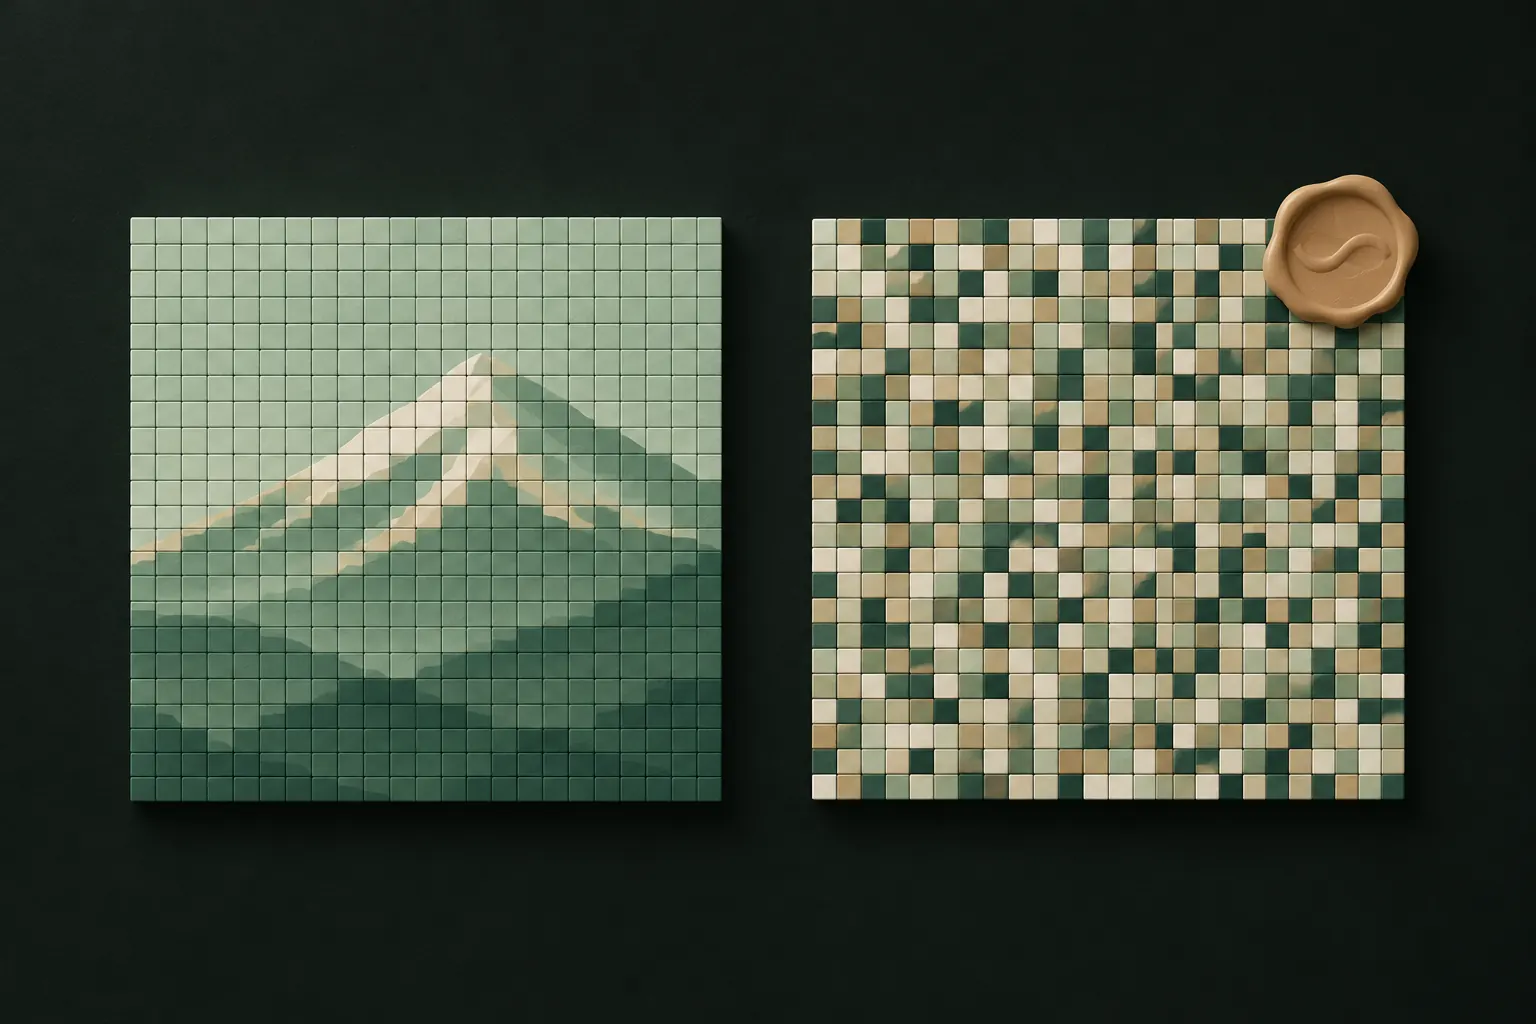
Titik lemahnya adalah kunci, bukan sandinya
Kebanyakan app tidak meminta kunci 256 bit acak dari Anda. App meminta kata sandi, PIN, atau pola, lalu mengubahnya menjadi kunci. Di langkah inilah keamanan biasanya ditentukan.
Desain yang baik menggunakan fungsi penurunan kunci (key derivation function) seperti PBKDF2, scrypt, atau Argon2:
- Sengaja dibuat lambat. Setiap tebakan harus menjalankan ratusan ribu putaran hash, sehingga penyerang yang mencoba jutaan kata sandi harus membayar untuk masing-masing. Panduan penyimpanan kata sandi OWASP saat ini menyarankan setidaknya 220.000 iterasi untuk PBKDF2-HMAC-SHA512 dan 600.000 untuk PBKDF2-HMAC-SHA256.
- Menggunakan salt acak, sehingga kata sandi yang sama menghasilkan kunci berbeda untuk orang berbeda dan tabel yang dihitung sebelumnya tidak membantu.
- Tidak menyimpan kunci maupun kata sandi. Kata sandi yang salah menghasilkan kunci yang salah, yang sekadar gagal mendekripsi.
Desain yang buruk menyimpan PIN di file pengaturan, menaruh kunci di sebelah data, atau memakai satu kunci tetap untuk setiap pengguna. Maka “AES-256” menjadi gembok dengan kunci yang ditempel di pintunya.
Bersikaplah realistis juga soal rahasia yang pendek. PIN 4 digit hanya memiliki 10.000 kemungkinan; penurunan kunci yang lambat sekalipun tidak bisa membuatnya kuat terhadap seseorang yang punya file terenkripsi dan waktu. Rahasia yang lebih panjang, salt yang disimpan terpisah dari file, dan batas percobaan semuanya membantu.
Kunci per file dan pemecahan per bagian
Dua pilihan desain lain membedakan app yang cermat dari yang lain:
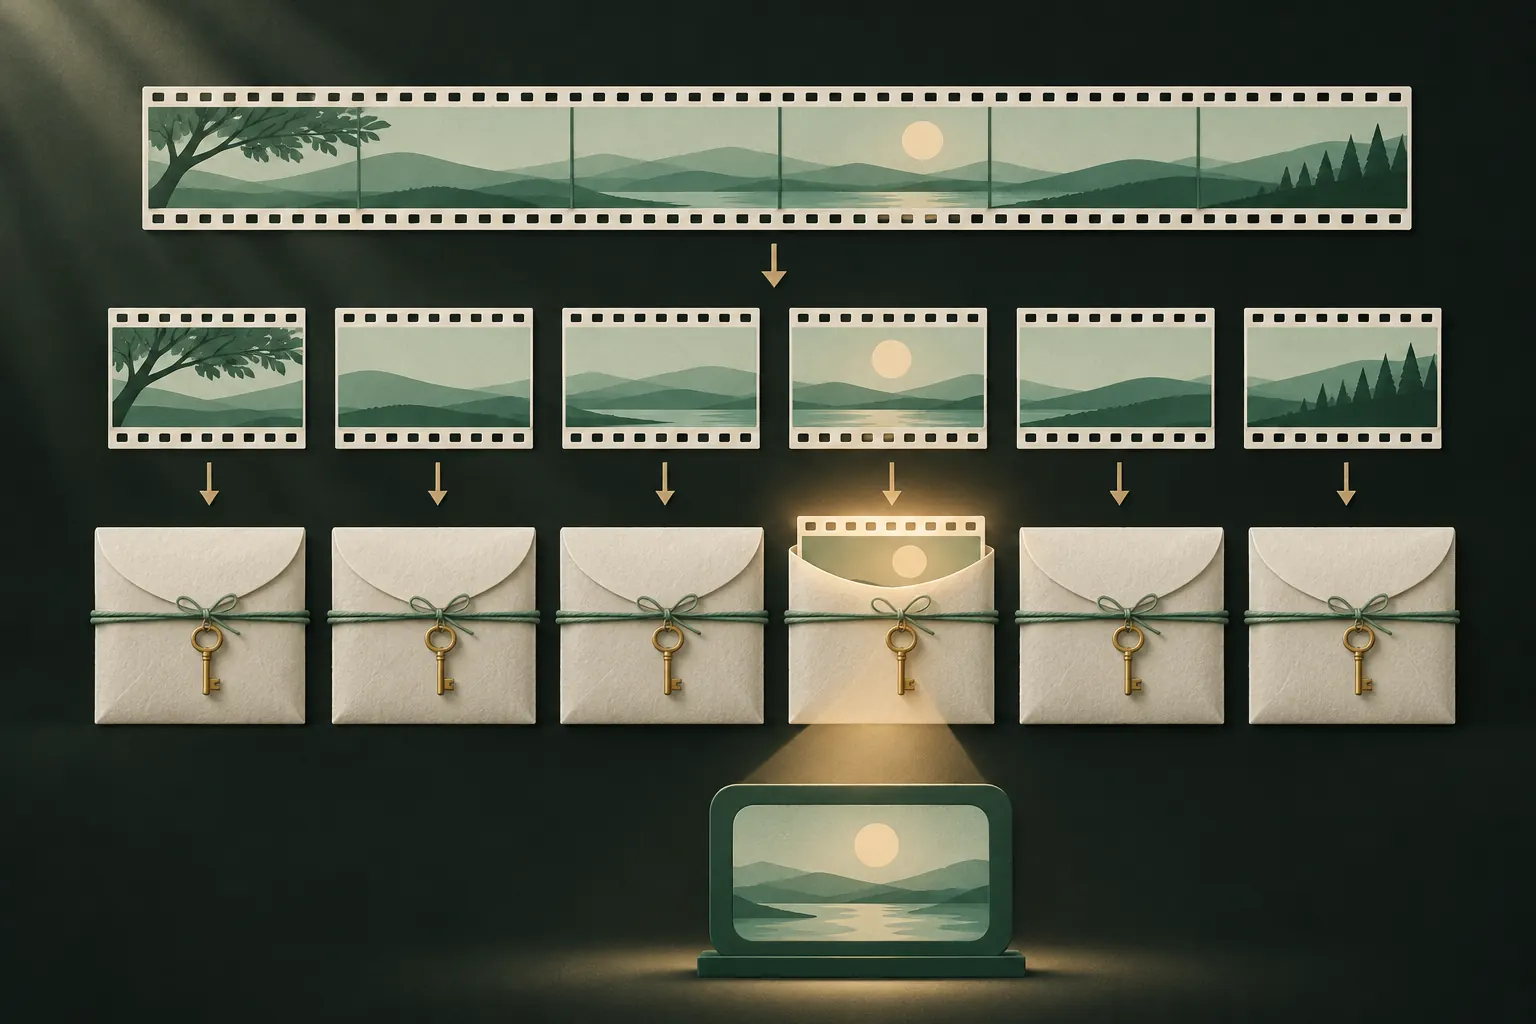
- Satu kunci per file. Jika setiap foto punya kuncinya sendiri, yang diturunkan dari kunci utama, maka satu kunci yang terbongkar hanya mengungkap satu file, bukan semuanya. Ini juga membuat pemakaian ulang nonce antarfile menjadi mustahil.
- Pemecahan per bagian (chunking). File besar, seperti video, dienkripsi per bagian, masing-masing dengan tag autentikasinya sendiri. App bisa mendekripsi hanya bagian yang sedang Anda tonton, di memori, tanpa menulis salinan yang sudah didekripsi ke penyimpanan. Agar bagian tidak bisa diacak urutannya, ditukar, atau dipotong, nomor bagian dan penanda “akhir file” juga harus diautentikasi.
Membaca bahasa pemasaran: “kelas militer”, “setara bank”
Frasa ini biasanya berarti “kami menggunakan AES-256”. Itu bagus, tetapi itu batas minimum, bukan pembeda, dan tidak menyebut semua hal yang penting. Saat app mengatakan “enkripsi kelas militer”, tanyakan:
- Mode apa? GCM atau mode terautentikasi lain?
- Dari mana asal kuncinya? Dari rahasia Anda, melalui fungsi penurunan kunci yang lambat? Atau sesuatu yang dipegang perusahaan?
- Bisakah perusahaan mengatur ulang kata sandi Anda? Jika ya, mereka (atau orang lain) bisa menjangkau kunci Anda.
- Apakah setiap file dienkripsi, termasuk gambar mini dan video, atau hanya sebagian?
- Apakah didokumentasikan? Model keamanan yang dipublikasikan lebih berharga daripada kata sifat apa pun.
App yang tidak bisa menjawab pertanyaan ini dengan jelas belum pantas menyandang label itu. Panduan kami tentang apakah app brankas foto aman menggunakan pertanyaan yang sama.
Contoh nyata: Private Vault
Berikut cara satu app menjawab pertanyaan tersebut, sebagai rujukan konkret.
Poin terakhir itu terkait dengan enkripsi zero-knowledge: jika hanya Anda yang bisa menghasilkan kunci, tidak ada orang lain yang bisa membuka data, termasuk pembuat app-nya.
Komputer kuantum dan AES-256
Komputer kuantum mengancam sebagian jenis kriptografi jauh lebih besar daripada yang lain. Sistem kunci publik yang dipakai untuk bertukar kunci dan menandatangani data (seperti RSA dan kurva eliptik) akan rusak parah oleh komputer kuantum yang cukup besar, itulah sebabnya ada standar pascakuantum yang baru.
Sandi simetris seperti AES jauh lebih tangguh. Serangan kuantum terbaik yang diketahui, algoritma Grover, secara teori akan memangkas kekuatan kunci efektif kira-kira menjadi separuh, sehingga AES-256 tersisa sekitar 128 bit, tetap jauh di atas serangan realistis mana pun. Itu salah satu alasan AES-256, bukan AES-128, menjadi rekomendasi umum untuk data yang harus tetap rahasia dalam waktu lama.
Versi singkatnya
- AES-256 sendiri bukan titik lemahnya.
- Tanyakan modenya: terautentikasi (GCM) lebih baik daripada yang tidak.
- Tanyakan asal kuncinya: yang Anda inginkan adalah penurunan kunci yang lambat dari rahasia Anda, yang tidak pernah disimpan.
- Abaikan “kelas militer”. Cari desain yang terdokumentasi.
Pertanyaan
Bisakah AES-256 dibobol?
Tidak dengan mencoba setiap kunci; jumlahnya terlalu banyak. Serangan nyata menyasar kata sandi, cara kunci disimpan, atau bug di app, bukan sandinya itu sendiri.
Apa arti enkripsi kelas militer?
Tidak ada arti yang pasti. Biasanya artinya AES-256, standar yang baik, tetapi tidak mengatakan apa pun tentang mode, kunci, atau cara app menanganinya.
Apakah AES-256 aman dari komputer kuantum?
AES-256 dianggap pilihan yang aman. Secara teori, algoritma Grover akan memangkas kekuatan efektifnya kira-kira menjadi separuh, sekitar 128 bit, yang tetap di luar jangkauan.
Apakah enkripsi memperlambat iPhone saya?
Tidak terasa. iPhone memiliki dukungan perangkat keras untuk AES, dan iOS sudah mengenkripsi semua data Anda dengannya.
Jaga tetap pribadi di iPhone Anda
Tanpa akun. Tanpa analitik. Terenkripsi di iPhone Anda.


