
AES-256とは、256ビットの鍵を使うAdvanced Encryption Standard(高度暗号化標準)のことです。公開され、徹底的に研究されてきたデータのかき混ぜ方で、鍵を持つ人だけが元に戻せます。鍵を推測して破ることは誰にもできません。だからこそ、パッケージに書かれたこの数字からわかることはわずかです。安全性を決めるのは、どのモードで動かすか、鍵がどこから来るか、Appがそれをどう扱うかです。
AES-256をひと言で
AESはブロック暗号です。16バイトのデータと秘密の鍵を受け取り、置換と攪拌を14ラウンド繰り返して、ランダムに見える16バイトに変換します。同じ鍵があれば元に戻せます。米国国立標準技術研究所(NIST)が公開コンペで選定し、FIPS 197として公開しました。iPhone、銀行、ブラウザ、メッセージAppでも使われています。「AES-256」は鍵の長さが256ビットという意味で、128ビット版と192ビット版もあります。
鍵とブロック、そして256ビットで十分な理由
256ビットの鍵には2²⁵⁶通りの値があります。書き出すと78桁の数です。地球上のすべてのコンピュータが毎秒何十億×何十億もの鍵を宇宙の年齢と同じ時間試し続けても、試せるのはごくわずかな割合にすぎません。
ですから、AES-256を総当たりで攻撃する人はいません。暗号化されたデータが無断で開かれるのは、暗号の周辺に原因があるときです。
- 推測できるパスワードから鍵が作られていた。
- 鍵が手の届く場所に保管されていた。サーバ、データの隣のファイル、「復旧」の仕組みなど。
- モードの誤りやバグで、パターンが漏れたりデータを書き換えられたりした。
- ロックが解除されたデバイス。ユーザのためにすべてがすでに復号されています。
このリストを覚えておいてください。この記事の残りはすべて、この話です。
モード:GCMが重要な理由
AES単体で扱えるのは16バイトのブロック1つだけです。写真を暗号化するには、多数のブロックをつなぐモードが必要で、その選び方がとても重要です。
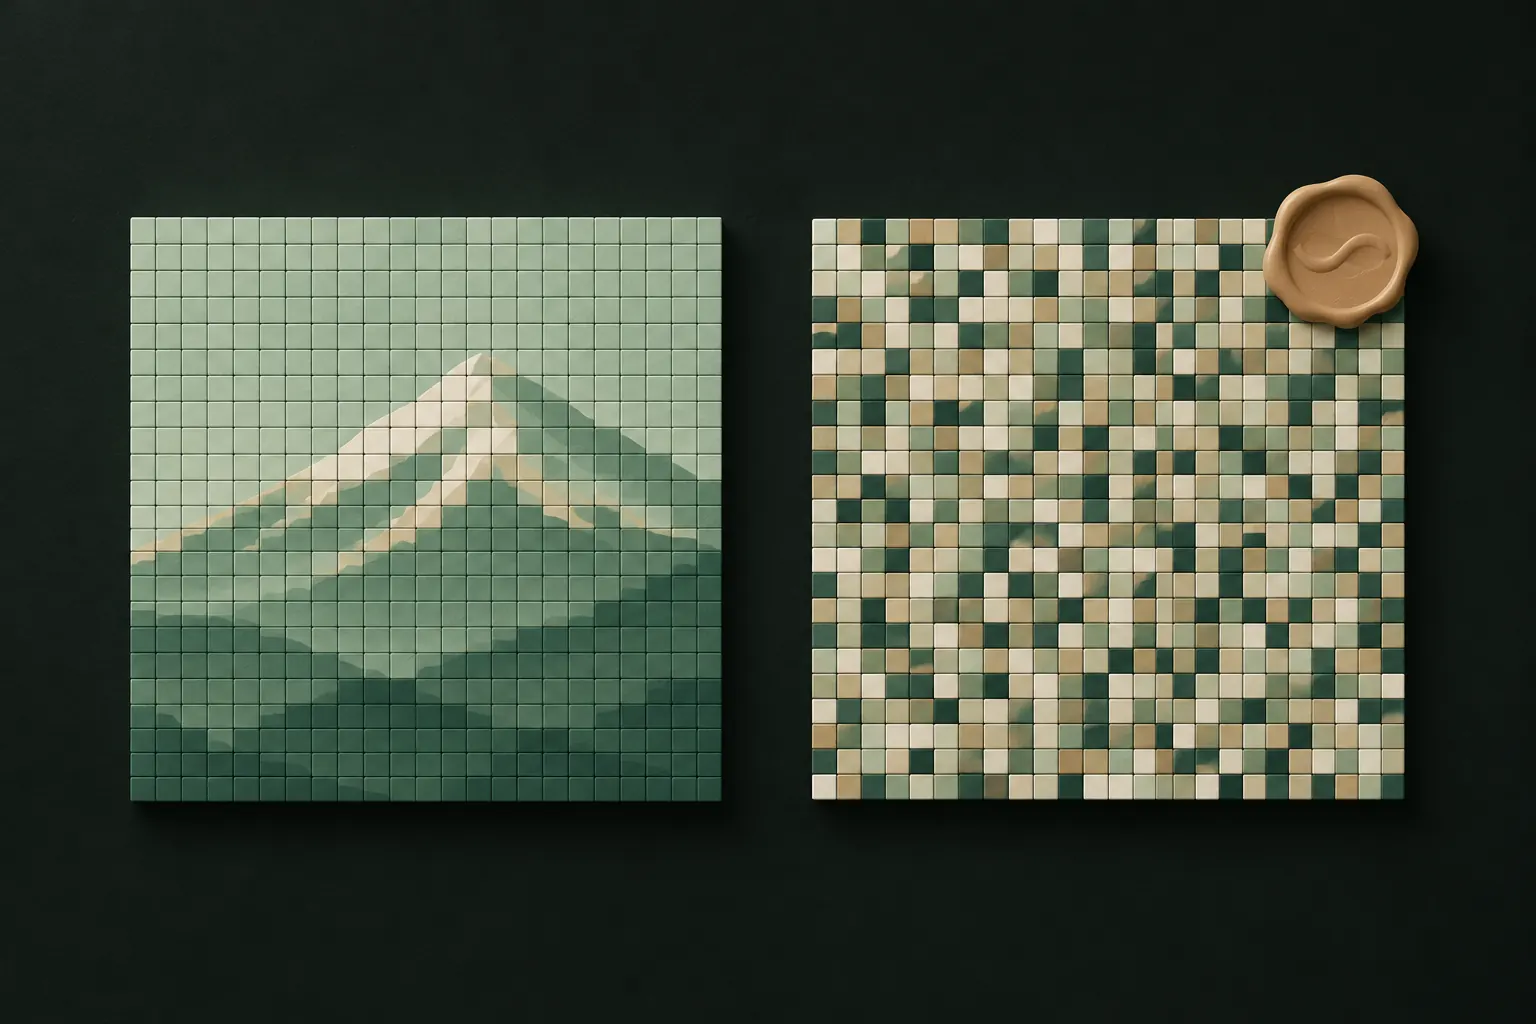
- ECBは素朴なモードで、同じブロックを同じように暗号化するため、データのパターンが透けて見えます。やってはいけないことの典型例です。
- CBCとCTRはパターンを隠しますが、それだけでは改ざんを検知できません。暗号化されたファイルのビットを誰かが反転させても、Appは気づきません。
- GCM(Galois/Counter Mode)は暗号化に加えて認証タグを付けます。暗号化されたデータが1ビットでも変わると、壊れた内容や改ざんされた内容を返すのではなく、復号が失敗します。NISTはSP 800-38Dでこれを規定しています。
GCMには厳格なルールが1つあります。同じ鍵で同じノンス(一度だけ使う数)を決して再利用しないことです。よくできた実装はノンスを慎重に生成するか、ファイルごとに新しい鍵を使って、それが起こらないようにしています。
弱点は暗号ではなく鍵
ほとんどのAppは、ランダムな256ビットの鍵を入力させたりはしません。パスワード、PIN、パターンを入力させ、それを鍵に変換します。安全性の勝敗が決まるのは、たいていこのステップです。
よい設計では、PBKDF2、scrypt、Argon2などの鍵導出関数を使います。
- わざと遅くしてあります。1回の推測ごとに数十万回のハッシュ処理が必要なので、何百万ものパスワードを試す攻撃者は、1つごとにコストを払うことになります。OWASPのパスワード保管に関するガイダンスは現在、PBKDF2-HMAC-SHA512で22万回以上、PBKDF2-HMAC-SHA256で60万回以上を推奨しています。
- ランダムなソルトを使います。同じパスワードでも人によって異なる鍵になり、事前計算したテーブルは役に立ちません。
- 鍵もパスワードも保存しません。間違ったパスワードからは間違った鍵ができ、単に復号に失敗します。
悪い設計では、PINを設定ファイルに保存したり、鍵をデータの隣に置いたり、すべてのユーザに同じ固定の鍵を使ったりします。そうなると「AES-256」は、鍵をドアにテープで貼り付けた錠前です。
短い秘密についても現実的に考えましょう。4桁のPINは1万通りしかありません。暗号化されたファイルと時間を持つ相手に対しては、遅い鍵導出でも強くはできません。より長い秘密、ファイルとは別の場所に置いたソルト、試行回数の制限が、それぞれ役に立ちます。
ファイルごとの鍵とチャンク分割
慎重なAppとそうでないAppを分ける設計上の選択が、さらに2つあります。
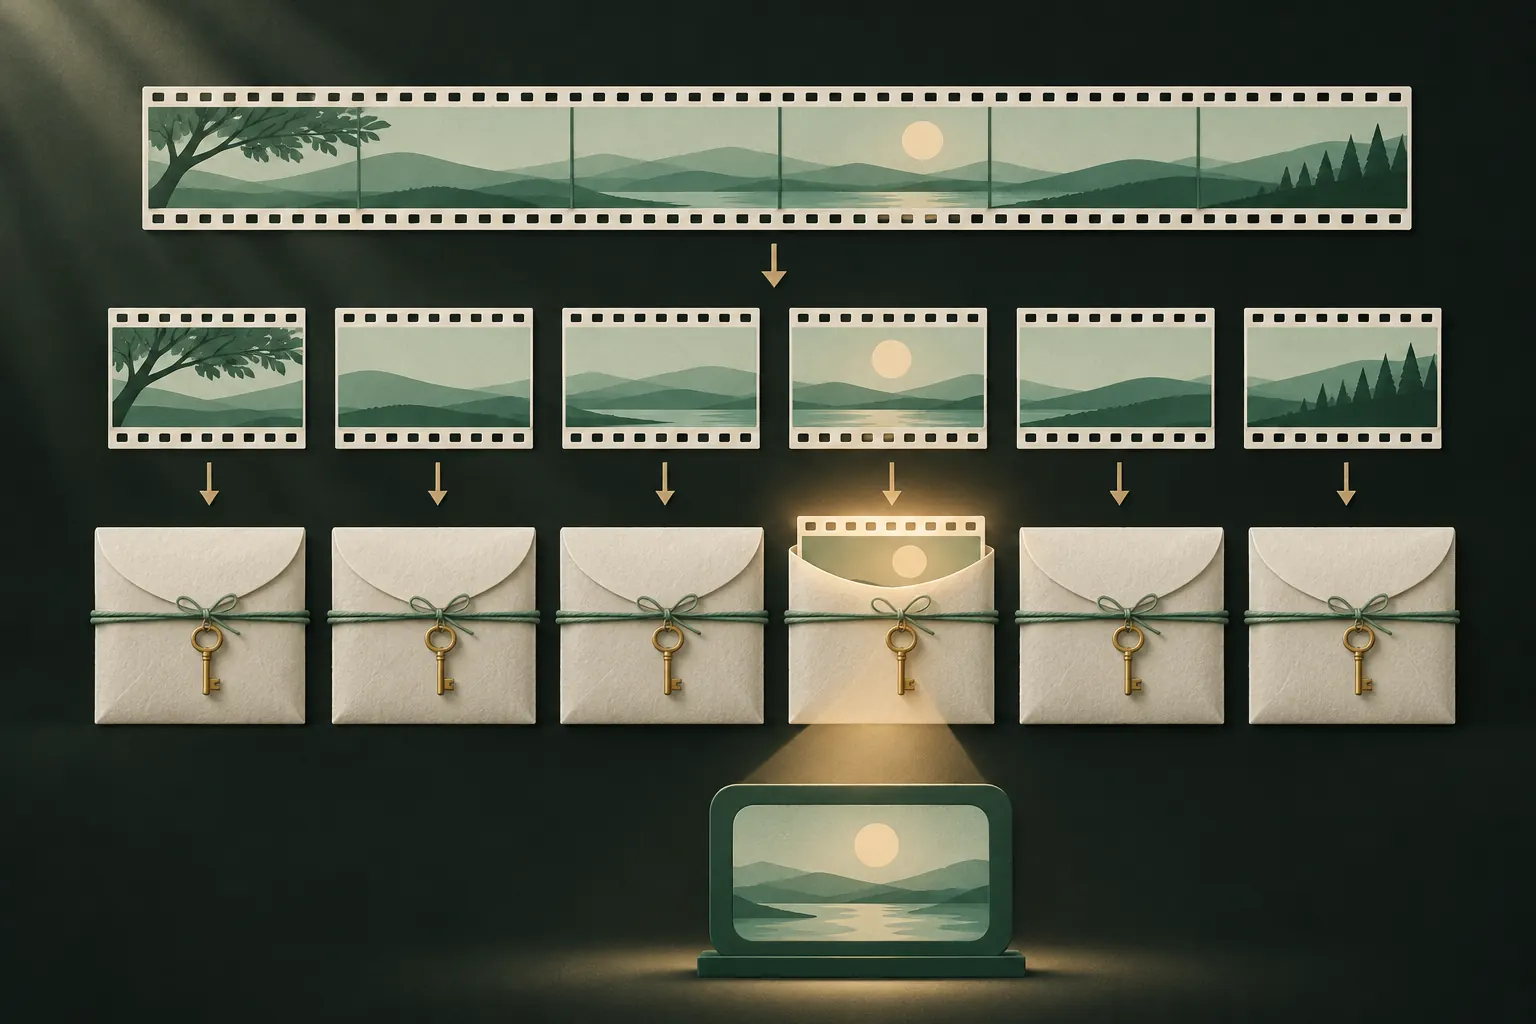
- ファイルごとの鍵。写真ごとにマスターキーから導出した専用の鍵があれば、1つの鍵が漏れても明らかになるのは1つのファイルだけで、すべてではありません。ファイル間でノンスが再利用されることもなくなります。
- チャンク分割。ビデオのような大きなファイルはチャンク(かたまり)ごとに暗号化し、それぞれに認証タグを付けます。Appは、復号したコピーをストレージに書き出さずに、見ている部分だけをメモリ上で復号できます。チャンクの並べ替え、入れ替え、切り捨てを防ぐため、チャンク番号と「ファイルの終わり」を示すフラグも認証すべきです。
宣伝文句を読み解く:「軍用レベル」「銀行レベル」
こうした言葉は、たいてい「AES-256を使っています」という意味です。それはよいことですが、差別化要素ではなく最低限であり、大事なことはすべて抜け落ちています。Appが「軍用レベルの暗号化」とうたっていたら、次のことを確認しましょう。
- どのモードか?GCM、またはほかの認証付きモードか?
- 鍵はどこから来るのか?あなたの秘密から、遅い鍵導出関数を通して作られるのか?それとも会社が持っているものか?
- 会社はパスワードをリセットできるか?できるなら、その会社(あるいは別の誰か)があなたの鍵にたどり着けます。
- すべてのファイルが暗号化されているか?サムネールやビデオも含めてか、一部だけか?
- 文書化されているか?公開されたセキュリティモデルは、どんな形容詞よりも価値があります。
これにはっきり答えられないAppは、そのラベルに値しません。金庫アプリは安全かのガイドでも同じ質問を使っています。
具体例:Private Vault
参考として、あるAppがこれらの質問にどう答えているかを紹介します。
この最後の点はゼロ知識暗号化につながります。鍵を作り出せるのがあなただけなら、Appを作った人たちを含め、ほかの誰もデータを開けません。
量子コンピュータとAES-256
量子コンピュータが脅かす度合いは、暗号の種類によって大きく異なります。鍵の交換や署名に使われる公開鍵暗号(RSAや楕円曲線など)は、十分に大きな量子コンピュータが登場すれば深刻に破られます。新しい耐量子暗号の標準があるのはそのためです。
AESのような共通鍵暗号ははるかに持ちこたえます。知られている最良の量子攻撃であるグローバーのアルゴリズムでも、理論上は実効的な鍵の強度がおよそ半分になるだけで、AES-256は約128ビット相当に残り、現実的な攻撃の範囲をはるかに超えています。長期間秘密にしておく必要があるデータに、AES-128ではなくAES-256が通常推奨される理由の1つです。
まとめ
- AES-256そのものは弱点ではありません。
- モードを確認しましょう。認証付き(GCM)のほうが、認証なしより優れています。
- 鍵がどこから来るかを確認しましょう。あなたの秘密から遅い鍵導出で作られ、どこにも保存されないのが理想です。
- 「軍用レベル」は気にしないこと。文書化された設計を探しましょう。
よくある質問
AES-256は解読されますか?
すべての鍵を試すやり方では無理です。鍵の数が多すぎます。現実の攻撃が狙うのは暗号そのものではなく、パスワード、鍵の保管方法、Appのバグです。
「軍用レベルの暗号化」とはどういう意味ですか?
明確な意味はありません。たいていはAES-256のことで、それ自体は優れた標準ですが、モードや鍵、Appでの扱い方については何も語っていません。
AES-256は量子コンピュータに耐えられますか?
安全な選択肢とされています。グローバーのアルゴリズムを使えば、理論上は実効的な強度がおよそ半分の約128ビットになりますが、それでも手の届かない強さです。
暗号化するとiPhoneが遅くなりますか?
体感できるほどではありません。iPhoneにはAESのハードウェア支援があり、iOSはすでにすべてのデータをAESで暗号化しています。
iPhoneの中身を、自分だけのものに
アカウント不要。解析なし。iPhone上で暗号化。


