
AES-256 är Advanced Encryption Standard med en nyckel på 256 bitar: ett öppet och mycket granskat sätt att förvränga data så att bara den som har nyckeln kan återställa dem. Ingen kan knäcka det genom att gissa nyckeln. Just därför säger siffran på förpackningen ganska lite: det som avgör din säkerhet är vilket läge chiffret körs i, var nyckeln kommer ifrån och hur appen hanterar den.
AES-256 i ett stycke
AES är ett blockchiffer. Det tar 16 byte data och en hemlig nyckel och gör om dem, genom 14 rundor av substitution och blandning, till 16 byte som ser slumpmässiga ut. Med samma nyckel kan det göra om dem tillbaka. Det valdes av USA:s National Institute of Standards and Technology (NIST) i en öppen tävling och publicerades som FIPS 197. Det används av din iPhone, din bank, din webbläsare och meddelandeappar. ”AES-256” betyder att nyckeln är 256 bitar lång; det finns också versioner med 128 och 192 bitar.
Nycklar, block och varför 256 bitar räcker
En nyckel på 256 bitar har 2²⁵⁶ möjliga värden. Utskrivet är det ett tal med 78 siffror. Även om alla datorer på jorden prövade miljarder miljarder nycklar per sekund i hela universums ålder skulle de bara ha hunnit med en försvinnande liten del.
Därför angriper ingen AES-256 med råstyrka. När krypterade data öppnas utan tillåtelse beror det på något runt chiffret:
- Ett lösenord som går att gissa och som nyckeln har skapats från.
- En nyckel som lagras någonstans där den går att nå, som en server, en fil bredvid data eller ett ”återställningssystem”.
- Fel läge eller en bugg som läcker mönster eller gör det möjligt att ändra data.
- En upplåst enhet, där allt redan är avkrypterat för användaren.
Ha den listan i bakhuvudet. Det är den resten av artikeln handlar om.
Lägen: varför GCM spelar roll
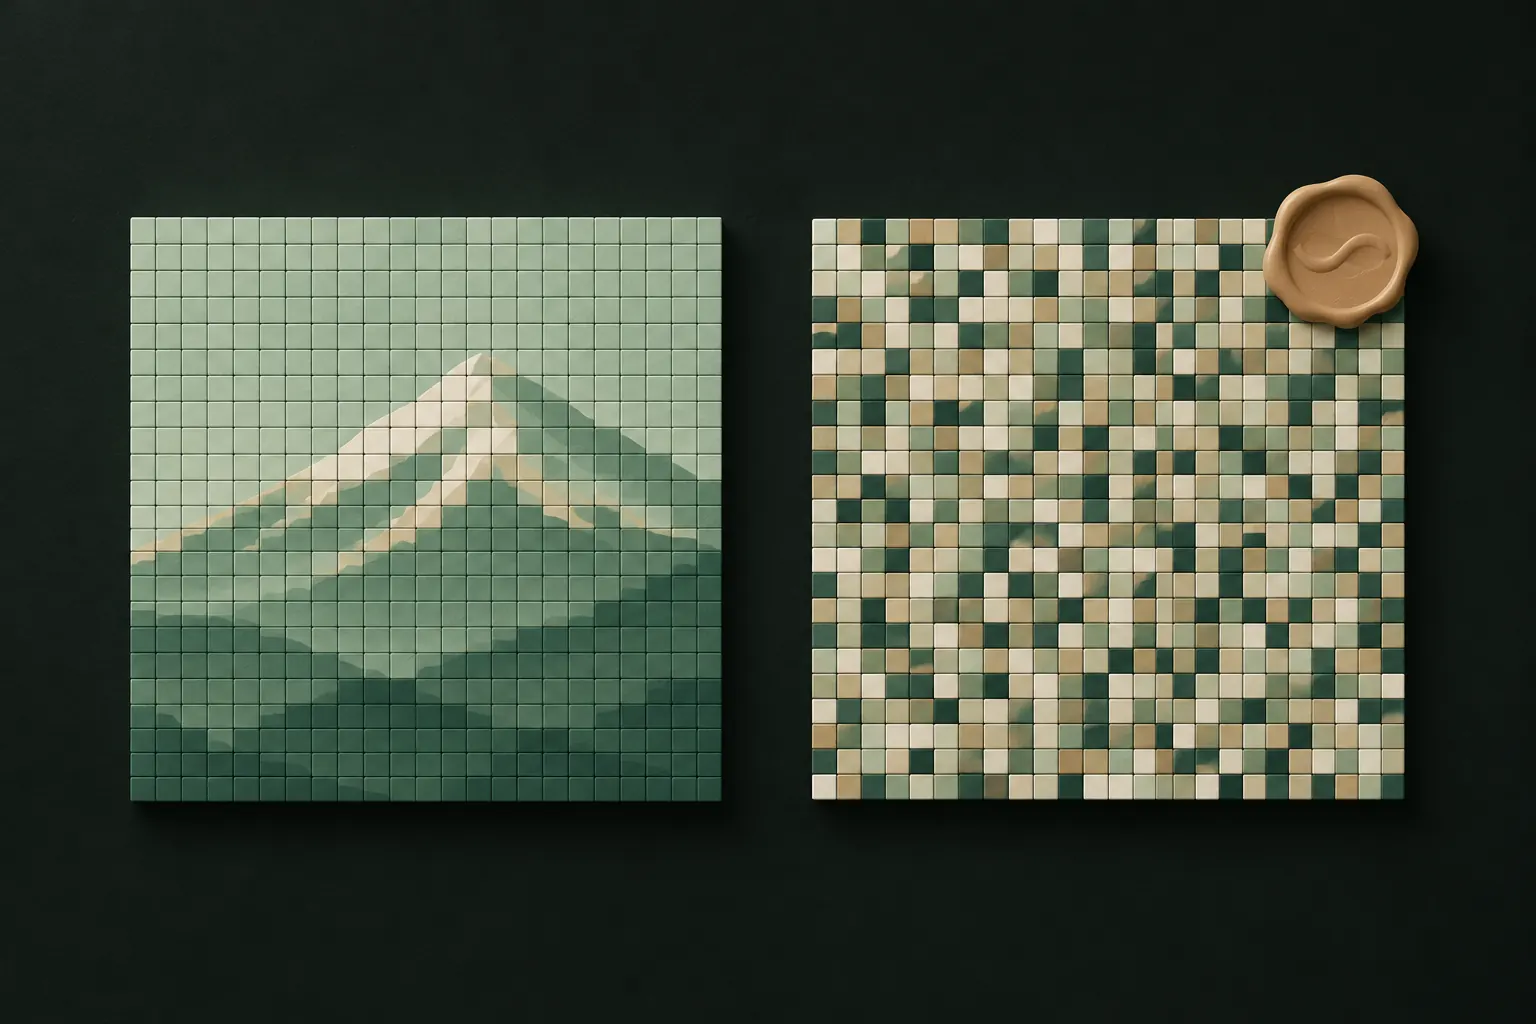
AES hanterar i sig bara ett block på 16 byte. För att kryptera en bild behövs ett läge som kedjar ihop många block, och valet av läge betyder mycket.
- ECB, det naiva läget, krypterar identiska block identiskt, så mönster i data syns igenom. Det är skolboksexemplet på hur man inte ska göra.
- CBC och CTR döljer mönster, men upptäcker inte på egen hand om någon har manipulerat data. Någon kan vända bitar i den krypterade filen utan att appen märker det.
- GCM (Galois/Counter Mode) krypterar och lägger till en autentiseringstagg. Om en enda bit i krypterade data ändras misslyckas avkrypteringen i stället för att ge förstört eller manipulerat innehåll. NIST specificerar det i SP 800-38D.
GCM har en strikt regel: återanvänd aldrig samma nonce (ett tal som används en gång) med samma nyckel. Bra implementeringar skapar nonce-värden noggrant eller använder en ny nyckel per fil, så att det inte kan hända.
Den svaga punkten är nyckeln, inte chiffret
De flesta appar ber dig inte om en slumpmässig nyckel på 256 bitar. De ber om ett lösenord, en PIN-kod eller ett mönster och gör om det till en nyckel. Det är i det steget som säkerheten oftast vinns eller förloras.
En bra konstruktion använder en nyckelhärledningsfunktion som PBKDF2, scrypt eller Argon2:
- Den är långsam med avsikt. Varje gissning måste köra hundratusentals hashrundor, så en angripare som prövar miljontals lösenord får betala för vart och ett. OWASP:s riktlinjer för lagring av lösenord rekommenderar i dag minst 220 000 iterationer för PBKDF2-HMAC-SHA512 och 600 000 för PBKDF2-HMAC-SHA256.
- Den använder ett slumpmässigt salt, så att samma lösenord ger olika nycklar för olika personer och förberäknade tabeller inte hjälper.
- Den lagrar varken nyckeln eller lösenordet. Ett felaktigt lösenord ger en felaktig nyckel, som helt enkelt inte kan avkryptera.
En dålig konstruktion sparar PIN-koden i en inställningsfil, förvarar nyckeln bredvid data eller använder en och samma fasta nyckel för alla användare. Då är ”AES-256” ett lås med nyckeln tejpad på dörren.
Var också realistisk när det gäller korta hemligheter. En PIN-kod med 4 siffror har 10 000 möjligheter; inte ens långsam nyckelhärledning kan göra den stark mot någon som har de krypterade filerna och gott om tid. Längre hemligheter, salt som inte förvaras med filerna och begränsat antal försök hjälper alla.
Nycklar per fil och uppdelning i delar
Ytterligare två konstruktionsval skiljer noggranna appar från resten:
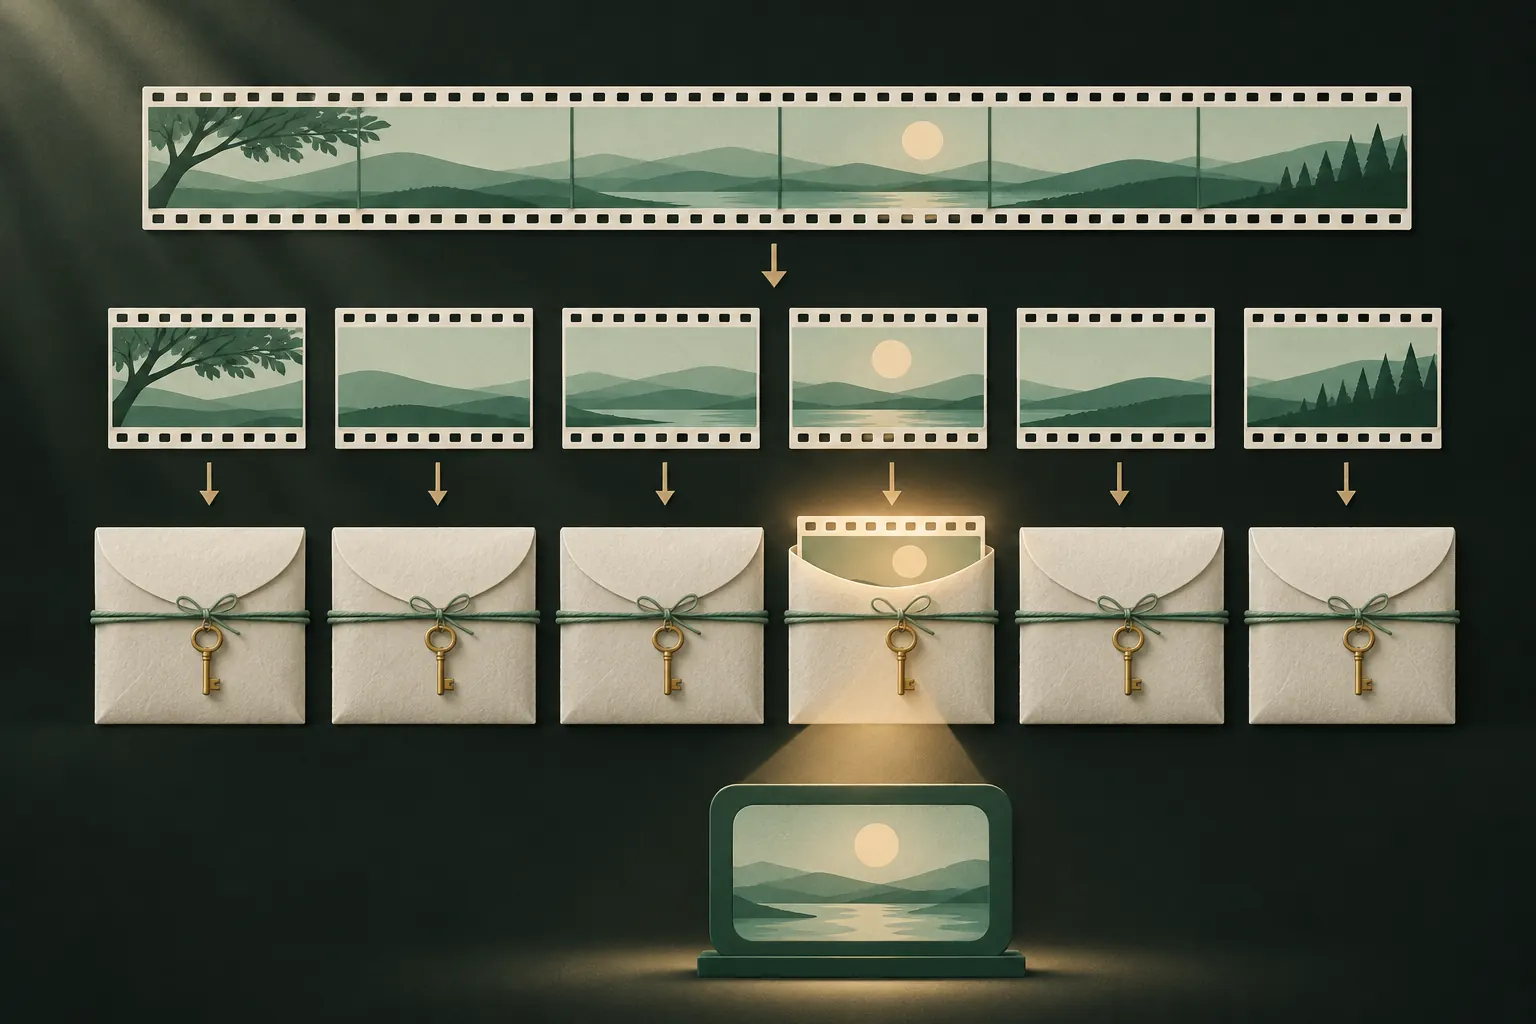
- En nyckel per fil. Om varje bild har en egen nyckel, härledd från en huvudnyckel, avslöjar en exponerad nyckel en fil, inte allt. Det gör också att samma nonce inte kan återanvändas mellan filer.
- Uppdelning i delar. Stora filer, som videor, krypteras i delar, var och en med en egen autentiseringstagg. Appen kan avkryptera bara den del du tittar på, i minnet, utan att skriva en avkrypterad kopia till lagringen. För att delar inte ska kunna kastas om, bytas ut eller klippas bort bör även delens nummer och en flagga för ”slut på filen” autentiseras.
Att avkoda marknadsföring: ”militär klass”, ”banknivå”
De här uttrycken betyder oftast ”vi använder AES-256”. Det är bra, men det är miniminivån, inget som skiljer ut appen, och det utelämnar allt som spelar roll. När en app säger ”kryptering av militär klass”, fråga:
- Vilket läge? GCM eller ett annat autentiserat läge?
- Var kommer nyckeln ifrån? Från din hemlighet, via en långsam nyckelhärledningsfunktion? Eller från något som företaget har?
- Kan företaget återställa ditt lösenord? Om ja, kan de (eller någon annan) komma åt din nyckel.
- Krypteras alla filer, även miniatyrer och videor, eller bara vissa?
- Finns det dokumenterat? En publicerad säkerhetsmodell är värd mer än vilket adjektiv som helst.
En app som inte kan svara tydligt på detta har inte förtjänat etiketten. Vår guide om huruvida fotovalvsappar är säkra använder samma frågor.
Ett konkret exempel: Private Vault
Så här svarar en app på de frågorna, som en konkret referens.
Den sista punkten hänger ihop med nollkunskapskryptering: när bara du kan ta fram nyckeln kan ingen annan öppna data, inte heller de som har gjort appen.
Kvantdatorer och AES-256
Kvantdatorer hotar vissa typer av kryptografi mycket mer än andra. De system med öppen nyckel som används för att utbyta nycklar och signera data (som RSA och elliptiska kurvor) skulle knäckas av en tillräckligt stor kvantdator, och därför finns nya postkvantstandarder.
Symmetriska chiffer som AES klarar sig mycket bättre. Den bästa kända kvantattacken, Grovers algoritm, skulle i teorin ungefär halvera den effektiva nyckelstyrkan, vilket lämnar AES-256 på runt 128 bitar, fortfarande långt bortom alla realistiska attacker. Det är ett skäl till att AES-256, snarare än AES-128, brukar rekommenderas för data som måste förbli hemliga länge.
Kortversionen
- AES-256 i sig är inte den svaga punkten.
- Fråga efter läget: autentiserat (GCM) slår oautentiserat.
- Fråga var nyckeln kommer ifrån: en långsam nyckelhärledning från din hemlighet, som aldrig lagras, är det du vill ha.
- Strunta i ”militär klass”. Leta efter en dokumenterad konstruktion.
Frågor
Går det att knäcka AES-256?
Inte genom att pröva alla nycklar; de är alldeles för många. Verkliga attacker riktar sig mot lösenordet, hur nyckeln lagras eller buggar i appen, inte mot själva chiffret.
Vad betyder kryptering av militär klass?
Inget exakt. Oftast betyder det AES-256, som är en bra standard, men det säger ingenting om läget, nyckeln eller hur appen hanterar dem.
Är AES-256 säker mot kvantdatorer?
Den räknas som det säkra valet. Grovers algoritm skulle i teorin ungefär halvera den effektiva styrkan till cirka 128 bitar, vilket fortfarande är utom räckhåll.
Gör kryptering min iPhone långsammare?
Inte märkbart. iPhone har hårdvarustöd för AES, och iOS krypterar redan alla dina data med det.
Håll det privat på din iPhone
Inget konto. Ingen analys. Krypterat på din iPhone.


