
AES-256 é o Advanced Encryption Standard com uma chave de 256 bits: um método público e muito estudado para embaralhar dados de modo que só quem tem a chave consiga desembaralhá-los. Ninguém consegue quebrá-lo adivinhando a chave. É justamente por isso que o número na embalagem diz pouco: o que decide a sua segurança é o modo em que ele roda, de onde vem a chave e como o app a trata.
O AES-256 em um parágrafo
O AES é uma cifra de bloco. Ele recebe 16 bytes de dados e uma chave secreta e, ao longo de 14 rodadas de substituição e mistura, transforma tudo em 16 bytes que parecem aleatórios. Com a mesma chave, ele consegue fazer o caminho de volta. Foi escolhido pelo Instituto Nacional de Padrões e Tecnologia dos EUA (NIST) em um concurso aberto e publicado como FIPS 197. É usado pelo seu iPhone, pelo seu banco, pelo seu navegador e por apps de mensagens. “AES-256” significa que a chave tem 256 bits; também existem versões de 128 e 192 bits.
Chaves, blocos e por que 256 bits bastam
Uma chave de 256 bits tem 2²⁵⁶ valores possíveis. Escrito por extenso, é um número com 78 algarismos. Mesmo que todos os computadores da Terra testassem bilhões de bilhões de chaves por segundo durante toda a idade do universo, teriam coberto uma fração insignificante.
Por isso ninguém ataca o AES-256 por força bruta. Quando dados criptografados são abertos sem permissão, é por causa de algo em volta da cifra:
- Uma senha fácil de adivinhar a partir da qual a chave foi gerada.
- Uma chave guardada em um lugar acessível, como um servidor, um arquivo ao lado dos dados ou um sistema de “recuperação”.
- Um modo errado ou uma falha que deixa vazar padrões ou permite alterar os dados.
- Um dispositivo desbloqueado, em que tudo já está descriptografado para o usuário.
Guarde essa lista. O resto deste artigo é sobre ela.
Modos: por que o GCM importa
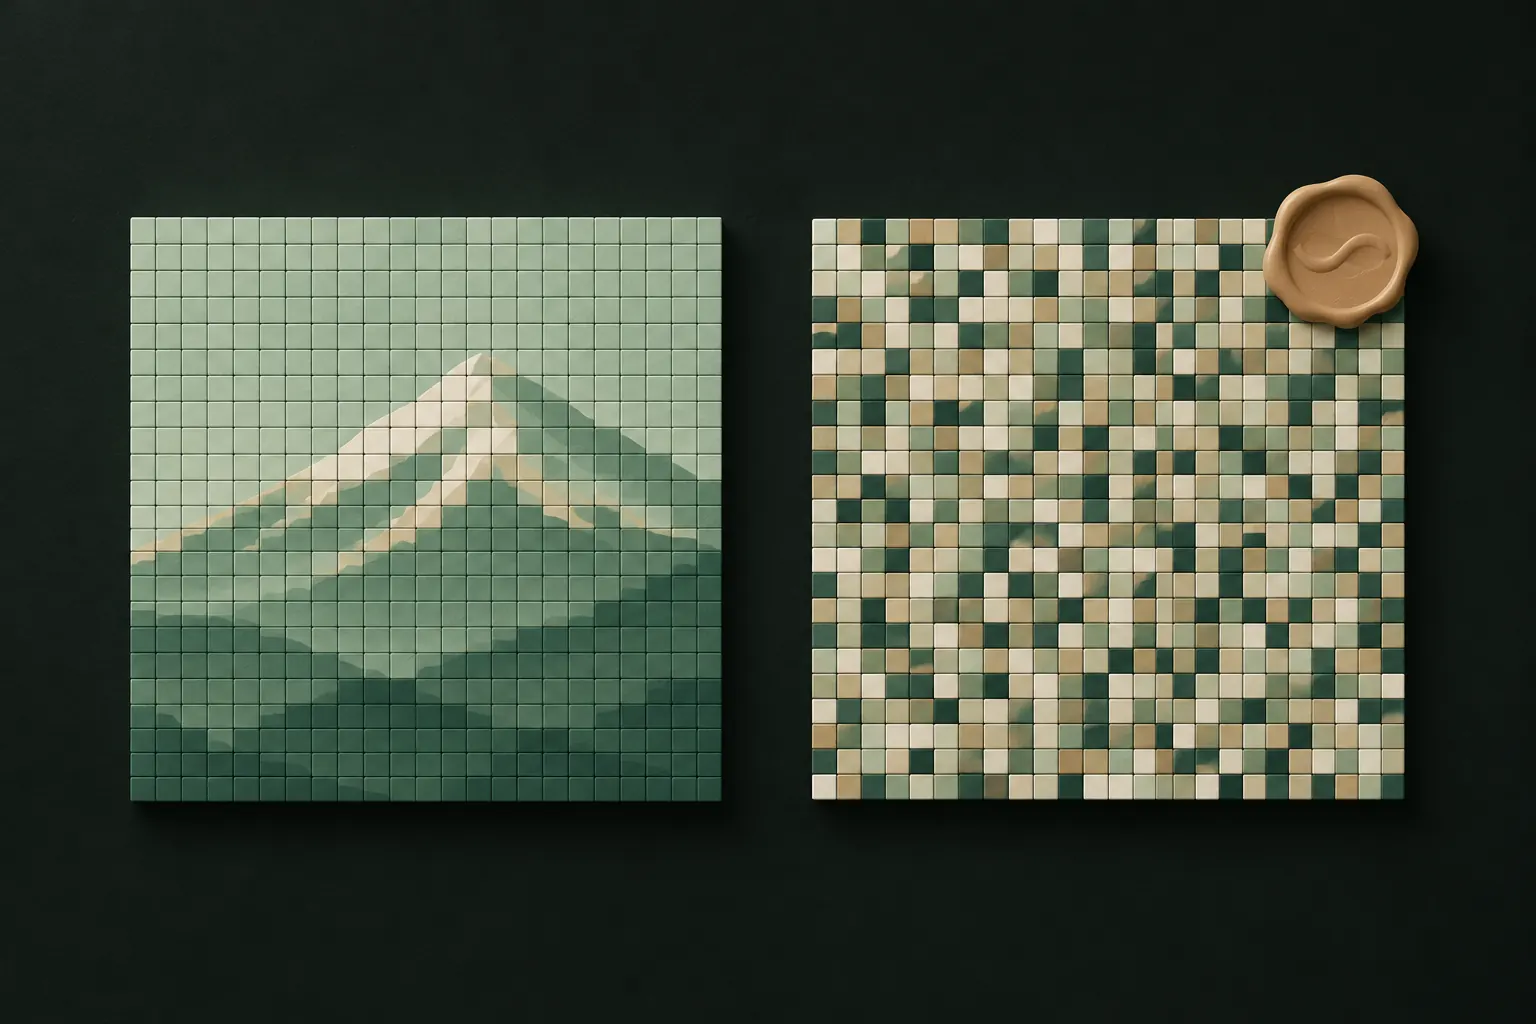
Sozinho, o AES só processa um bloco de 16 bytes. Para criptografar uma foto, é preciso um modo que encadeie muitos blocos, e essa escolha faz muita diferença.
- ECB, o modo ingênuo, criptografa blocos idênticos da mesma forma, então os padrões dos dados continuam visíveis. É o exemplo clássico do que não fazer.
- CBC e CTR escondem os padrões, mas sozinhos não detectam adulteração. Alguém pode inverter bits no arquivo criptografado sem que o app perceba.
- GCM (Galois/Counter Mode) criptografa e acrescenta uma etiqueta de autenticação. Se um único bit dos dados criptografados for alterado, a descriptografia falha em vez de devolver conteúdo corrompido ou manipulado. O NIST o especifica na SP 800-38D.
O GCM tem uma regra rígida: nunca reutilizar o mesmo nonce (um número usado uma única vez) com a mesma chave. Boas implementações geram os nonces com cuidado ou usam uma chave nova por arquivo para que isso não aconteça.
O ponto fraco é a chave, não a cifra
A maioria dos apps não pede uma chave aleatória de 256 bits. Eles pedem uma senha, um PIN ou um padrão e o transformam em uma chave. É nessa etapa que a segurança costuma ser ganha ou perdida.
Um bom projeto usa uma função de derivação de chave, como PBKDF2, scrypt ou Argon2:
- Ela é lenta de propósito. Cada tentativa precisa executar centenas de milhares de rodadas de hash, então um atacante que testa milhões de senhas paga caro por cada uma. As recomendações de armazenamento de senhas da OWASP sugerem hoje pelo menos 220.000 iterações para PBKDF2-HMAC-SHA512 e 600.000 para PBKDF2-HMAC-SHA256.
- Ela usa um salt aleatório, então a mesma senha gera chaves diferentes para pessoas diferentes, e tabelas pré-calculadas não ajudam.
- Ela não guarda a chave nem a senha. Uma senha errada gera uma chave errada, que simplesmente não consegue descriptografar.
Um projeto ruim guarda o PIN em um arquivo de configurações, mantém a chave ao lado dos dados ou usa uma única chave fixa para todos os usuários. Aí o “AES-256” vira uma fechadura com a chave colada na porta.
Seja realista também quanto a segredos curtos. Um PIN de 4 dígitos tem 10.000 possibilidades; nem uma derivação de chave lenta consegue torná-lo forte contra alguém que tenha os arquivos criptografados e tempo. Segredos mais longos, salts guardados longe dos arquivos e limites de tentativas ajudam.
Chaves por arquivo e divisão em blocos
Duas outras escolhas de projeto separam os apps cuidadosos dos demais:
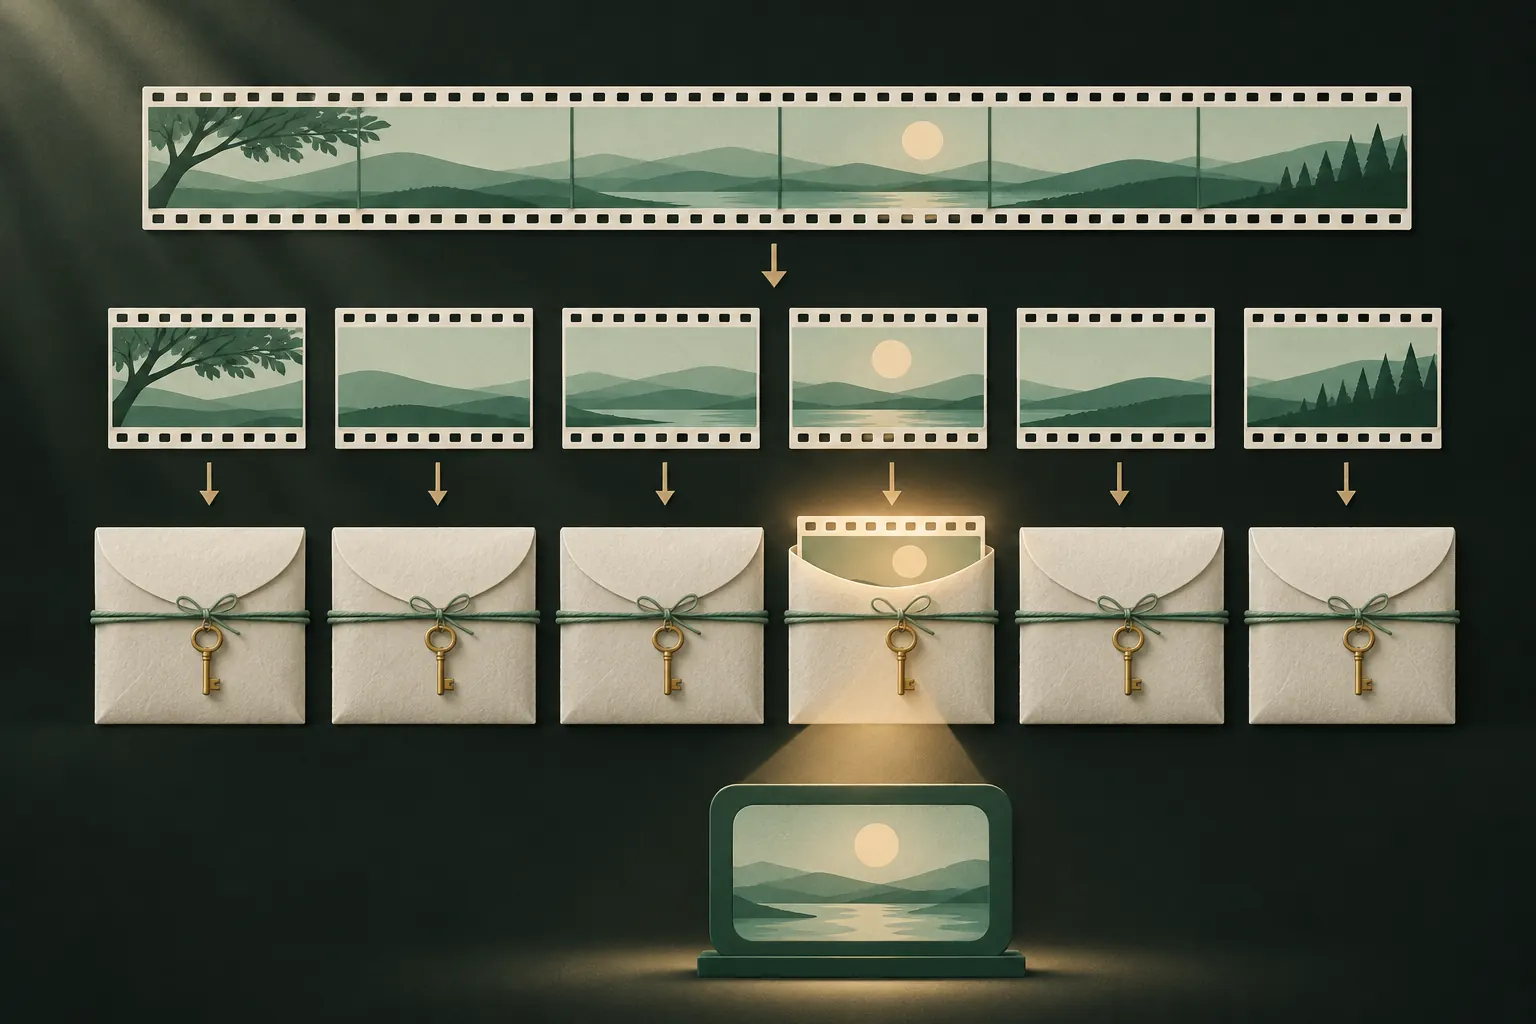
- Uma chave por arquivo. Se cada foto tem a própria chave, derivada de uma chave mestra, uma chave exposta revela um arquivo, não tudo. Isso também torna impossível reutilizar nonces entre arquivos.
- Divisão em blocos. Arquivos grandes, como vídeos, são criptografados em partes, cada uma com a própria etiqueta de autenticação. O app pode descriptografar só o trecho que você está assistindo, na memória, sem gravar uma cópia descriptografada no armazenamento. Para impedir que as partes sejam reordenadas, trocadas ou cortadas, o número de cada parte e um sinal de “fim de arquivo” também devem ser autenticados.
Traduzindo o marketing: “nível militar”, “nível bancário”
Essas expressões normalmente significam “usamos AES-256”. Isso é bom, mas é o mínimo, não um diferencial, e deixa de fora tudo o que importa. Quando um app fala em “criptografia de nível militar”, pergunte:
- Qual modo? GCM ou outro modo autenticado?
- De onde vem a chave? Do seu segredo, por meio de uma função de derivação de chave lenta? Ou de algo que a empresa guarda?
- A empresa consegue redefinir a sua senha? Se sim, ela (ou outra pessoa) consegue chegar à sua chave.
- Todos os arquivos são criptografados, inclusive miniaturas e vídeos, ou só alguns?
- Está documentado? Um modelo de segurança publicado vale mais do que qualquer adjetivo.
Um app que não responde a essas perguntas com clareza não merece o rótulo. Nosso guia sobre se os apps de cofre de fotos são seguros usa as mesmas perguntas.
Um exemplo prático: o Private Vault
Veja como um app responde a essas perguntas, como referência concreta.
Esse último ponto tem a ver com a criptografia de conhecimento zero: quando só você consegue gerar a chave, ninguém mais consegue abrir os dados, nem mesmo quem criou o app.
Computadores quânticos e o AES-256
Os computadores quânticos ameaçam alguns tipos de criptografia muito mais do que outros. Os sistemas de chave pública usados para trocar chaves e assinar dados (como RSA e curvas elípticas) seriam seriamente quebrados por um computador quântico grande o bastante, e é por isso que existem novos padrões pós-quânticos.
Cifras simétricas como o AES se saem muito melhor. O melhor ataque quântico conhecido, o algoritmo de Grover, reduziria em teoria a força efetiva da chave mais ou menos pela metade, deixando o AES-256 em cerca de 128 bits, ainda muito além de qualquer ataque realista. Esse é um dos motivos pelos quais o AES-256, e não o AES-128, é a recomendação habitual para dados que precisam continuar secretos por muito tempo.
Resumindo
- O AES-256 em si não é o ponto fraco.
- Pergunte pelo modo: autenticado (GCM) é melhor que não autenticado.
- Pergunte de onde vem a chave: o ideal é uma derivação lenta a partir do seu segredo, nunca armazenada.
- Ignore o “nível militar”. Procure um projeto documentado.
Perguntas
O AES-256 pode ser quebrado?
Não testando todas as chaves; elas são numerosas demais. Os ataques reais miram a senha, a forma como a chave é guardada ou falhas no app, não a cifra em si.
O que significa “criptografia de nível militar”?
Nada preciso. Normalmente quer dizer AES-256, que é um bom padrão, mas não diz nada sobre o modo, a chave ou como o app lida com eles.
O AES-256 resiste a computadores quânticos?
É considerado a escolha segura. Em teoria, o algoritmo de Grover reduziria sua força efetiva mais ou menos pela metade, para cerca de 128 bits, o que continua fora de alcance.
A criptografia deixa o meu iPhone mais lento?
Não de forma perceptível. O iPhone tem suporte de hardware para AES, e o iOS já criptografa todos os seus dados com ele.
Mantenha tudo privado no seu iPhone
Sem conta. Sem análise de uso. Criptografado no seu iPhone.


