
Criptografia de conhecimento zero significa que a empresa que guarda os seus dados nunca tem a chave para lê-los. Os seus arquivos são criptografados no seu dispositivo com uma chave gerada a partir de algo que só você sabe, então o provedor, os funcionários dele, um hacker que o invada ou qualquer pessoa que mande a ele uma ordem judicial só conseguem dados embaralhados. O preço é simples: se você perder a senha e a chave de recuperação, ninguém consegue deixar você entrar de novo.
A única pergunta: quem consegue descriptografar?
Quase todo serviço hoje diz que “os seus dados são criptografados”. Essa frase quase sempre é verdadeira e quase sempre não vem ao caso. A pergunta que importa é: quem tem a chave?
- Se a empresa tem a chave, ela consegue ler os seus dados quando quiser ou quando for obrigada, assim como qualquer pessoa que entre nos sistemas dela.
- Se só você tem a chave, a empresa guarda dados que não consegue ler.
“Conhecimento zero” é um nome de marketing para o segundo caso. Não é um padrão formal, então o termo, sozinho, não prova nada. O que importa é se o projeto realmente mantém a chave longe do provedor.
Conhecimento zero, ponta a ponta e criptografia em repouso
Esses três termos são confundidos o tempo todo.
- Criptografia em repouso (e em trânsito). Os dados são criptografados nos discos da empresa e no caminho até lá. É bom contra discos rígidos roubados e espionagem da rede, mas a empresa guarda as chaves. É o que a maioria dos serviços de nuvem faz por padrão.
- Criptografia de ponta a ponta. Os dados são criptografados no seu dispositivo e só descriptografados nos dispositivos dos destinatários previstos, que podem ser apenas os seus próprios dispositivos. Os servidores no meio transportam texto cifrado. Os apps de mensagens e a Proteção Avançada de Dados da Apple usam esse termo. Mais em criptografia de ponta a ponta explicada.
- Conhecimento zero. Usado principalmente por empresas de armazenamento e de gerenciadores de senhas para dizer a mesma coisa do ponto de vista do provedor: não sabemos nada sobre o seu conteúdo porque nunca temos a sua chave.
Na prática, “armazenamento com criptografia de ponta a ponta” e “armazenamento de conhecimento zero” descrevem a mesma ideia. A Apple, por exemplo, descreve a Proteção Avançada de Dados como criptografia de ponta a ponta, e a visão geral da segurança de dados do iCloud lista quais categorias ela cobre. Ela não usa “conhecimento zero”. Com a proteção de dados padrão, que é a configuração inicial, a Apple guarda as chaves da maior parte dos dados do iCloud para poder ajudar você a recuperá-los.
Como uma chave pode vir de algo que só você sabe
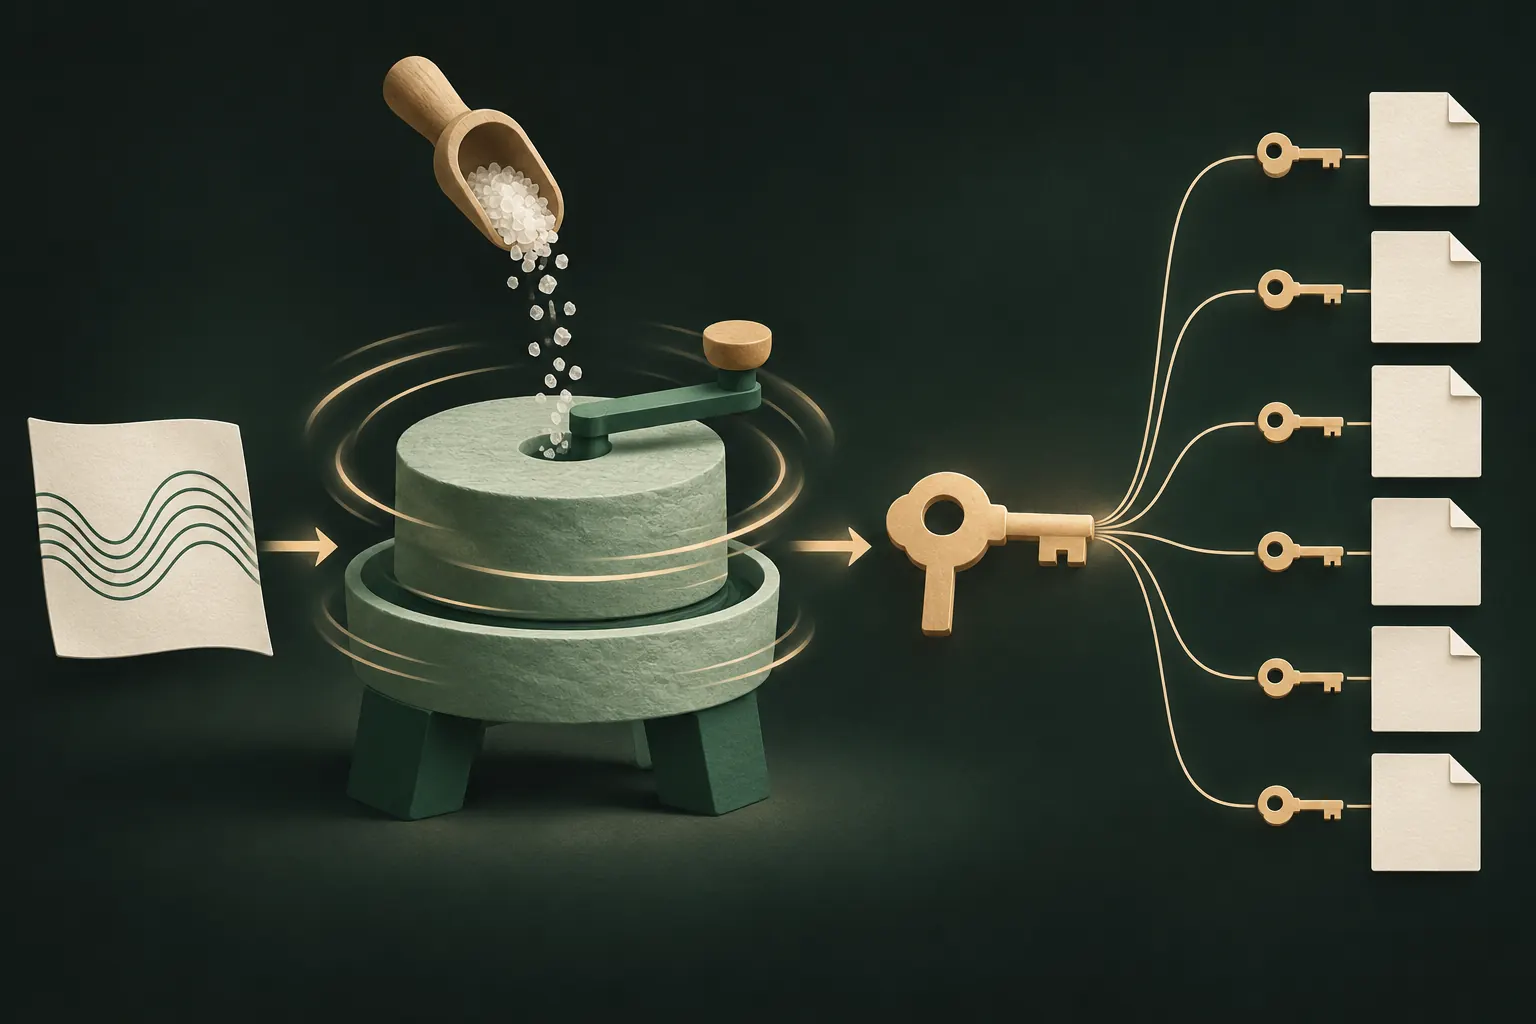
Se a empresa nunca vê a sua chave, de onde ela vem? Normalmente do seu segredo, por um processo como este:
- Você digita uma senha, uma frase-senha ou um padrão no seu dispositivo.
- Uma função de derivação de chave lenta (como PBKDF2 ou Argon2) a transforma em uma chave longa. Ela executa muitas rodadas de propósito, para que cada tentativa custe tempo a um atacante.
- Um salt aleatório torna o resultado exclusivo seu.
- Essa chave desbloqueia uma chave mestra, que criptografa os seus arquivos, muitas vezes com uma chave separada por arquivo. A criptografia normalmente usa uma cifra como o AES-256.
- Nada sobre a senha é enviado ao servidor que permita a ele reconstruir a chave. No máximo, o servidor guarda dados criptografados.
Alguns serviços também entregam uma chave ou frase de recuperação na configuração. É uma segunda forma de gerar a chave, guardada por você, não por eles.
Como verificar uma promessa de conhecimento zero
Você não consegue auditar o código sozinho, mas consegue fazer perguntas que expõem uma promessa fraca:
- “Vocês conseguem redefinir a minha senha?” Se sim, com os seus arquivos intactos, eles têm um caminho até a sua chave. Isso não é conhecimento zero.
- “Consigo ver os meus arquivos no site de vocês?” Se o site os descriptografa para você depois de um login normal, pergunte onde isso acontece. Feito do jeito certo, acontece no seu navegador, com a sua senha; feito do jeito errado, no servidor deles.
- “O que acontece se eu esquecer a senha e perder a chave de recuperação?” A resposta sincera de conhecimento zero é: os seus dados se perdem.
- Existe um documento de segurança publicado? Os projetos de verdade são explicados em detalhes: derivação de chave, cifras, o que o servidor guarda.
- Quais metadados continuam visíveis? Mesmo com conteúdo de conhecimento zero, um provedor muitas vezes consegue ver tamanhos de arquivos, quantidades, horários, o e-mail da sua conta e o seu endereço IP.
O preço: ninguém consegue redefinir
O conhecimento zero inverte o modelo habitual de suporte. Em um serviço comum, esquecer a senha é um incômodo: você clica em um link em um e-mail. Com conhecimento zero, pode ser definitivo.
Isso não é uma falha de projeto; é a própria definição. Qualquer caminho de redefinição que não precise do seu segredo é um caminho que outra pessoa poderia usar: um atendente do suporte, um atacante que tome o seu e-mail ou uma autoridade com uma ordem judicial.
Para conviver com isso com segurança:
- Anote a sua chave ou frase de recuperação e guarde-a longe do dispositivo, no papel ou em um gerenciador de senhas em que você confia.
- Teste uma vez enquanto ainda se lembra da senha.
- Não a guarde no mesmo lugar que os dados que ela protege, como uma captura de tela na sua fototeca.
Nosso guia sobre frases de recuperação aprofunda isso.
Onde o conhecimento zero não ajuda
Ele protege os dados do lado do provedor. Ele não protege:
- Um dispositivo desbloqueado. No seu celular, os seus dados são descriptografados para você, e portanto para quem estiver com ele na mão.
- Uma senha fraca. Se o seu segredo é “123456”, uma derivação de chave lenta só adia o inevitável.
- Malware ou um app comprometido. O código que roda no seu dispositivo vê o que você vê.
Pedidos legais e vazamentos
Um provedor de conhecimento zero ainda precisa responder a pedidos legais. O que ele pode entregar é o que tem: arquivos criptografados, mais os dados de conta e os registros que guardar. O conteúdo continua ilegível sem a sua chave.
O mesmo vale para vazamentos. Um banco de dados roubado de cofres de conhecimento zero é uma pilha de texto cifrado. A única esperança do atacante é adivinhar senhas fracas uma a uma, freado pela derivação de chave. É por isso que a força do seu segredo continua importando.
Nenhuma conta: o próximo passo
O conhecimento zero tira do provedor o acesso ao seu conteúdo. Ele não tira o provedor do caminho: continua existindo uma conta, um e-mail, registros de login e um servidor que sabe que você existe.
O próximo passo é não ter essa relação. Se um app mantém os seus dados no seu dispositivo, gera as chaves a partir do seu segredo e faz backup (se você quiser) em um armazenamento que já é seu, não há conta na empresa para ser invadida, intimada ou redefinida.
A contrapartida é a mesma de qualquer serviço de conhecimento zero, só que mais rígida: se você perder o padrão e a frase de recuperação, ninguém consegue abrir os arquivos.
Resumindo
- “Criptografado” não é a questão. “Quem tem a chave?” é.
- Conhecimento zero e armazenamento com criptografia de ponta a ponta significam que o provedor nunca tem a sua chave.
- Se uma empresa consegue redefinir a sua senha com os seus dados intactos, ela não é de conhecimento zero.
- Guarde bem a sua chave de recuperação; ninguém mais pode ajudar.
- Menos participantes é melhor ainda: sem conta, não há nada para invadir.
Perguntas
O iCloud é de conhecimento zero?
Não por padrão. Com a proteção de dados padrão, a Apple guarda as chaves da maior parte dos dados. Com a Proteção Avançada de Dados ativada, a maioria das categorias tem criptografia de ponta a ponta; é assim que a Apple chama, não de conhecimento zero.
Conhecimento zero é o mesmo que criptografia de ponta a ponta?
Os dois se sobrepõem. Ponta a ponta diz respeito aos dados que viajam entre pessoas ou dispositivos; conhecimento zero diz respeito ao provedor nunca ter a sua chave. Os dois significam que a empresa não consegue ler os seus dados.
Uma empresa de conhecimento zero pode ser obrigada a entregar dados?
Ela pode ser obrigada a entregar o que tem: dados criptografados e metadados. Sem a sua chave, ela não consegue descriptografá-los.
Por que os apps de conhecimento zero não conseguem redefinir a minha senha?
Porque é a sua senha que gera a chave. Uma empresa capaz de redefini-la precisaria de uma cópia da chave, e aí ela não seria de conhecimento zero.
Mantenha tudo privado no seu iPhone
Sem conta. Sem análise de uso. Criptografado no seu iPhone.


