
Zero-knowledge-versleuteling betekent dat het bedrijf dat je gegevens bewaart nooit de sleutel heeft om ze te lezen. Je bestanden worden op je apparaat versleuteld met een sleutel die is gemaakt van iets wat alleen jij weet, dus de aanbieder, zijn medewerkers, een hacker die er inbreekt of iemand die een gerechtelijk bevel stuurt, krijgt alleen onleesbare gegevens. De prijs is eenvoudig: raak je je wachtwoord en herstelsleutel kwijt, dan kan niemand je weer binnenlaten.
De ene vraag: wie kan ontsleutelen?
Bijna elke dienst zegt tegenwoordig ‘je gegevens zijn versleuteld’. Die zin is bijna altijd waar en bijna altijd niet de kern. De vraag die ertoe doet, is: wie heeft de sleutel?
- Heeft het bedrijf de sleutel, dan kan het je gegevens lezen wanneer het wil of moet, en dat kan iedereen die in zijn systemen komt ook.
- Heb alleen jij de sleutel, dan bewaart het bedrijf gegevens die het niet kan lezen.
‘Zero-knowledge’ is een marketingnaam voor het tweede geval. Het is geen formele standaard, dus de term alleen bewijst niets. Waar het om gaat, is of het ontwerp de sleutel echt bij de aanbieder weghoudt.
Zero-knowledge, end-to-end of versleuteling in opslag
Deze drie begrippen worden voortdurend door elkaar gehaald.
- Versleuteling in opslag (en tijdens verzending). Gegevens worden versleuteld op de schijven van het bedrijf en onderweg daarheen. Goed tegen gestolen harde schijven en afluisteren van het netwerk, maar het bedrijf heeft de sleutels. Dat doen de meeste clouddiensten standaard.
- End-to-end-versleuteling. Gegevens worden op je apparaat versleuteld en alleen ontsleuteld op de apparaten van de bedoelde ontvangers, en dat kunnen alleen je eigen apparaten zijn. Servers ertussen vervoeren versleutelde tekst. Berichtenapps en Apples Geavanceerde gegevensbescherming gebruiken deze term. Meer in end-to-end-versleuteling uitgelegd.
- Zero-knowledge. Vooral gebruikt door opslagbedrijven en makers van wachtwoordbeheerders om hetzelfde te zeggen vanuit de kant van de aanbieder: we weten niets over je inhoud, omdat we je sleutel nooit hebben.
In de praktijk beschrijven ‘end-to-end versleutelde opslag’ en ‘zero-knowledge-opslag’ hetzelfde idee. Apple beschrijft Geavanceerde gegevensbescherming bijvoorbeeld als end-to-end-versleuteling, en het overzicht van gegevensbeveiliging in iCloud noemt welke categorieën eronder vallen. ‘Zero-knowledge’ gebruikt Apple niet. Met standaardgegevensbescherming, de standaardinstelling, heeft Apple de sleutels van de meeste iCloud-gegevens, zodat het je kan helpen ze te herstellen.
Hoe een sleutel kan voortkomen uit iets wat alleen jij weet
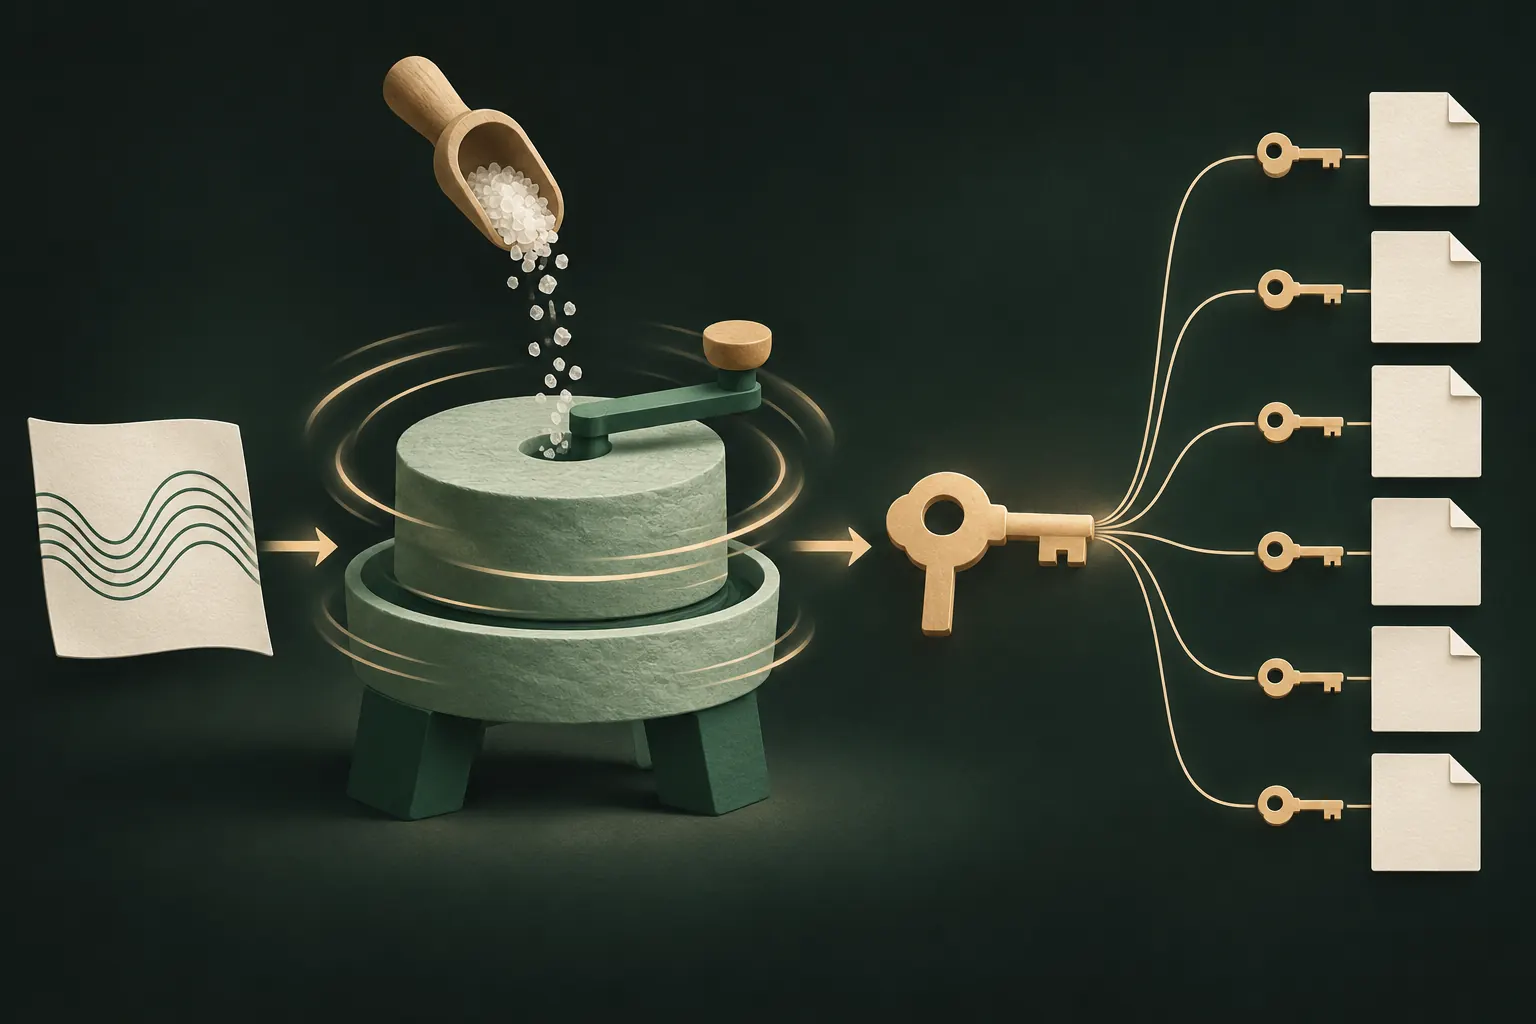
Als het bedrijf je sleutel nooit ziet, waar komt die dan vandaan? Meestal uit jouw geheim, via een proces als dit:
- Je voert een wachtwoord, wachtzin of patroon in op je apparaat.
- Een trage functie voor sleutelafleiding (zoals PBKDF2 of Argon2) rekt het op tot een lange sleutel. Die doorloopt expres veel rondes, zodat elke gok een aanvaller tijd kost.
- Een willekeurige salt maakt het resultaat uniek voor jou.
- Die sleutel ontgrendelt een hoofdsleutel, die je bestanden versleutelt, vaak met een aparte sleutel per bestand. Voor de versleuteling wordt meestal een algoritme als AES-256 gebruikt.
- Er gaat niets over het wachtwoord naar de server waarmee die de sleutel zou kunnen nabouwen. Hooguit bewaart de server versleutelde gegevens.
Sommige diensten geven je bij het instellen ook een herstelsleutel of herstelzin. Dat is een tweede manier om de sleutel te maken, die jij bewaart en niet zij.
Zo controleer je een bewering over zero-knowledge
Je kunt de code niet zelf controleren, maar je kunt vragen stellen die een zwakke bewering ontmaskeren:
- ‘Kunnen jullie mijn wachtwoord resetten?’ Zo ja, met je bestanden intact, dan hebben ze een weg naar je sleutel. Dat is geen zero-knowledge.
- ‘Kan ik mijn bestanden op jullie website zien?’ Ontsleutelt de website ze na een gewone login voor je, vraag dan waar dat gebeurt. Goed gedaan gebeurt het in je browser met je wachtwoord; slecht gedaan op hun server.
- ‘Wat gebeurt er als ik mijn wachtwoord vergeet en mijn herstelsleutel kwijtraak?’ Het eerlijke zero-knowledge-antwoord is: je gegevens zijn weg.
- Is er een gepubliceerd beveiligingsdocument? Echte ontwerpen worden in detail uitgelegd: sleutelafleiding, algoritmen, wat de server bewaart.
- Welke metadata is nog zichtbaar? Ook met zero-knowledge-inhoud kan een aanbieder vaak bestandsgroottes, aantallen, tijdstempels, het e-mailadres van je account en je IP-adres zien.
De prijs: niemand kan het resetten
Zero-knowledge draait het gebruikelijke supportmodel om. Bij een gewone dienst is een vergeten wachtwoord een ongemak: je klikt op een link in een e-mail. Bij zero-knowledge kan het definitief zijn.
Dat is geen ontwerpfout; het is de definitie. Elke resetroute die je geheim niet nodig heeft, is een route die iemand anders kan gebruiken: een supportmedewerker, een aanvaller die je e-mail overneemt of een autoriteit met een gerechtelijk bevel.
Zo leef je er veilig mee:
- Schrijf je herstelsleutel of herstelzin op en bewaar hem uit de buurt van het apparaat, op papier of in een wachtwoordbeheerder die je vertrouwt.
- Test hem één keer zolang je je wachtwoord nog weet.
- Bewaar hem niet op dezelfde plek als de gegevens die hij beschermt, zoals een schermafbeelding in je fotobibliotheek.
Onze gids over herstelzinnen gaat hier dieper op in.
Waar zero-knowledge niet helpt
Het beschermt gegevens aan de kant van de aanbieder. Het beschermt niet:
- Een ontgrendeld apparaat. Op je telefoon zijn je gegevens voor jou ontsleuteld, en dus voor iedereen die hem vasthoudt.
- Een zwak wachtwoord. Is je geheim ‘123456’, dan stelt trage sleutelafleiding het onvermijdelijke alleen uit.
- Malware of een gecompromitteerde app. Code die op je apparaat draait, ziet wat jij ziet.
Juridische verzoeken en datalekken
Een zero-knowledge-aanbieder moet nog steeds op juridische verzoeken reageren. Wat hij kan afgeven, is wat hij heeft: versleutelde bestanden, plus de accountgegevens en logboeken die hij bijhoudt. De inhoud blijft onleesbaar zonder jouw sleutel.
Hetzelfde geldt voor datalekken. Een gestolen database van zero-knowledge-kluizen is een stapel versleutelde tekst. De enige hoop van de aanvaller is zwakke wachtwoorden een voor een te raden, vertraagd door sleutelafleiding. Daarom doet de sterkte van jouw geheim er nog steeds toe.
Helemaal geen account: de volgende stap
Zero-knowledge neemt de aanbieder de toegang tot je inhoud af. Het haalt de aanbieder zelf niet weg: er is nog steeds een account, een e-mailadres, inloggegevens en een server die weet dat je bestaat.
De volgende stap is die relatie helemaal niet hebben. Bewaart een app je gegevens op je apparaat, maakt hij de sleutels uit jouw geheim en maakt hij (als je dat kiest) een reservekopie in opslag die je al hebt, dan is er geen bedrijfsaccount om in te breken, te dagvaarden of te resetten.
De afweging is dezelfde als bij elke zero-knowledge-dienst, alleen strenger: raak je zowel je patroon als je herstelzin kwijt, dan kan niemand de bestanden openen.
Kort samengevat
- ‘Versleuteld’ is niet de vraag. ‘Wie heeft de sleutel?’ wel.
- Zero-knowledge-opslag en end-to-end versleutelde opslag betekenen dat de aanbieder nooit je sleutel heeft.
- Kan een bedrijf je wachtwoord resetten met je gegevens intact, dan is het geen zero-knowledge.
- Bewaar je herstelsleutel veilig; niemand anders kan je helpen.
- Minder partijen is nog beter: geen account betekent dat er überhaupt niets is om in te breken.
Vragen
Is iCloud zero-knowledge?
Niet standaard. Met standaardgegevensbescherming heeft Apple de sleutels van de meeste gegevens. Met Geavanceerde gegevensbescherming aan zijn de meeste categorieën end-to-end versleuteld; Apple noemt het zo, niet zero-knowledge.
Is zero-knowledge hetzelfde als end-to-end-versleuteling?
Ze overlappen. End-to-end gaat over gegevens die tussen mensen of apparaten reizen; zero-knowledge gaat erover dat de aanbieder nooit je sleutel heeft. Beide betekenen dat het bedrijf je gegevens niet kan lezen.
Kan een zero-knowledge-bedrijf worden gedwongen gegevens af te geven?
Het kan worden bevolen af te geven wat het heeft: versleutelde gegevens en metadata. Zonder jouw sleutel kan het die niet ontsleutelen.
Waarom kunnen zero-knowledge-apps mijn wachtwoord niet resetten?
Omdat je wachtwoord de sleutel maakt. Een bedrijf dat het kan resetten, zou een kopie van de sleutel nodig hebben, en dan is het geen zero-knowledge meer.
Houd het privé op je iPhone
Geen account. Geen analyse. Versleuteld op je iPhone.


