
التشفير بالمعرفة الصفرية يعني أن الشركة التي تخزّن بياناتك لا تملك أبدًا مفتاح قراءتها. تُشفَّر ملفاتك على جهازك بمفتاح مصنوع من شيء لا يعرفه إلا أنت، فلا يحصل مزوّد الخدمة، ولا موظفوه، ولا مخترق يقتحمه، ولا أي جهة ترسل إليه أمرًا قضائيًا، إلا على بيانات مخلوطة. والثمن بسيط: إذا فقدت كلمة سرك ومفتاح الاسترداد، فلا أحد يستطيع إعادتك إلى الداخل.
السؤال الوحيد: من يستطيع فك التشفير؟
تقول كل خدمة تقريبًا اليوم إن “بياناتك مشفّرة”. وهذه العبارة صحيحة دائمًا تقريبًا، وخارج الموضوع دائمًا تقريبًا. فالسؤال المهم هو: من يملك المفتاح؟
- إذا كانت الشركة تملك المفتاح، فهي تستطيع قراءة بياناتك متى أرادت أو أُجبرت، وكذلك أي شخص يدخل إلى أنظمتها.
- وإذا كنت أنت وحدك تملك المفتاح، فالشركة تخزّن بيانات لا تستطيع قراءتها.
“المعرفة الصفرية” اسم تسويقي للحالة الثانية. وهي ليست معيارًا رسميًا، فالمصطلح وحده لا يثبت شيئًا. المهم هو ما إذا كان التصميم يُبقي المفتاح بعيدًا عن مزوّد الخدمة فعلًا.
المعرفة الصفرية مقابل التشفير التام بين الطرفين مقابل التشفير أثناء التخزين
تختلط هذه المصطلحات الثلاثة باستمرار.
- التشفير أثناء التخزين (وأثناء النقل). البيانات مشفّرة على أقراص الشركة وفي الطريق إليها. هذا جيد ضد سرقة الأقراص الصلبة والتجسس على الشبكة، لكن الشركة تملك المفاتيح. وهذا ما تفعله معظم الخدمات السحابية افتراضيًا.
- التشفير التام بين الطرفين. تُشفَّر البيانات على جهازك ولا يُفك تشفيرها إلا على أجهزة المستلمين المقصودين، وقد تكون أجهزتك أنت فقط. والخوادم في المنتصف تحمل نصًا مشفّرًا. وتستخدم تطبيقات المراسلة والحماية المتقدمة للبيانات من Apple هذا المصطلح. المزيد في شرح التشفير التام بين الطرفين.
- المعرفة الصفرية. تستخدمه في الغالب شركات التخزين ومديري كلمات السر لقول الشيء نفسه من جهة مزوّد الخدمة: لا نعرف شيئًا عن محتواك لأننا لا نملك مفتاحك أبدًا.
عمليًا، “التخزين المشفّر تشفيرًا تامًا بين الطرفين” و“التخزين بالمعرفة الصفرية” يصفان الفكرة نفسها. فـ Apple مثلًا تصف الحماية المتقدمة للبيانات بأنها تشفير تام بين الطرفين، وتذكر نظرتها العامة على أمان بيانات iCloud الفئات التي تشملها. ولا تستخدم مصطلح “المعرفة الصفرية”. ومع الحماية القياسية للبيانات، وهي الإعداد الافتراضي، تحتفظ Apple بالمفاتيح لمعظم بيانات iCloud لتتمكن من مساعدتك على استردادها.
كيف يمكن أن يأتي مفتاح من شيء لا يعرفه إلا أنت
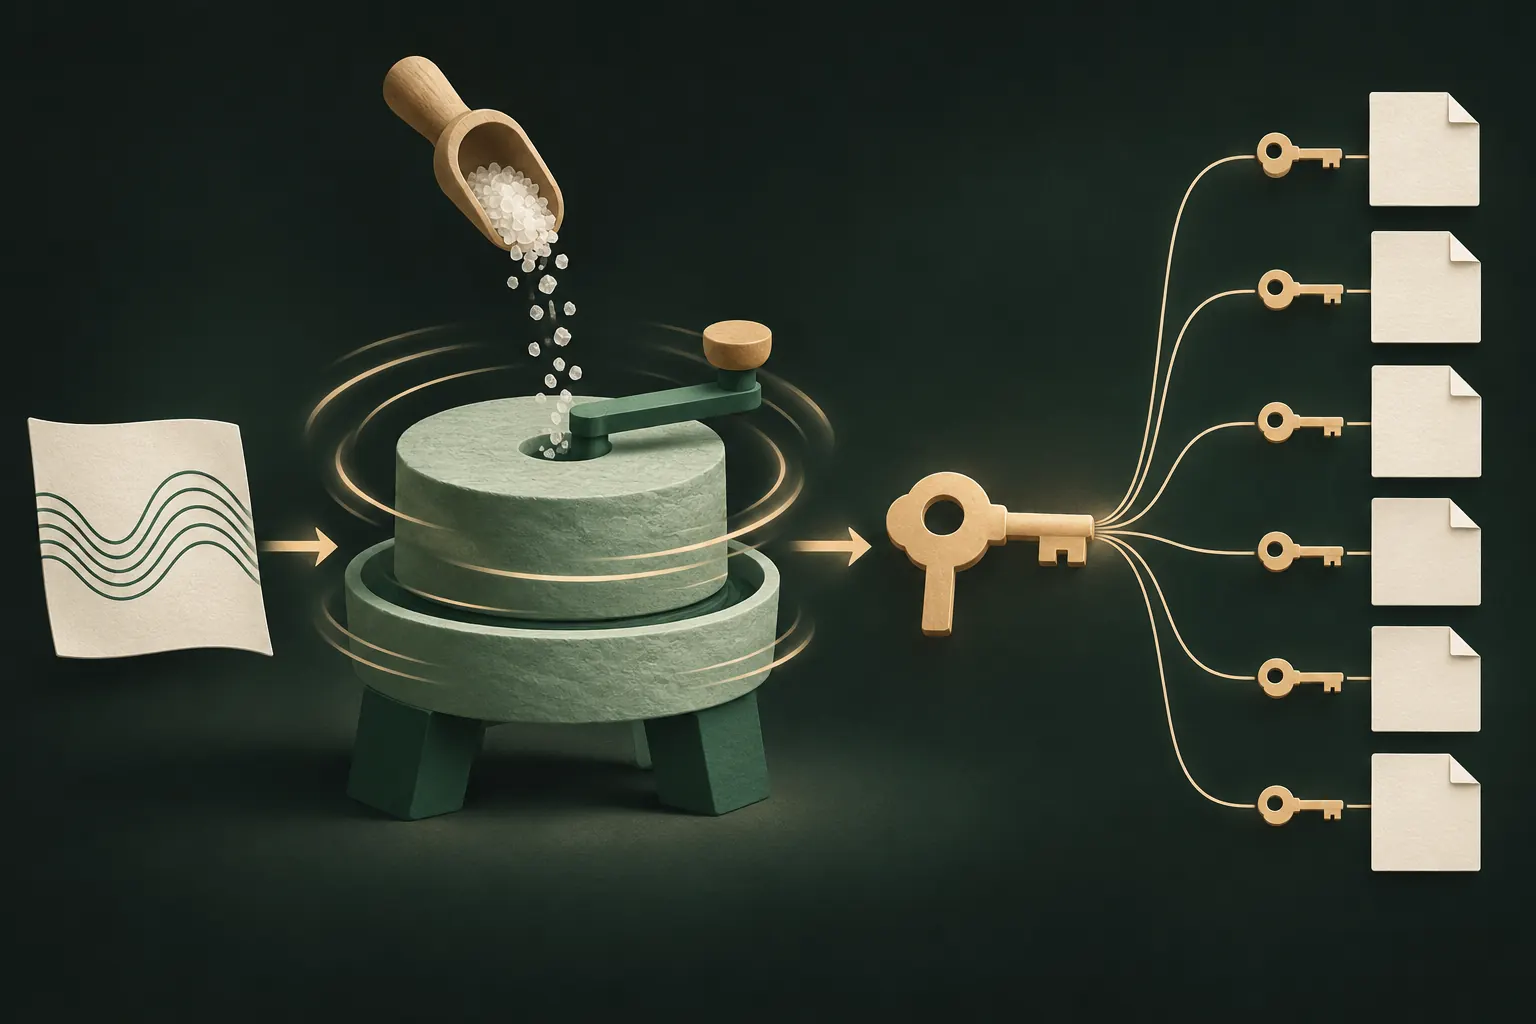
إذا كانت الشركة لا ترى مفتاحك أبدًا، فمن أين يأتي؟ عادةً من سرّك، عبر عملية كهذه:
- تُدخل كلمة سر أو عبارة مرور أو نمطًا على جهازك.
- دالة بطيئة لاشتقاق المفاتيح (مثل PBKDF2 أو Argon2) تمدّه إلى مفتاح طويل. وهي تجري جولات كثيرة عمدًا، فيكلّف كل تخمين المهاجمَ وقتًا.
- ملح عشوائي يجعل النتيجة فريدة لك.
- ذلك المفتاح يفتح مفتاحًا رئيسيًا، يشفّر ملفاتك، وغالبًا بمفتاح منفصل لكل ملف. ويستخدم التشفير عادةً خوارزمية مثل AES-256.
- لا يُرسل إلى الخادم أي شيء عن كلمة السر يتيح له إعادة بناء المفتاح. وكل ما يخزّنه الخادم على الأكثر بيانات مشفّرة.
وبعض الخدمات تعطيك أيضًا مفتاح استرداد أو عبارة استرداد عند الإعداد. إنها طريقة ثانية لصنع المفتاح، تحتفظ بها أنت، لا هم.
كيف تتحقق من ادعاء المعرفة الصفرية
لا تستطيع تدقيق الشيفرة بنفسك، لكن يمكنك طرح أسئلة تكشف الادعاء الضعيف:
- “هل تستطيعون إعادة تعيين كلمة سري؟” إن كان الجواب نعم، مع بقاء ملفاتك سليمة، فلديهم طريق إلى مفتاحك. وهذه ليست معرفة صفرية.
- “هل يمكنني رؤية ملفاتي على موقعكم؟” إذا كان الموقع يفك تشفيرها لك بعد تسجيل دخول عادي، فاسأل أين يحدث ذلك. فإذا أُحسن التنفيذ، يحدث في متصفحك بكلمة سرك؛ وإن أسيء، يحدث على خادمهم.
- “ماذا يحدث إذا نسيت كلمة السر وفقدت مفتاح الاسترداد؟” الإجابة الصادقة في المعرفة الصفرية: بياناتك ضاعت.
- هل هناك وثيقة أمان منشورة؟ التصاميم الحقيقية تُشرح بالتفصيل: اشتقاق المفاتيح، وخوارزميات التشفير، وما يخزّنه الخادم.
- ما البيانات الوصفية التي تظل مرئية؟ حتى مع محتوى بالمعرفة الصفرية، كثيرًا ما يستطيع مزوّد الخدمة رؤية أحجام الملفات وأعدادها والطوابع الزمنية وبريد حسابك الإلكتروني وعنوان IP الخاص بك.
الثمن: لا أحد يستطيع إعادة تعيينها
تقلب المعرفة الصفرية نموذج الدعم المعتاد. فمع الخدمة العادية، نسيان كلمة السر إزعاج بسيط: تنقر على رابط في بريد إلكتروني. أما مع المعرفة الصفرية، فقد يكون نهائيًا.
ليس هذا عيبًا في التصميم؛ بل هو التعريف نفسه. فأي طريق لإعادة التعيين لا يحتاج إلى سرّك هو طريق يستطيع غيرك استخدامه: موظف دعم، أو مهاجم يستولي على بريدك الإلكتروني، أو جهة لديها أمر قضائي.
لتتعايش معها بأمان:
- اكتب مفتاح الاسترداد أو عبارته واحفظه بعيدًا عن الجهاز، على ورقة أو في مدير كلمات سر تثق به.
- اختبره مرة ما دمت تتذكر كلمة سرك.
- لا تحفظه في المكان نفسه الذي توجد فيه البيانات التي يحميها، مثل لقطة شاشة في مكتبة صورك.
ويتناول دليلنا حول عبارات الاسترداد هذا بعمق أكبر.
أين لا تفيد المعرفة الصفرية
إنها تحمي البيانات من جهة مزوّد الخدمة. لكنها لا تحمي:
- جهازًا غير مقفل. على هاتفك، تكون بياناتك مفكوكة التشفير لك، وبالتالي لأي شخص يمسكه.
- كلمة سر ضعيفة. إذا كان سرّك “123456”، فالاشتقاق البطيء للمفتاح لا يفعل إلا تأخير المحتوم.
- البرمجيات الخبيثة أو التطبيق المخترق. فالشيفرة التي تعمل على جهازك ترى ما تراه.
الطلبات القانونية والاختراقات
ما زال على مزوّد الخدمة الذي يعتمد المعرفة الصفرية الاستجابة للطلبات القانونية. وما يستطيع تسليمه هو ما لديه: ملفات مشفّرة، إضافة إلى ما يحتفظ به من بيانات الحساب والسجلات. ويبقى المحتوى غير مقروء دون مفتاحك.
والأمر نفسه ينطبق على الاختراقات. فقاعدة بيانات مسروقة لخزنات بالمعرفة الصفرية كومة من النصوص المشفّرة. وأمل المهاجم الوحيد هو تخمين كلمات السر الضعيفة واحدة تلو الأخرى، مع إبطاء اشتقاق المفاتيح له. ولهذا تظل قوة سرّك أنت مهمة.
بلا حساب على الإطلاق: الخطوة التالية
المعرفة الصفرية تزيل وصول مزوّد الخدمة إلى محتواك. لكنها لا تزيل مزوّد الخدمة نفسه: فما زال هناك حساب، وبريد إلكتروني، وسجلات تسجيل دخول، وخادم يعرف أنك موجود.
والخطوة التالية هي ألا تكون هذه العلاقة موجودة أصلًا. فإذا كان التطبيق يُبقي بياناتك على جهازك، ويصنع المفاتيح من سرّك، وينسخ احتياطيًا (إن اخترت) إلى تخزين تملكه أصلًا، فلا يوجد حساب لدى شركة يمكن اختراقه أو مطالبته قضائيًا أو إعادة تعيينه.
والمقايضة هي نفسها كما في أي خدمة بالمعرفة الصفرية، لكنها أكثر صرامة: إذا فقدت نمطك وعبارة الاسترداد معًا، فلا يستطيع أحد فتح الملفات.
الخلاصة
- “مشفّر” ليس هو السؤال. السؤال هو “من يملك المفتاح؟”.
- المعرفة الصفرية والتخزين المشفّر تشفيرًا تامًا بين الطرفين يعنيان أن مزوّد الخدمة لا يملك مفتاحك أبدًا.
- إذا كانت شركة تستطيع إعادة تعيين كلمة سرك مع بقاء بياناتك سليمة، فهي ليست معرفة صفرية.
- احفظ مفتاح الاسترداد بأمان؛ فلا أحد غيرك يستطيع المساعدة.
- أطراف أقل أفضل: بلا حساب يعني لا شيء يُخترق أصلًا.
أسئلة
هل iCloud يعتمد على المعرفة الصفرية؟
ليس افتراضيًا. مع الحماية القياسية للبيانات تحتفظ Apple بالمفاتيح لمعظم البيانات. ومع تشغيل الحماية المتقدمة للبيانات، تصبح معظم الفئات مشفّرة تشفيرًا تامًا بين الطرفين؛ وهذا ما تسميه Apple، لا المعرفة الصفرية.
هل المعرفة الصفرية هي نفسها التشفير التام بين الطرفين؟
يتداخلان. التشفير التام بين الطرفين يتعلق بالبيانات المنتقلة بين الأشخاص أو الأجهزة؛ والمعرفة الصفرية تتعلق بأن مزوّد الخدمة لا يملك مفتاحك أبدًا. وكلاهما يعني أن الشركة لا تستطيع قراءة بياناتك.
هل يمكن إجبار شركة تعتمد المعرفة الصفرية على تسليم البيانات؟
يمكن أن يُطلب منها تسليم ما لديها: بيانات مشفّرة وبيانات وصفية. ودون مفتاحك، لا تستطيع فك تشفيرها.
لماذا لا تستطيع تطبيقات المعرفة الصفرية إعادة تعيين كلمة سري؟
لأن كلمة سرك هي ما يصنع المفتاح. والشركة القادرة على إعادة تعيينها ستحتاج إلى نسخة من المفتاح، وعندها لن تكون معرفة صفرية.
أبقِ خصوصيتك على iPhone
بلا حساب. بلا تحليلات. مشفّرة على iPhone.


