
Шифрование с нулевым разглашением (zero-knowledge) означает, что у компании, которая хранит ваши данные, никогда нет ключа, чтобы их прочитать. Файлы шифруются на вашем устройстве ключом, полученным из того, что знаете только вы, поэтому провайдер, его сотрудники, хакер, взломавший его, или тот, кто пришлет ему судебное решение, получат только перемешанные данные. Цена простая: если вы потеряете пароль и ключ восстановления, никто не сможет впустить вас обратно.
Единственный вопрос: кто может расшифровать?
Почти каждый сервис сегодня говорит: «ваши данные зашифрованы». Эта фраза почти всегда правдива и почти всегда не по делу. Важен вопрос: у кого ключ?
- Если ключ у компании, она может прочитать ваши данные, когда захочет или когда ее заставят, и так же может любой, кто проникнет в ее системы.
- Если ключ только у вас, компания хранит данные, которые не может прочитать.
«Нулевое разглашение» — маркетинговое название второго случая. Это не формальный стандарт, поэтому сам термин ничего не доказывает. Важно, действительно ли схема не допускает ключ до провайдера.
Нулевое разглашение, сквозное шифрование и шифрование при хранении
Эти три термина постоянно путают.
- Шифрование при хранении (и при передаче). Данные зашифрованы на дисках компании и по пути туда. Хорошо против украденных жестких дисков и перехвата в сети, но ключи у компании. Именно так по умолчанию работают большинство облачных сервисов.
- Сквозное шифрование. Данные шифруются на вашем устройстве и расшифровываются только на устройствах предполагаемых получателей, которыми могут быть только ваши собственные устройства. Серверы посередине передают шифротекст. Этот термин используют мессенджеры и Расширенная защита данных Apple. Подробнее — в статье о том, что такое сквозное шифрование.
- Нулевое разглашение. Термин в основном используют компании, предлагающие хранилища и менеджеры паролей, чтобы сказать то же самое со стороны провайдера: мы ничего не знаем о вашем содержимом, потому что у нас никогда нет вашего ключа.
На практике «хранилище со сквозным шифрованием» и «хранилище с нулевым разглашением» описывают одну и ту же идею. Apple, например, называет Расширенную защиту данных сквозным шифрованием, а в обзоре безопасности данных iCloud перечисляет, какие категории она охватывает. Термин «нулевое разглашение» Apple не использует. При стандартной защите данных, которая действует по умолчанию, ключи к большей части данных iCloud хранятся у Apple, чтобы она могла помочь их восстановить.
Как ключ может получаться из того, что знаете только вы
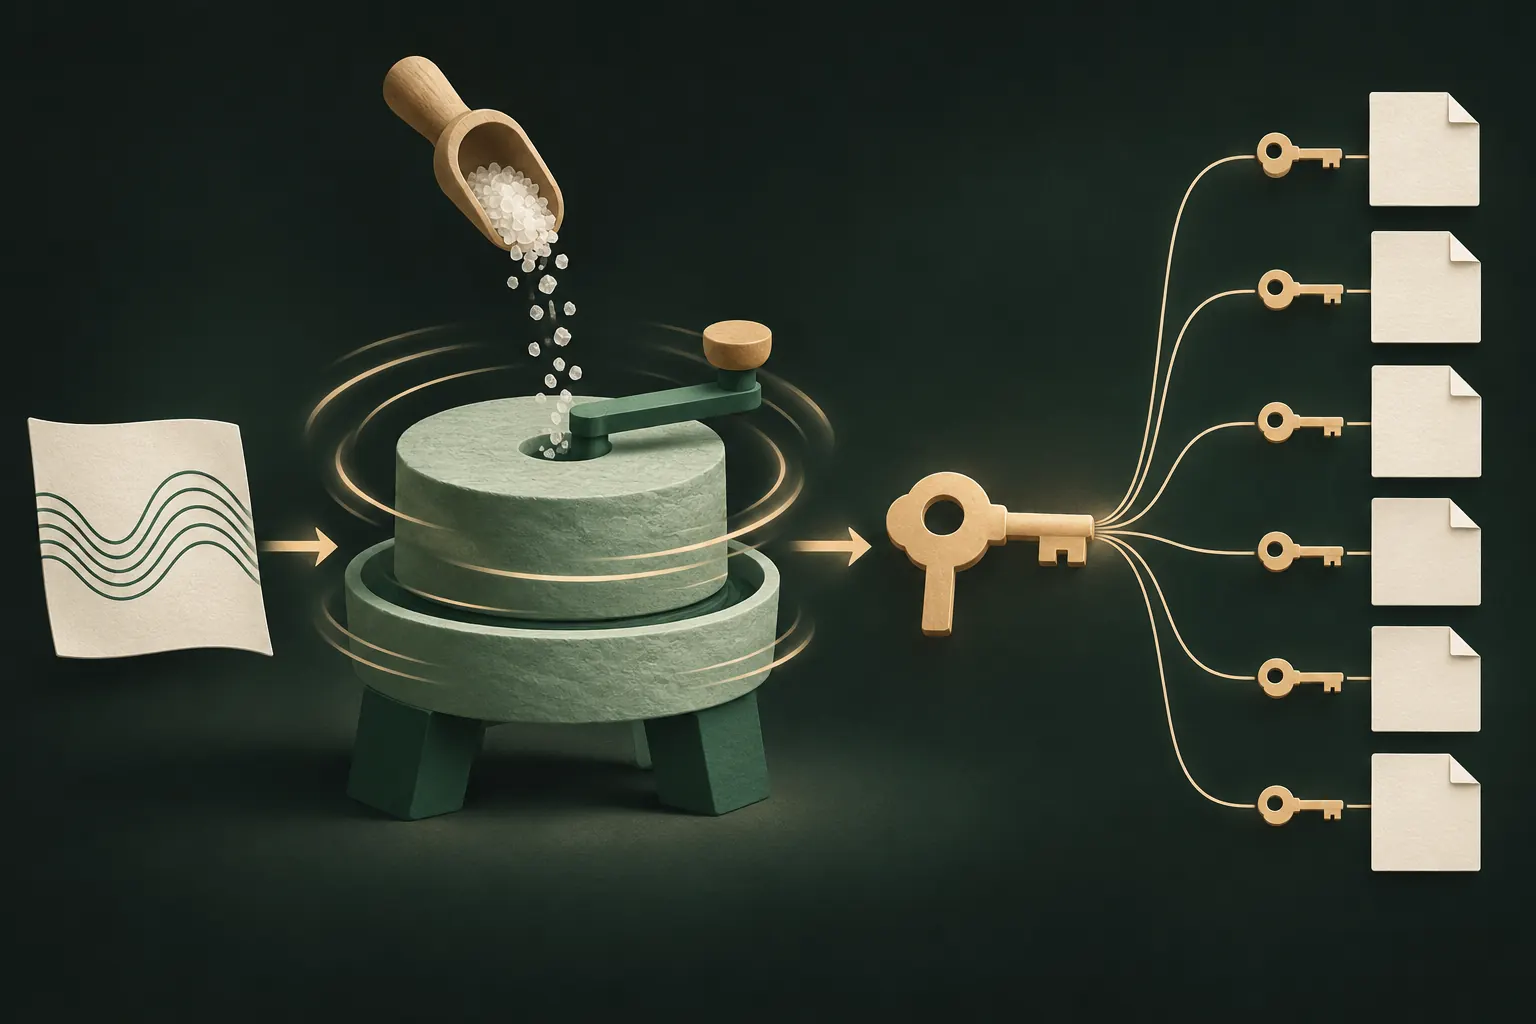
Если компания никогда не видит ваш ключ, откуда он берется? Обычно из вашего секрета, примерно так:
- Вы вводите пароль, парольную фразу или узор на своем устройстве.
- Медленная функция получения ключа (например, PBKDF2 или Argon2) растягивает его в длинный ключ. Она намеренно выполняет много раундов, чтобы каждая попытка подбора стоила злоумышленнику времени.
- Случайная соль делает результат уникальным для вас.
- Этот ключ открывает мастер-ключ, которым шифруются файлы, часто с отдельным ключом для каждого файла. Обычно используется шифр вроде AES-256.
- На сервер не отправляется ничего о пароле, из чего можно было бы восстановить ключ. Сервер хранит в лучшем случае зашифрованные данные.
Некоторые сервисы при настройке также дают вам ключ или фразу восстановления. Это второй способ получить ключ, и хранится он у вас, а не у них.
Как проверить заявление о нулевом разглашении
Проверить код самостоятельно вы не можете, но можете задать вопросы, которые выдают слабое заявление:
- «Можете ли вы сбросить мой пароль?» Если да, с сохранением файлов, значит, у них есть путь к вашему ключу. Это не нулевое разглашение.
- «Могу ли я посмотреть свои файлы на вашем сайте?» Если сайт расшифровывает их для вас после обычного входа, спросите, где это происходит. При правильной схеме — в вашем браузере с вашим паролем; при неправильной — на их сервере.
- «Что будет, если я забуду пароль и потеряю ключ восстановления?» Честный ответ при нулевом разглашении: ваши данные потеряны.
- Есть ли опубликованный документ о безопасности? Настоящие схемы подробно объясняются: получение ключа, шифры, что хранит сервер.
- Какие метаданные все еще видны? Даже при нулевом разглашении содержимого провайдер часто видит размеры и количество файлов, отметки времени, email вашей учетной записи и ваш IP-адрес.
Цена: никто не может его сбросить
Нулевое разглашение переворачивает привычную модель поддержки. В обычном сервисе забытый пароль — неудобство: вы переходите по ссылке из письма. При нулевом разглашении это может быть навсегда.
Это не недостаток схемы, а ее определение. Любой путь сброса, которому не нужен ваш секрет, — это путь, которым может воспользоваться кто-то другой: сотрудник поддержки, злоумышленник, захвативший вашу почту, или власти с судебным решением.
Чтобы жить с этим безопасно:
- Запишите ключ или фразу восстановления и храните отдельно от устройства, на бумаге или в менеджере паролей, которому доверяете.
- Проверьте их один раз, пока еще помните пароль.
- Не храните их там же, где данные, которые они защищают, например в виде снимка экрана в медиатеке.
Подробнее — в нашей статье о фразах восстановления.
Где нулевое разглашение не помогает
Оно защищает данные на стороне провайдера. Оно не защищает:
- Разблокированное устройство. На телефоне данные расшифрованы для вас, а значит, и для любого, кто его держит.
- Слабый пароль. Если ваш секрет — «123456», медленное получение ключа лишь отсрочит неизбежное.
- Вредоносную программу или взломанное приложение. Код, работающий на вашем устройстве, видит то же, что и вы.
Юридические запросы и утечки
Провайдер с нулевым разглашением все равно обязан отвечать на юридические запросы. Выдать он может то, что у него есть: зашифрованные файлы плюс те данные учетной записи и журналы, которые он хранит. Без вашего ключа содержимое остается нечитаемым.
То же касается утечек. Украденная база сейфов с нулевым разглашением — это груда шифротекста. Единственная надежда злоумышленника — подбирать слабые пароли один за другим, а медленное получение ключа его тормозит. Поэтому стойкость вашего секрета по-прежнему важна.
Вообще без учетной записи: следующий шаг
Нулевое разглашение лишает провайдера доступа к вашему содержимому. Но не убирает самого провайдера: остаются учетная запись, email, записи о входах и сервер, который знает о вашем существовании.
Следующий шаг — вообще обойтись без этих отношений. Если приложение хранит данные на вашем устройстве, получает ключи из вашего секрета и делает резервную копию (если вы этого хотите) в хранилище, которое у вас уже есть, то нет учетной записи в компании, которую можно взломать, запросить по суду или сбросить.
Компромисс такой же, как у любого сервиса с нулевым разглашением, только строже: потеряете и узор, и фразу восстановления — и файлы не сможет открыть никто.
Коротко
- Вопрос не в том, «зашифровано ли». Вопрос в том, «у кого ключ».
- Нулевое разглашение и хранилище со сквозным шифрованием означают, что у провайдера никогда нет вашего ключа.
- Если компания может сбросить ваш пароль с сохранением данных, это не нулевое разглашение.
- Храните ключ восстановления надежно: больше никто не поможет.
- Чем меньше сторон, тем лучше: нет учетной записи — значит, и взламывать нечего.
Вопросы
Использует ли iCloud нулевое разглашение?
По умолчанию нет. При стандартной защите данных ключи к большинству данных хранятся у Apple. С включенной Расширенной защитой данных большинство категорий защищены сквозным шифрованием; Apple называет это именно так, а не нулевым разглашением.
Нулевое разглашение — это то же самое, что сквозное шифрование?
Они пересекаются. Сквозное шифрование — о данных, которые передаются между людьми или устройствами; нулевое разглашение — о том, что у провайдера никогда нет вашего ключа. В обоих случаях компания не может прочитать ваши данные.
Можно ли заставить компанию с нулевым разглашением выдать данные?
Ей можно приказать выдать то, что у нее есть: зашифрованные данные и метаданные. Без вашего ключа расшифровать их она не может.
Почему приложения с нулевым разглашением не могут сбросить пароль?
Потому что из пароля получается ключ. Чтобы сбросить его, компании понадобилась бы копия ключа, и тогда это уже не было бы нулевым разглашением.
Сохраните приватность на iPhone
Без учетной записи. Без аналитики. Шифрование на вашем iPhone.


