
Enkripsi zero-knowledge berarti perusahaan yang menyimpan data Anda tidak pernah memegang kunci untuk membacanya. File Anda dienkripsi di perangkat Anda dengan kunci yang dibuat dari sesuatu yang hanya Anda ketahui, sehingga penyedia, stafnya, peretas yang membobolnya, atau siapa pun yang mengirimkan perintah pengadilan hanya akan mendapatkan data acak. Harganya sederhana: jika Anda kehilangan kata sandi dan kunci pemulihan, tidak ada yang bisa membiarkan Anda masuk kembali.
Satu pertanyaan: siapa yang bisa mendekripsi?
Hampir setiap layanan saat ini mengatakan “data Anda terenkripsi”. Kalimat itu hampir selalu benar dan hampir selalu tidak menjawab inti persoalan. Pertanyaan yang penting adalah: siapa yang memegang kuncinya?
- Jika perusahaan memegang kuncinya, perusahaan bisa membaca data Anda kapan pun ia mau atau dipaksa, begitu juga siapa pun yang berhasil masuk ke sistemnya.
- Jika hanya Anda yang memegang kuncinya, perusahaan menyimpan data yang tidak bisa dibacanya.
“Zero-knowledge” adalah nama pemasaran untuk kasus kedua. Ini bukan standar resmi, jadi istilahnya saja tidak membuktikan apa pun. Yang penting adalah apakah desainnya benar-benar menjauhkan kunci dari penyedia.
Zero-knowledge vs end-to-end vs enkripsi saat disimpan
Ketiga istilah ini terus-menerus tertukar.
- Enkripsi saat disimpan (dan saat transit). Data dienkripsi di disk perusahaan dan dalam perjalanan ke sana. Bagus untuk melawan hard disk yang dicuri dan penyadapan jaringan, tetapi perusahaan memegang kuncinya. Inilah yang dilakukan sebagian besar layanan cloud secara default.
- Enkripsi end-to-end. Data dienkripsi di perangkat Anda dan hanya didekripsi di perangkat penerima yang dituju, yang bisa saja hanya perangkat Anda sendiri. Server di tengahnya membawa ciphertext. App perpesanan dan Perlindungan Data Lanjutan milik Apple memakai istilah ini. Selengkapnya di penjelasan enkripsi end-to-end.
- Zero-knowledge. Dipakai terutama oleh perusahaan penyimpanan dan pengelola kata sandi untuk menyatakan hal yang sama dari sisi penyedia: kami tidak tahu apa-apa tentang isi Anda karena kami tidak pernah memegang kunci Anda.
Dalam praktiknya, “penyimpanan terenkripsi end-to-end” dan “penyimpanan zero-knowledge” menggambarkan ide yang sama. Apple, misalnya, menggambarkan Perlindungan Data Lanjutan sebagai enkripsi end-to-end, dan gambaran umum keamanan data iCloud miliknya mencantumkan kategori apa saja yang tercakup. Apple tidak memakai istilah “zero-knowledge”. Dengan perlindungan data standar, yang merupakan default, Apple memegang kunci untuk sebagian besar data iCloud agar bisa membantu Anda memulihkannya.
Bagaimana kunci bisa berasal dari sesuatu yang hanya Anda ketahui
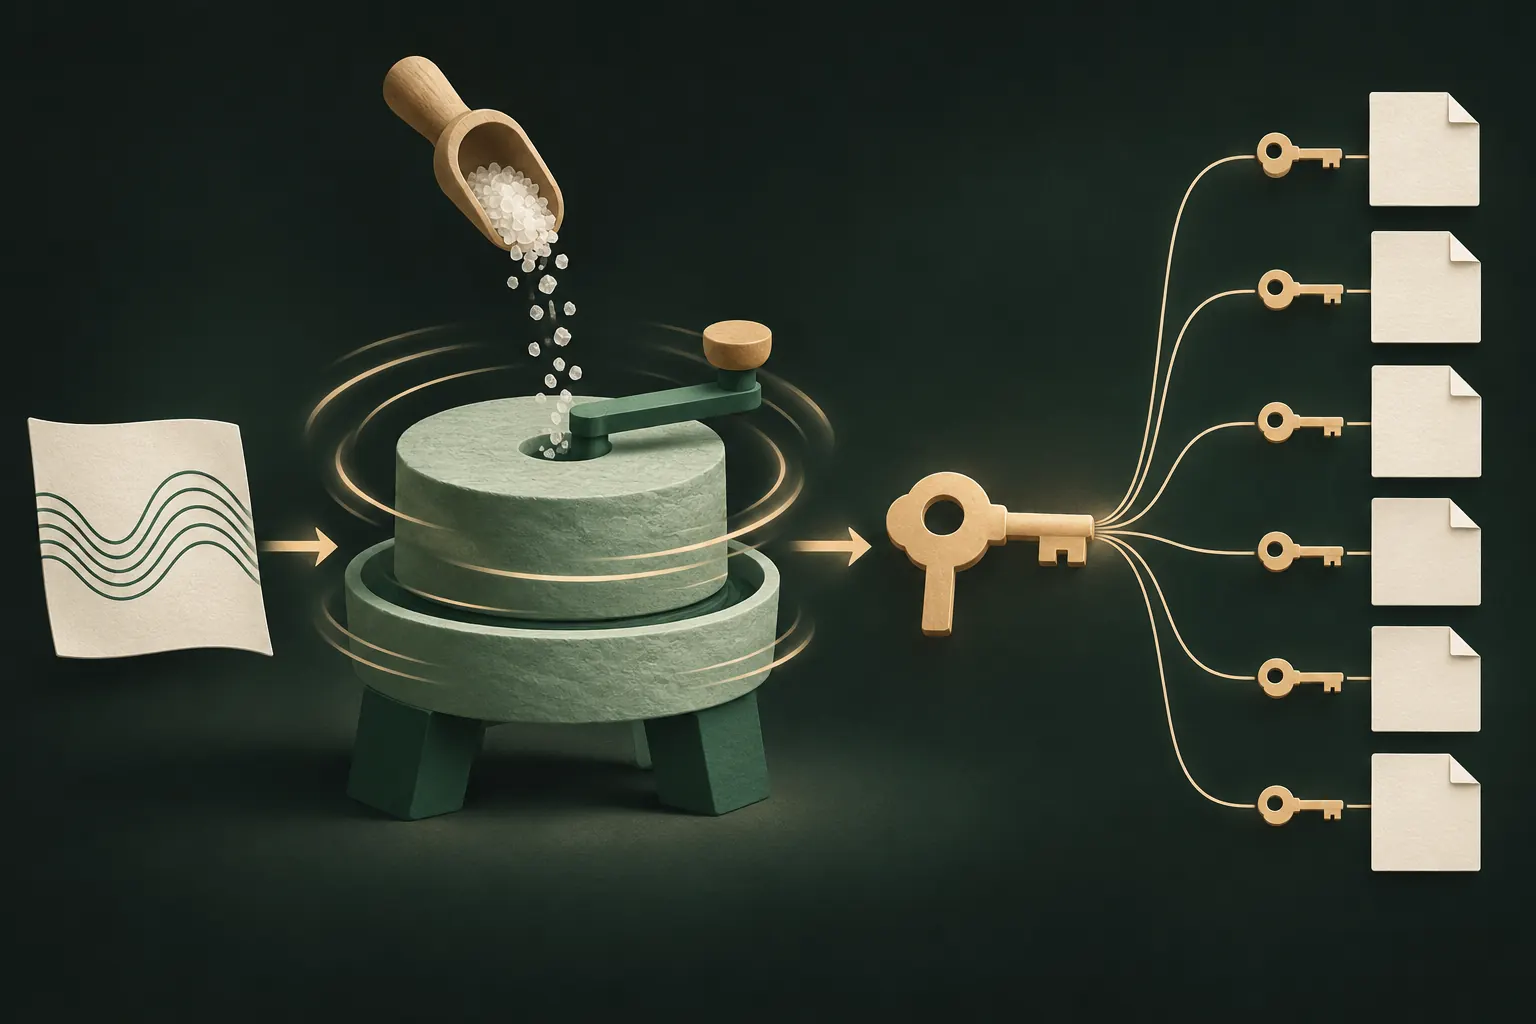
Jika perusahaan tidak pernah melihat kunci Anda, dari mana kunci itu berasal? Biasanya dari rahasia Anda, melalui proses seperti ini:
- Anda memasukkan kata sandi, frasa sandi, atau pola di perangkat Anda.
- Fungsi penurunan kunci yang lambat (seperti PBKDF2 atau Argon2) memperkuatnya menjadi kunci yang panjang. Fungsi ini sengaja menjalankan banyak putaran, sehingga setiap tebakan memakan waktu penyerang.
- Salt acak membuat hasilnya unik untuk Anda.
- Kunci itu membuka kunci utama, yang mengenkripsi file Anda, sering kali dengan kunci terpisah per file. Enkripsinya biasanya memakai sandi seperti AES-256.
- Tidak ada informasi tentang kata sandi yang dikirim ke server yang memungkinkan server membangun ulang kuncinya. Paling banyak server menyimpan data terenkripsi.
Sebagian layanan juga memberi Anda kunci atau frasa pemulihan saat penyiapan. Itu cara kedua untuk membuat kunci, yang Anda simpan sendiri, bukan oleh mereka.
Cara memeriksa klaim zero-knowledge
Anda tidak bisa mengaudit kodenya sendiri, tetapi Anda bisa mengajukan pertanyaan yang membongkar klaim yang lemah:
- “Bisakah Anda mengatur ulang kata sandi saya?” Jika ya, dengan file Anda tetap utuh, mereka punya jalan menuju kunci Anda. Itu bukan zero-knowledge.
- “Bisakah saya melihat file saya di situs web Anda?” Jika situs web mendekripsinya untuk Anda setelah login biasa, tanyakan di mana itu terjadi. Jika dilakukan dengan benar, terjadi di browser Anda dengan kata sandi Anda; jika salah, di server mereka.
- “Apa yang terjadi jika saya lupa kata sandi dan kehilangan kunci pemulihan?” Jawaban zero-knowledge yang jujur adalah: data Anda hilang.
- Apakah ada dokumen keamanan yang dipublikasikan? Desain yang sungguhan dijelaskan secara rinci: penurunan kunci, sandi, apa yang disimpan server.
- Metadata apa yang masih terlihat? Bahkan dengan isi yang zero-knowledge, penyedia sering kali masih bisa melihat ukuran file, jumlah, stempel waktu, email akun, dan alamat IP Anda.
Harganya: tidak ada yang bisa mengatur ulang
Zero-knowledge membalik model dukungan yang biasa. Pada layanan biasa, lupa kata sandi hanyalah ketidaknyamanan: Anda mengeklik tautan di email. Dengan zero-knowledge, hal itu bisa permanen.
Itu bukan cacat desain; itulah definisinya. Setiap jalur pengaturan ulang yang tidak memerlukan rahasia Anda adalah jalur yang bisa dipakai orang lain: agen dukungan, penyerang yang mengambil alih email Anda, atau pihak berwenang dengan perintah pengadilan.
Agar bisa hidup dengannya secara aman:
- Tuliskan kunci atau frasa pemulihan Anda dan simpan jauh dari perangkat, di kertas atau di pengelola kata sandi yang Anda percayai.
- Uji sekali selagi Anda masih ingat kata sandi Anda.
- Jangan simpan di tempat yang sama dengan data yang dilindunginya, seperti tangkapan layar di pustaka foto Anda.
Panduan kami tentang frasa pemulihan membahas ini lebih dalam.
Di mana zero-knowledge tidak membantu
Zero-knowledge melindungi data di sisi penyedia. Ini tidak melindungi:
- Perangkat yang tidak terkunci. Di ponsel Anda, data didekripsi untuk Anda, dan juga untuk siapa pun yang memegangnya.
- Kata sandi yang lemah. Jika rahasia Anda “123456”, penurunan kunci yang lambat hanya menunda hal yang tak terhindarkan.
- Malware atau app yang disusupi. Kode yang berjalan di perangkat Anda melihat apa yang Anda lihat.
Permintaan hukum dan kebocoran
Penyedia zero-knowledge tetap harus menjawab permintaan hukum. Yang bisa diserahkannya adalah apa yang dimilikinya: file terenkripsi, ditambah data akun dan log apa pun yang disimpannya. Isinya tetap tidak bisa dibaca tanpa kunci Anda.
Begitu juga dengan kebocoran. Database brankas zero-knowledge yang dicuri hanyalah tumpukan ciphertext. Satu-satunya harapan penyerang adalah menebak kata sandi yang lemah satu per satu, diperlambat oleh penurunan kunci. Itulah sebabnya kekuatan rahasia Anda tetap penting.
Tanpa akun sama sekali: langkah berikutnya
Zero-knowledge menghilangkan akses penyedia ke isi Anda. Zero-knowledge tidak menghilangkan penyedianya: tetap ada akun, email, catatan login, dan server yang tahu Anda ada.
Langkah berikutnya adalah sama sekali tidak memiliki hubungan itu. Jika app menyimpan data Anda di perangkat Anda, membuat kunci dari rahasia Anda, dan mencadangkan (jika Anda memilih) ke penyimpanan yang sudah Anda miliki, tidak ada akun perusahaan yang bisa dibobol, dimintai data lewat proses hukum, atau diatur ulang.
Komprominya sama seperti layanan zero-knowledge mana pun, hanya lebih ketat: jika pola dan frasa pemulihan Anda sama-sama hilang, file tidak bisa dibuka oleh siapa pun.
Versi singkatnya
- “Terenkripsi” bukan pertanyaannya. “Siapa yang memegang kuncinya?” itulah pertanyaannya.
- Penyimpanan zero-knowledge dan terenkripsi end-to-end berarti penyedia tidak pernah memegang kunci Anda.
- Jika sebuah perusahaan bisa mengatur ulang kata sandi Anda dengan data tetap utuh, itu bukan zero-knowledge.
- Simpan kunci pemulihan Anda dengan aman; tidak ada orang lain yang bisa membantu.
- Makin sedikit pihak makin baik: tanpa akun berarti tidak ada apa pun yang bisa dibobol sejak awal.
Pertanyaan
Apakah iCloud bersifat zero-knowledge?
Tidak secara default. Dengan perlindungan data standar, Apple memegang kunci untuk sebagian besar data. Dengan Perlindungan Data Lanjutan menyala, sebagian besar kategori terenkripsi end-to-end; Apple menyebutnya begitu, bukan zero-knowledge.
Apakah zero-knowledge sama dengan enkripsi end-to-end?
Keduanya tumpang tindih. End-to-end berkaitan dengan data yang berpindah antarorang atau antarperangkat; zero-knowledge berkaitan dengan penyedia yang tidak pernah memegang kunci Anda. Keduanya berarti perusahaan tidak bisa membaca data Anda.
Bisakah perusahaan zero-knowledge dipaksa menyerahkan data?
Perusahaan bisa diperintahkan menyerahkan apa yang dimilikinya: data terenkripsi dan metadata. Tanpa kunci Anda, perusahaan tidak bisa mendekripsinya.
Mengapa app zero-knowledge tidak bisa mengatur ulang kata sandi saya?
Karena kata sandi Anda adalah bahan pembuat kuncinya. Perusahaan yang bisa mengatur ulangnya pasti memegang salinan kunci, dan dengan begitu bukan lagi zero-knowledge.
Jaga tetap pribadi di iPhone Anda
Tanpa akun. Tanpa analitik. Terenkripsi di iPhone Anda.


