
Szyfrowanie zero-knowledge oznacza, że firma przechowująca Twoje dane nigdy nie ma klucza, by je odczytać. Pliki są szyfrowane na Twoim urządzeniu kluczem utworzonym z czegoś, co znasz tylko Ty, więc dostawca, jego pracownicy, haker, który się do niego włamie, czy ktokolwiek, kto przyśle mu nakaz sądowy, dostaje wyłącznie nieczytelne dane. Cena jest prosta: jeśli stracisz hasło i klucz odzyskiwania, nikt nie wpuści Cię z powrotem.
Jedno pytanie: kto może odszyfrować?
Prawie każda usługa mówi dziś: „Twoje dane są szyfrowane”. To zdanie prawie zawsze jest prawdziwe i prawie zawsze nie ma znaczenia. Liczy się pytanie: kto ma klucz?
- Jeśli klucz ma firma, może odczytać Twoje dane, kiedy tylko chce lub gdy zostanie do tego zmuszona, i może to zrobić każdy, kto dostanie się do jej systemów.
- Jeśli klucz masz tylko Ty, firma przechowuje dane, których nie potrafi odczytać.
„Zero-knowledge” to marketingowa nazwa drugiego przypadku. Nie jest to formalny standard, więc samo hasło niczego nie dowodzi. Liczy się to, czy projekt naprawdę trzyma klucz z dala od dostawcy.
Zero-knowledge, end-to-end i szyfrowanie w spoczynku
Te trzy pojęcia ciągle się mylą.
- Szyfrowanie w spoczynku (i podczas przesyłania). Dane są szyfrowane na dyskach firmy i w drodze do niej. Dobre na skradzione dyski i podsłuchiwanie sieci, ale klucze ma firma. Tak domyślnie robi większość usług w chmurze.
- Szyfrowanie end-to-end. Dane są szyfrowane na Twoim urządzeniu i odszyfrowywane tylko na urządzeniach zamierzonych odbiorców, którymi mogą być wyłącznie Twoje własne urządzenia. Serwery pośrodku przenoszą szyfrogram. Tego pojęcia używają komunikatory i zaawansowana ochrona danych Apple. Więcej w tekście o szyfrowaniu end-to-end.
- Zero-knowledge. Używane głównie przez firmy od przechowywania danych i menedżerów haseł, by powiedzieć to samo z perspektywy dostawcy: nic nie wiemy o Twoich treściach, bo nigdy nie mamy Twojego klucza.
W praktyce „przechowywanie szyfrowane end-to-end” i „przechowywanie zero-knowledge” opisują tę samą ideę. Apple na przykład opisuje zaawansowaną ochronę danych jako szyfrowanie end-to-end, a jego przegląd bezpieczeństwa danych w iCloud wymienia objęte nią kategorie. Nie używa określenia „zero-knowledge”. Przy standardowej ochronie danych, czyli domyślnej, Apple ma klucze do większości danych w iCloud, by móc pomóc Ci je odzyskać.
Jak klucz może powstać z czegoś, co znasz tylko Ty
Skoro firma nigdy nie widzi Twojego klucza, skąd on się bierze? Zwykle z Twojego sekretu, w takim procesie:
- Wpisujesz hasło, frazę lub wzór na swoim urządzeniu.
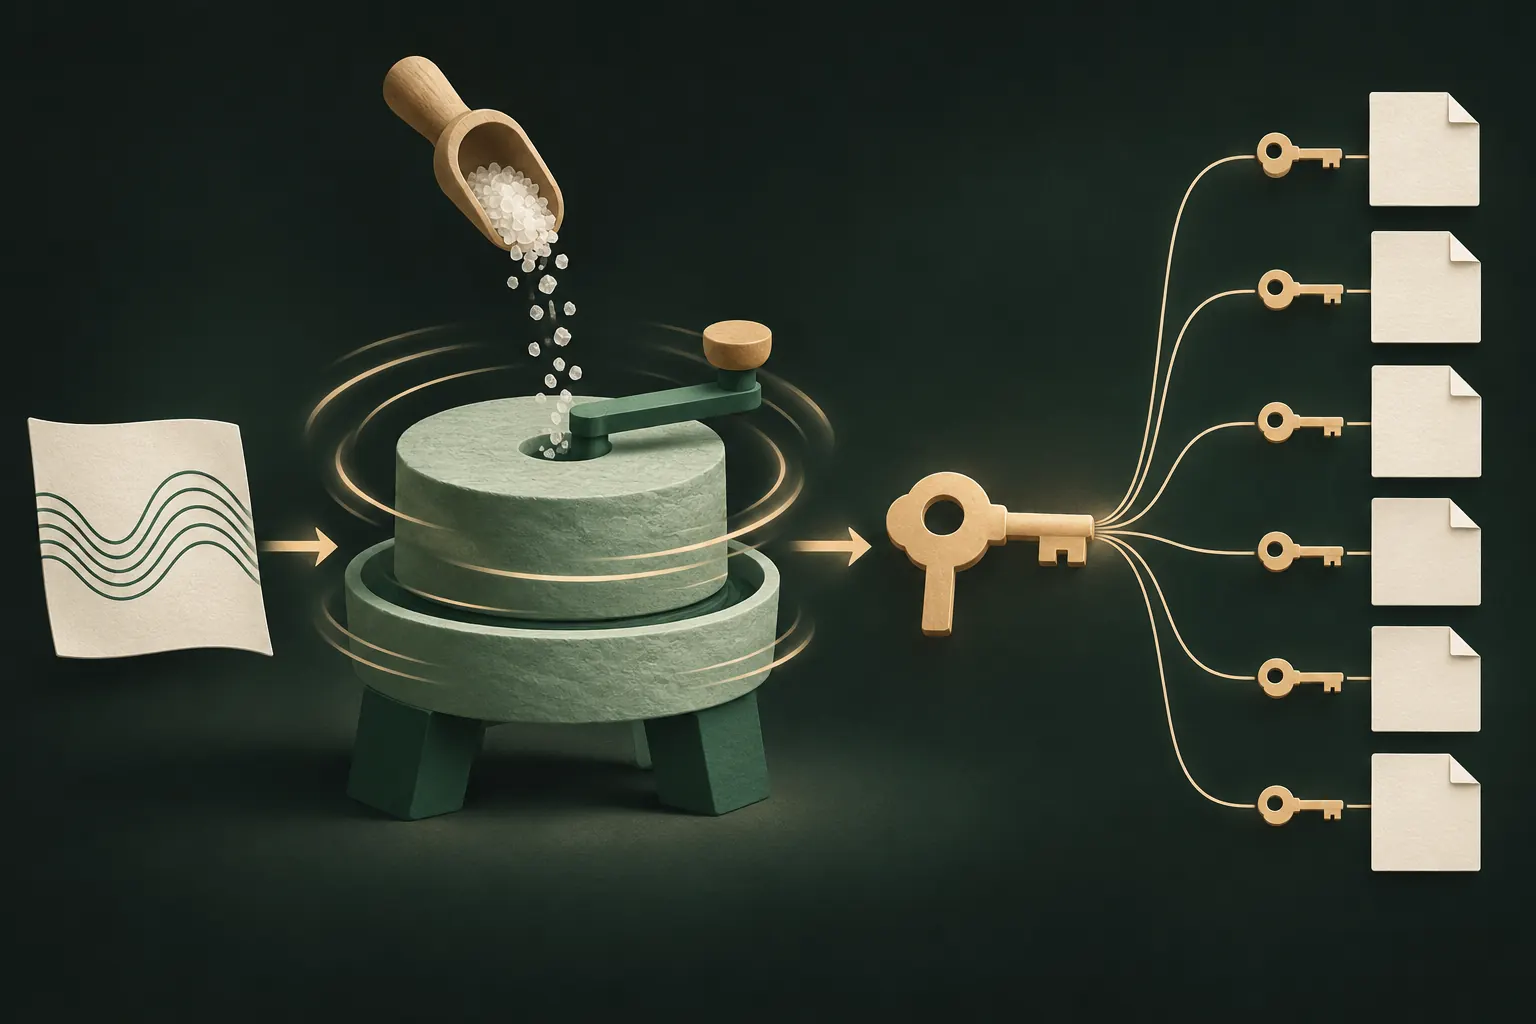
- Powolna funkcja wyprowadzania klucza (taka jak PBKDF2 czy Argon2) rozciąga go w długi klucz. Celowo wykonuje wiele rund, więc każda próba kosztuje atakującego czas.
- Losowa sól sprawia, że wynik jest unikalny dla Ciebie.
- Ten klucz odblokowuje klucz główny, który szyfruje Twoje pliki, często z osobnym kluczem dla każdego pliku. Szyfrowanie zwykle korzysta z szyfru takiego jak AES-256.
- Na serwer nie trafia nic z hasła, co pozwoliłoby odtworzyć klucz. Serwer przechowuje najwyżej zaszyfrowane dane.
Niektóre usługi dają też przy konfiguracji klucz lub frazę odzyskiwania. To drugi sposób na wytworzenie klucza, przechowywany przez Ciebie, a nie przez nich.
Jak sprawdzić deklarację zero-knowledge
Nie przeprowadzisz audytu kodu samodzielnie, ale możesz zadać pytania, które obnażą słabą deklarację:
- „Czy możecie zresetować moje hasło?” Jeśli tak, z zachowaniem plików, mają drogę do Twojego klucza. To nie jest zero-knowledge.
- „Czy mogę zobaczyć swoje pliki na waszej stronie?” Jeśli strona odszyfrowuje je po zwykłym zalogowaniu, zapytaj, gdzie to się dzieje. Przy dobrym projekcie w Twojej przeglądarce, z Twoim hasłem; przy złym na ich serwerze.
- „Co się stanie, jeśli zapomnę hasła i zgubię klucz odzyskiwania?” Uczciwa odpowiedź w modelu zero-knowledge brzmi: Twoje dane przepadną.
- Czy istnieje opublikowany dokument o bezpieczeństwie? Prawdziwe projekty są szczegółowo wyjaśnione: wyprowadzanie klucza, szyfry, co przechowuje serwer.
- Jakie metadane nadal są widoczne? Nawet przy treściach zero-knowledge dostawca często widzi rozmiary i liczbę plików, znaczniki czasu, adres e-mail konta i Twój adres IP.
Cena: nikt tego nie zresetuje
Zero-knowledge odwraca zwykły model pomocy technicznej. W zwykłej usłudze zapomniane hasło to drobna niedogodność: klikasz link w mailu. W modelu zero-knowledge może to być nieodwracalne.
To nie wada projektu, tylko definicja. Każda ścieżka resetu, która nie wymaga Twojego sekretu, to ścieżka, z której mógłby skorzystać ktoś inny: pracownik pomocy technicznej, atakujący, który przejmie Twoją pocztę, albo organ z nakazem sądowym.
Aby bezpiecznie z tym żyć:
- Zapisz klucz lub frazę odzyskiwania i trzymaj je z dala od urządzenia, na papierze albo w menedżerze haseł, któremu ufasz.
- Sprawdź je raz, dopóki pamiętasz hasło.
- Nie przechowuj ich w tym samym miejscu co dane, które chronią, na przykład jako zrzutu ekranu w bibliotece zdjęć.
Nasz poradnik o frazach odzyskiwania omawia to dokładniej.
Kiedy zero-knowledge nie pomaga
Chroni dane po stronie dostawcy. Nie chroni:
- Odblokowanego urządzenia. Na Twoim telefonie dane są odszyfrowane dla Ciebie, a więc i dla każdego, kto go trzyma.
- Słabego hasła. Jeśli Twój sekret to „123456”, powolne wyprowadzanie klucza tylko opóźnia nieuniknione.
- Przed złośliwym oprogramowaniem lub przejętą aplikacją. Kod działający na Twoim urządzeniu widzi to, co Ty.
Żądania prawne i wycieki
Dostawca zero-knowledge nadal musi odpowiadać na żądania prawne. Może wydać to, co ma: zaszyfrowane pliki oraz przechowywane dane konta i logi. Treść bez Twojego klucza pozostaje nieczytelna.
To samo dotyczy wycieków. Skradziona baza sejfów zero-knowledge to stos szyfrogramu. Jedyną nadzieją atakującego jest zgadywanie słabych haseł jedno po drugim, spowalniane przez wyprowadzanie klucza. Dlatego siła Twojego sekretu nadal ma znaczenie.
W ogóle bez konta: następny krok
Zero-knowledge odbiera dostawcy dostęp do Twoich treści. Nie usuwa samego dostawcy: nadal istnieje konto, adres e-mail, zapisy logowań i serwer, który wie, że istniejesz.
Następnym krokiem jest brak takiej relacji. Jeśli aplikacja trzyma dane na Twoim urządzeniu, tworzy klucze z Twojego sekretu i robi backup (jeśli tak zdecydujesz) w miejscu, które już masz, nie ma konta w firmie, które można by zhakować, objąć nakazem sądowym czy zresetować.
Kompromis jest taki sam jak w każdej usłudze zero-knowledge, tylko bardziej rygorystyczny: jeśli stracisz i wzór, i frazę odzyskiwania, nikt nie otworzy plików.
W skrócie
- Pytanie nie brzmi „czy jest szyfrowane?”, tylko „kto ma klucz?”.
- Przechowywanie zero-knowledge i szyfrowane end-to-end oznacza, że dostawca nigdy nie ma Twojego klucza.
- Jeśli firma może zresetować Twoje hasło z zachowaniem danych, to nie jest zero-knowledge.
- Chroń klucz odzyskiwania; nikt inny Ci nie pomoże.
- Im mniej stron, tym lepiej: brak konta oznacza, że w ogóle nie ma czego zhakować.
Pytania
Czy iCloud działa w modelu zero-knowledge?
Nie domyślnie. Przy standardowej ochronie danych klucze do większości danych ma Apple. Przy włączonej zaawansowanej ochronie danych większość kategorii jest szyfrowana end-to-end; Apple używa tej nazwy, a nie „zero-knowledge”.
Czy zero-knowledge to to samo co szyfrowanie end-to-end?
Pojęcia się pokrywają. End-to-end dotyczy danych przesyłanych między ludźmi lub urządzeniami; zero-knowledge dotyczy tego, że dostawca nigdy nie ma Twojego klucza. Oba oznaczają, że firma nie może odczytać Twoich danych.
Czy firmę działającą w modelu zero-knowledge można zmusić do wydania danych?
Można jej nakazać wydanie tego, co ma: zaszyfrowanych danych i metadanych. Bez Twojego klucza nie może ich odszyfrować.
Dlaczego aplikacje zero-knowledge nie mogą zresetować mojego hasła?
Bo to z Twojego hasła powstaje klucz. Firma, która mogłaby je zresetować, musiałaby mieć kopię klucza, a wtedy nie byłoby to zero-knowledge.
Zachowaj prywatność na iPhonie
Bez konta. Bez analityki. Szyfrowane na Twoim iPhonie.


