
Zero-Knowledge-Verschlüsselung heißt, dass die Firma, die deine Daten speichert, nie den Schlüssel hat, um sie zu lesen. Deine Dateien werden auf deinem Gerät mit einem Schlüssel verschlüsselt, der aus etwas entsteht, das nur du weißt. Der Anbieter, seine Mitarbeiter, ein Hacker, der bei ihm einbricht, oder wer ihm einen Gerichtsbeschluss schickt, bekommt immer nur unlesbare Daten. Der Preis ist einfach: Verlierst du dein Passwort und deinen Wiederherstellungsschlüssel, kann dich niemand wieder hineinlassen.
Die eine Frage: Wer kann entschlüsseln?
Fast jeder Dienst sagt heute „Deine Daten sind verschlüsselt“. Dieser Satz stimmt fast immer und geht fast immer am Thema vorbei. Die Frage, die zählt: Wer hat den Schlüssel?
- Hat die Firma den Schlüssel, kann sie deine Daten lesen, wann immer sie will oder muss, und genauso jeder, der in ihre Systeme kommt.
- Hast nur du den Schlüssel, speichert die Firma Daten, die sie nicht lesen kann.
„Zero-Knowledge“ ist ein Marketingname für den zweiten Fall. Es ist kein formaler Standard, der Begriff allein beweist also nichts. Entscheidend ist, ob das Design den Schlüssel wirklich vom Anbieter fernhält.
Zero-Knowledge, Ende-zu-Ende, Verschlüsselung im Ruhezustand
Diese drei Begriffe werden ständig verwechselt.
- Verschlüsselung im Ruhezustand (und bei der Übertragung). Daten sind auf den Festplatten der Firma und auf dem Weg dorthin verschlüsselt. Gut gegen gestohlene Festplatten und Mitlauschen im Netzwerk, aber die Firma hat die Schlüssel. Das machen die meisten Cloud-Dienste standardmäßig.
- Ende-zu-Ende-Verschlüsselung. Daten werden auf deinem Gerät verschlüsselt und nur auf den Geräten der vorgesehenen Empfänger entschlüsselt, das können auch nur deine eigenen Geräte sein. Server in der Mitte transportieren verschlüsselte Daten. Messenger und Apples erweiterter Datenschutz für iCloud verwenden diesen Begriff. Mehr unter Ende-zu-Ende-Verschlüsselung erklärt.
- Zero-Knowledge. Wird vor allem von Speicher- und Passwortmanager-Firmen verwendet, um dasselbe aus Sicht des Anbieters zu sagen: Wir wissen nichts über deine Inhalte, weil wir deinen Schlüssel nie haben.
In der Praxis beschreiben „Ende-zu-Ende-verschlüsselter Speicher“ und „Zero-Knowledge-Speicher“ dieselbe Idee. Apple zum Beispiel beschreibt den erweiterten Datenschutz für iCloud als Ende-zu-Ende-Verschlüsselung, und seine Übersicht zur Datensicherheit in iCloud listet auf, welche Kategorien er abdeckt. „Zero-Knowledge“ verwendet Apple nicht. Beim standardmäßigen Datenschutz, der Voreinstellung, hat Apple für die meisten iCloud-Daten die Schlüssel, um dir bei der Wiederherstellung helfen zu können.
Wie ein Schlüssel aus etwas entsteht, das nur du weißt
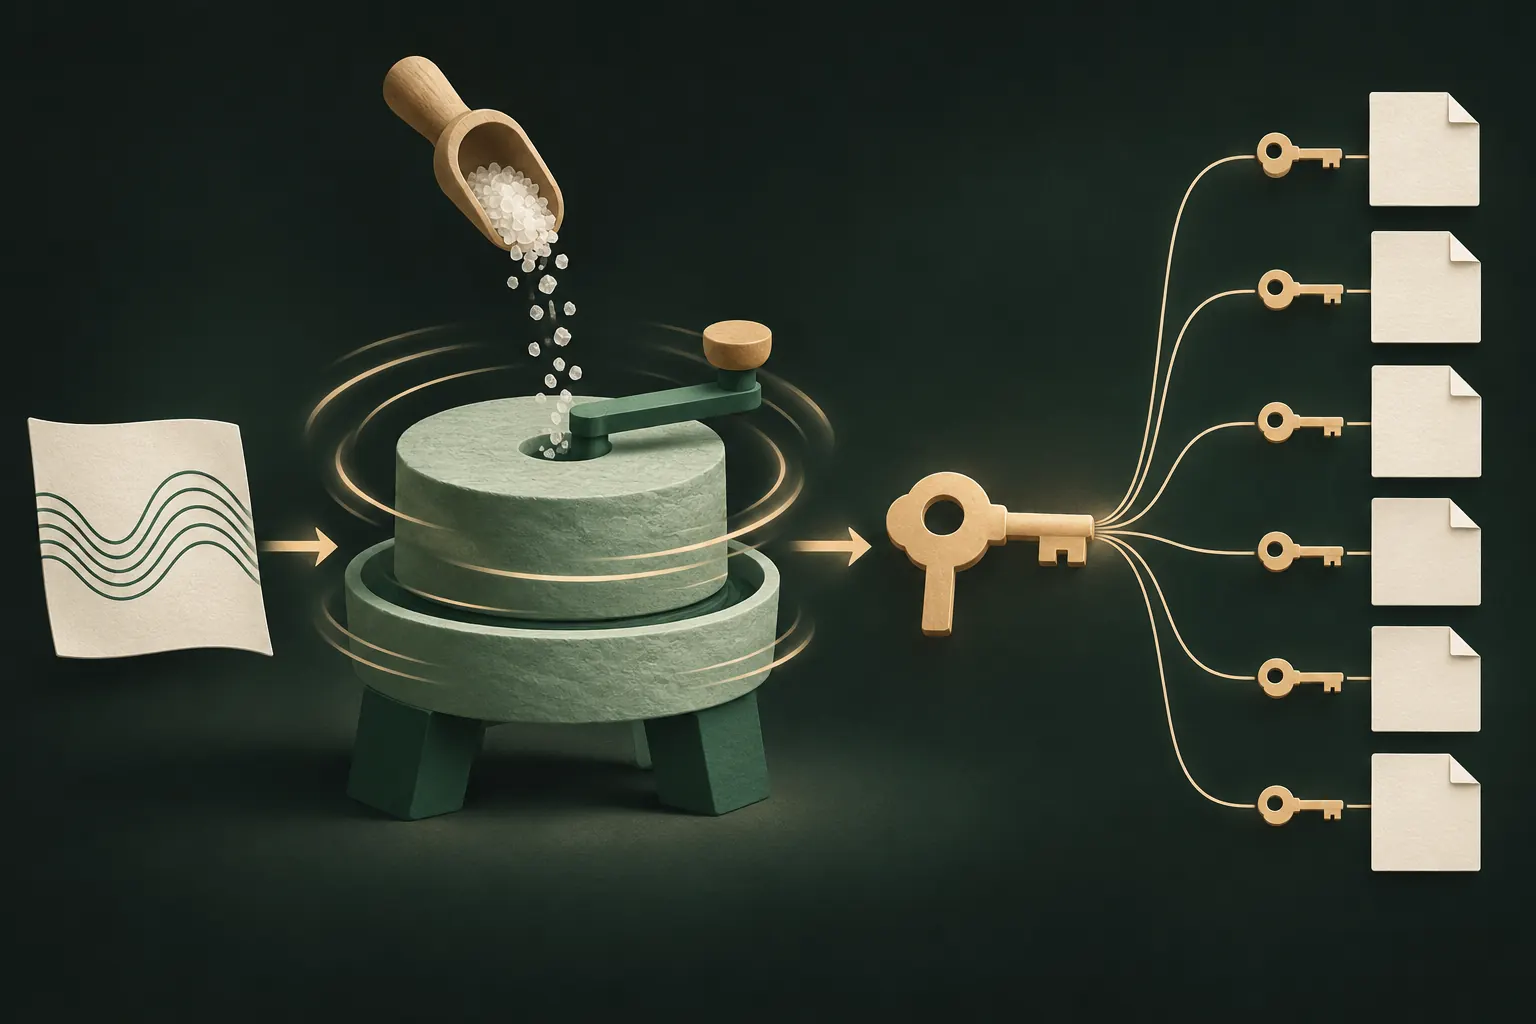
Sieht die Firma deinen Schlüssel nie, woher kommt er dann? Meist aus deinem Geheimnis, über einen Ablauf wie diesen:
- Du gibst auf deinem Gerät ein Passwort, eine Passphrase oder ein Muster ein.
- Eine langsame Schlüsselableitungsfunktion (etwa PBKDF2 oder Argon2) streckt es zu einem langen Schlüssel. Sie läuft absichtlich viele Runden, damit jeder Rateversuch einen Angreifer Zeit kostet.
- Ein zufälliges Salt macht das Ergebnis einzigartig für dich.
- Dieser Schlüssel entsperrt einen Hauptschlüssel, der deine Dateien verschlüsselt, oft mit einem eigenen Schlüssel pro Datei. Verschlüsselt wird meist mit einem Verfahren wie AES-256.
- Nichts über das Passwort wird an den Server gesendet, womit er den Schlüssel nachbauen könnte. Der Server speichert höchstens verschlüsselte Daten.
Manche Dienste geben dir bei der Einrichtung außerdem einen Wiederherstellungsschlüssel oder eine Wiederherstellungsphrase. Das ist ein zweiter Weg, den Schlüssel zu erzeugen, aufbewahrt von dir, nicht von ihnen.
So prüfst du ein Zero-Knowledge-Versprechen
Den Code kannst du nicht selbst prüfen, aber du kannst Fragen stellen, die ein schwaches Versprechen entlarven:
- „Könnt ihr mein Passwort zurücksetzen?“ Wenn ja, mit unversehrten Dateien, haben sie einen Weg zu deinem Schlüssel. Das ist nicht Zero-Knowledge.
- „Kann ich meine Dateien auf eurer Website sehen?“ Entschlüsselt die Website sie nach einer normalen Anmeldung für dich, frag, wo das passiert. Richtig gemacht passiert es in deinem Browser mit deinem Passwort; falsch gemacht auf ihrem Server.
- „Was passiert, wenn ich mein Passwort vergesse und meinen Wiederherstellungsschlüssel verliere?“ Die ehrliche Zero-Knowledge-Antwort lautet: Deine Daten sind weg.
- Gibt es ein veröffentlichtes Sicherheitsdokument? Echte Designs werden im Detail erklärt: Schlüsselableitung, Verschlüsselungsverfahren, was der Server speichert.
- Welche Metadaten bleiben sichtbar? Selbst bei Zero-Knowledge-Inhalten sieht ein Anbieter oft Dateigrößen, Anzahl, Zeitstempel, die E-Mail-Adresse deines Accounts und deine IP-Adresse.
Der Preis: Niemand kann es zurücksetzen
Zero-Knowledge stellt das übliche Support-Modell auf den Kopf. Bei einem normalen Dienst ist ein vergessenes Passwort lästig: Du klickst auf einen Link in einer E-Mail. Bei Zero-Knowledge kann es endgültig sein.
Das ist kein Designfehler, sondern die Definition. Jeder Weg zum Zurücksetzen, der dein Geheimnis nicht braucht, ist ein Weg, den auch jemand anderes nutzen könnte: ein Support-Mitarbeiter, ein Angreifer, der deinen E-Mail-Account übernimmt, oder eine Behörde mit einem Gerichtsbeschluss.
So lebst du sicher damit:
- Schreib deinen Wiederherstellungsschlüssel oder deine Wiederherstellungsphrase auf und bewahre sie getrennt vom Gerät auf, auf Papier oder in einem Passwortmanager, dem du vertraust.
- Teste sie einmal, solange du dein Passwort noch weißt.
- Bewahre sie nicht am selben Ort auf wie die Daten, die sie schützt, etwa als Bildschirmfoto in deiner Mediathek.
Unser Ratgeber zu Wiederherstellungsphrasen geht das ausführlicher durch.
Wo Zero-Knowledge nicht hilft
Es schützt Daten auf der Seite des Anbieters. Es schützt nicht:
- Ein entsperrtes Gerät. Auf deinem Telefon sind deine Daten für dich entschlüsselt, also auch für jeden, der es in der Hand hat.
- Ein schwaches Passwort. Lautet dein Geheimnis „123456“, zögert eine langsame Schlüsselableitung das Unvermeidliche nur hinaus.
- Schadsoftware oder eine kompromittierte App. Code, der auf deinem Gerät läuft, sieht, was du siehst.
Behördliche Anfragen und Datenlecks
Auch ein Zero-Knowledge-Anbieter muss auf behördliche Anfragen antworten. Herausgeben kann er, was er hat: verschlüsselte Dateien plus die Account-Daten und Protokolle, die er aufbewahrt. Der Inhalt bleibt ohne deinen Schlüssel unlesbar.
Dasselbe gilt für Datenlecks. Eine gestohlene Datenbank mit Zero-Knowledge-Tresoren ist ein Haufen verschlüsselter Daten. Die einzige Hoffnung des Angreifers ist, schwache Passwörter eines nach dem anderen zu erraten, gebremst durch die Schlüsselableitung. Deshalb zählt die Stärke deines Geheimnisses trotzdem.
Gar kein Account: der nächste Schritt
Zero-Knowledge nimmt dem Anbieter den Zugriff auf deine Inhalte. Den Anbieter selbst entfernt es nicht: Es gibt weiterhin einen Account, eine E-Mail-Adresse, Anmeldeprotokolle und einen Server, der weiß, dass es dich gibt.
Der nächste Schritt ist, diese Beziehung gar nicht erst zu haben. Bewahrt eine App deine Daten auf deinem Gerät auf, erzeugt die Schlüssel aus deinem Geheimnis und sichert (wenn du willst) in einem Speicher, den du bereits besitzt, gibt es keinen Firmen-Account, der gehackt, vorgeladen oder zurückgesetzt werden könnte.
Der Kompromiss ist derselbe wie bei jedem Zero-Knowledge-Dienst, nur strenger: Verlierst du Muster und Wiederherstellungsphrase, kann niemand die Dateien öffnen.
Kurz gesagt
- „Verschlüsselt“ ist nicht die Frage. „Wer hat den Schlüssel?“ ist sie.
- Zero-Knowledge und Ende-zu-Ende-verschlüsselter Speicher bedeuten, dass der Anbieter nie deinen Schlüssel hat.
- Kann eine Firma dein Passwort mit unversehrten Daten zurücksetzen, ist es nicht Zero-Knowledge.
- Bewahre deinen Wiederherstellungsschlüssel sicher auf; sonst kann dir niemand helfen.
- Weniger Beteiligte sind noch besser: Kein Account heißt, dass es gar nicht erst etwas zu hacken gibt.
Fragen
Ist iCloud Zero-Knowledge?
Nicht standardmäßig. Beim standardmäßigen Datenschutz hat Apple für die meisten Daten die Schlüssel. Mit erweitertem Datenschutz für iCloud sind die meisten Kategorien Ende-zu-Ende-verschlüsselt; Apple nennt es so, nicht Zero-Knowledge.
Ist Zero-Knowledge dasselbe wie Ende-zu-Ende-Verschlüsselung?
Die Begriffe überschneiden sich. Bei Ende-zu-Ende geht es um Daten, die zwischen Menschen oder Geräten unterwegs sind; bei Zero-Knowledge darum, dass der Anbieter nie deinen Schlüssel hat. Beides heißt: Die Firma kann deine Daten nicht lesen.
Kann ein Zero-Knowledge-Anbieter zur Herausgabe von Daten gezwungen werden?
Er kann verpflichtet werden herauszugeben, was er hat: verschlüsselte Daten und Metadaten. Ohne deinen Schlüssel kann er sie nicht entschlüsseln.
Warum können Zero-Knowledge-Apps mein Passwort nicht zurücksetzen?
Weil dein Passwort den Schlüssel erzeugt. Eine Firma, die es zurücksetzen könnte, bräuchte eine Kopie des Schlüssels, und dann wäre es nicht mehr Zero-Knowledge.
Bleib privat auf deinem iPhone
Kein Account. Keine Analyse. Verschlüsselt auf deinem iPhone.


