
AES-256 ist der Advanced Encryption Standard mit einem 256-Bit-Schlüssel: ein öffentliches, intensiv untersuchtes Verfahren, Daten so zu verwürfeln, dass nur jemand mit dem Schlüssel sie wieder lesbar machen kann. Niemand kann es knacken, indem er den Schlüssel errät. Genau deshalb sagt dir die Zahl auf der Verpackung wenig: Über deine Sicherheit entscheiden der Modus, in dem es läuft, die Herkunft des Schlüssels und wie die App damit umgeht.
AES-256 in einem Absatz
AES ist eine Blockchiffre. Sie nimmt 16 Byte Daten und einen geheimen Schlüssel und macht daraus in 14 Runden aus Ersetzen und Durchmischen 16 Byte, die zufällig aussehen. Mit demselben Schlüssel lässt sich das umkehren. Ausgewählt wurde AES vom US-amerikanischen National Institute of Standards and Technology (NIST) in einem offenen Wettbewerb und als FIPS 197 veröffentlicht. Dein iPhone nutzt es, deine Bank, dein Browser und Messenger-Apps. „AES-256“ heißt, dass der Schlüssel 256 Bit lang ist; es gibt auch Varianten mit 128 und 192 Bit.
Schlüssel, Blöcke und warum 256 Bit genügen
Ein 256-Bit-Schlüssel hat 2²⁵⁶ mögliche Werte. Ausgeschrieben ist das eine Zahl mit 78 Stellen. Selbst wenn jeder Computer der Welt so lange, wie das Universum alt ist, Milliarden mal Milliarden Schlüssel pro Sekunde ausprobieren würde, hätten sie nur einen verschwindend kleinen Bruchteil geschafft.
Deshalb greift niemand AES-256 per Brute Force an. Wenn verschlüsselte Daten unbefugt geöffnet werden, liegt es an etwas rund um die Verschlüsselung:
- Ein erratbares Passwort, aus dem der Schlüssel erzeugt wurde.
- Ein Schlüssel, der irgendwo erreichbar liegt, etwa auf einem Server, in einer Datei neben den Daten oder in einem „Wiederherstellungs“-System.
- Ein falscher Modus oder ein Fehler, der Muster verrät oder Änderungen an den Daten zulässt.
- Ein entsperrtes Gerät, auf dem für den Nutzer ohnehin schon alles entschlüsselt ist.
Behalte diese Liste im Kopf. Um sie geht es im Rest des Artikels.
Modi: warum GCM wichtig ist
AES allein verarbeitet nur einen 16-Byte-Block. Um ein Foto zu verschlüsseln, brauchst du einen Modus, der viele Blöcke miteinander verkettet, und diese Wahl ist entscheidend.
- ECB, der naive Modus, verschlüsselt gleiche Blöcke gleich, sodass Muster in den Daten sichtbar bleiben. Das Lehrbuchbeispiel dafür, wie man es nicht macht.
- CBC und CTR verbergen Muster, erkennen für sich allein aber keine Manipulation. Jemand kann Bits in der verschlüsselten Datei umdrehen, und die App bemerkt es nicht.
- GCM (Galois/Counter Mode) verschlüsselt und fügt ein Authentifizierungs-Tag hinzu. Wird auch nur ein Bit der verschlüsselten Daten verändert, schlägt die Entschlüsselung fehl, statt beschädigte oder manipulierte Inhalte zu liefern. NIST spezifiziert ihn in SP 800-38D.
GCM hat eine strikte Regel: Dieselbe Nonce (eine nur einmal verwendete Zahl) darf nie zweimal mit demselben Schlüssel verwendet werden. Gute Implementierungen erzeugen Nonces sorgfältig oder nutzen für jede Datei einen neuen Schlüssel, damit das nicht passieren kann.
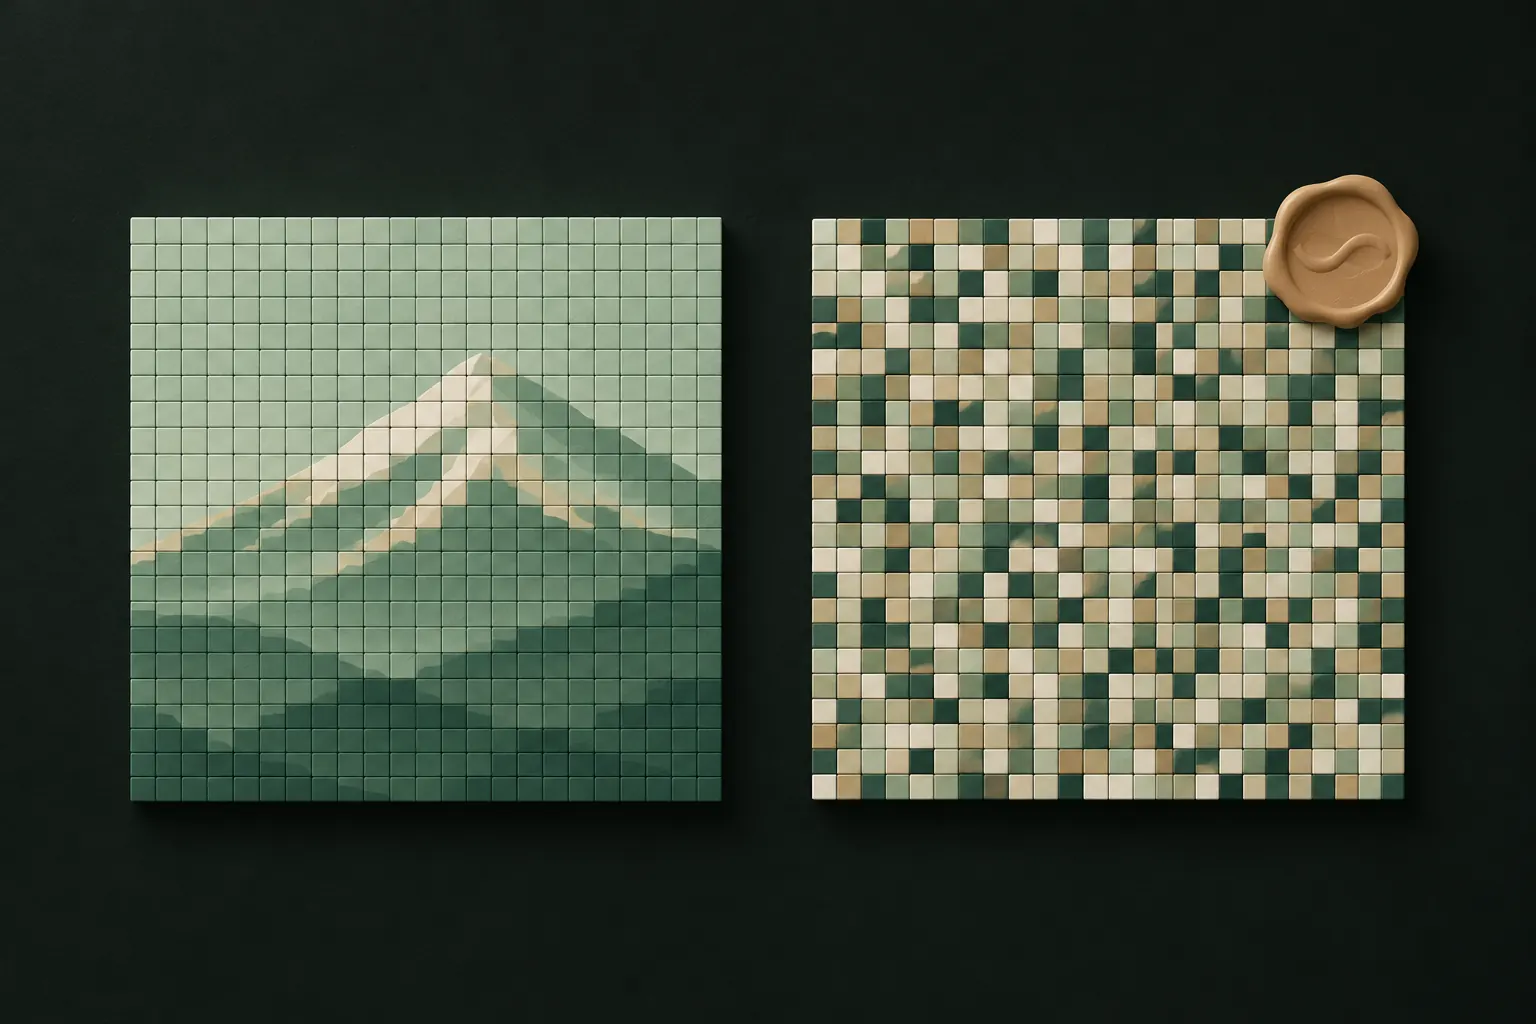
Die Schwachstelle ist der Schlüssel, nicht die Verschlüsselung
Die meisten Apps verlangen von dir keinen zufälligen 256-Bit-Schlüssel. Sie fragen nach einem Passwort, einer PIN oder einem Muster und machen daraus einen Schlüssel. An diesem Schritt entscheidet sich meist, ob die Sicherheit hält.
Ein gutes Design nutzt eine Schlüsselableitungsfunktion wie PBKDF2, scrypt oder Argon2:
- Sie ist absichtlich langsam. Jeder Rateversuch muss Hunderttausende Hash-Runden durchlaufen, sodass ein Angreifer, der Millionen Passwörter probiert, für jedes einzelne bezahlt. Die Empfehlungen zur Passwortspeicherung von OWASP nennen derzeit mindestens 220.000 Iterationen für PBKDF2-HMAC-SHA512 und 600.000 für PBKDF2-HMAC-SHA256.
- Sie nutzt ein zufälliges Salt, sodass dasselbe Passwort bei verschiedenen Menschen verschiedene Schlüssel ergibt und vorberechnete Tabellen nicht helfen.
- Sie speichert weder den Schlüssel noch das Passwort. Ein falsches Passwort ergibt einen falschen Schlüssel, der einfach nichts entschlüsselt.
Ein schlechtes Design speichert die PIN in einer Einstellungsdatei, legt den Schlüssel neben die Daten oder nutzt einen festen Schlüssel für alle Nutzer. Dann ist „AES-256“ ein Schloss, an dessen Tür der Schlüssel klebt.
Sei auch bei kurzen Geheimnissen realistisch. Eine vierstellige PIN hat 10.000 Möglichkeiten; selbst eine langsame Schlüsselableitung macht das nicht stark gegen jemanden, der die verschlüsselten Dateien und Zeit hat. Längere Geheimnisse, Salts, die nicht bei den Dateien liegen, und Versuchslimits helfen.
Schlüssel pro Datei und Aufteilung in Blöcke
Zwei weitere Designentscheidungen unterscheiden sorgfältige Apps vom Rest:
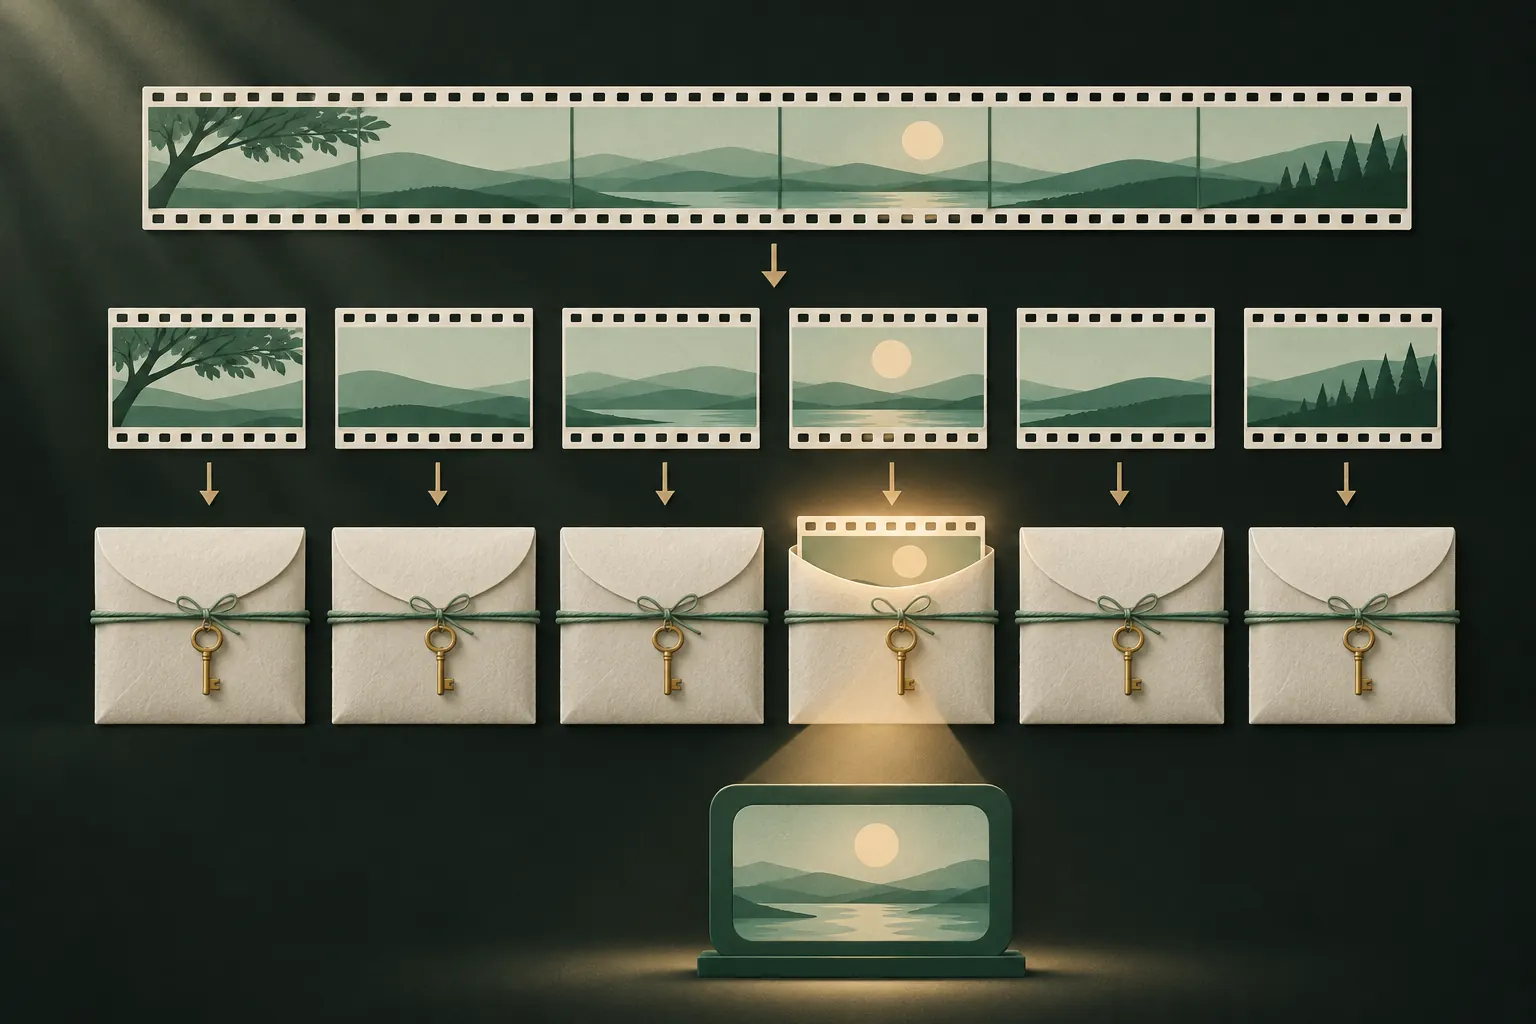
- Ein Schlüssel pro Datei. Hat jedes Foto seinen eigenen Schlüssel, abgeleitet von einem Hauptschlüssel, dann verrät ein offengelegter Schlüssel eine Datei, nicht alles. Außerdem wird die Wiederverwendung einer Nonce über Dateien hinweg unmöglich.
- Aufteilung in Blöcke. Große Dateien wie Videos werden in Blöcken verschlüsselt, jeder mit eigenem Authentifizierungs-Tag. Die App kann genau den Teil, den du gerade ansiehst, im Arbeitsspeicher entschlüsseln, ohne eine entschlüsselte Kopie auf den Speicher zu schreiben. Damit Blöcke nicht umsortiert, vertauscht oder abgeschnitten werden können, sollten auch die Blocknummer und eine Markierung für das Dateiende authentifiziert sein.
Marketing entschlüsseln: „Militärstandard“, „Bankniveau“
Solche Begriffe bedeuten meist „wir nutzen AES-256“. Das ist gut, aber das Minimum, kein Unterscheidungsmerkmal, und es lässt alles Wichtige weg. Wenn eine App „Verschlüsselung nach Militärstandard“ verspricht, frag:
- Welcher Modus? GCM oder ein anderer authentifizierter Modus?
- Woher kommt der Schlüssel? Aus deinem Geheimnis, über eine langsame Schlüsselableitung? Oder aus etwas, das die Firma besitzt?
- Kann die Firma dein Passwort zurücksetzen? Wenn ja, kommt sie (oder jemand anderes) an deinen Schlüssel.
- Ist jede Datei verschlüsselt, auch Miniaturen und Videos, oder nur manche?
- Ist es dokumentiert? Ein veröffentlichtes Sicherheitsmodell ist mehr wert als jedes Adjektiv.
Eine App, die das nicht klar beantworten kann, hat das Etikett nicht verdient. Unser Ratgeber, ob Foto-Tresor-Apps sicher sind, stellt dieselben Fragen.
Ein konkretes Beispiel: Private Vault
So beantwortet eine App diese Fragen, als konkrete Referenz.
Dieser letzte Punkt führt zur Zero-Knowledge-Verschlüsselung: Wenn nur du den Schlüssel erzeugen kannst, kann niemand sonst die Daten öffnen, auch nicht die Leute, die die App entwickelt haben.
Quantencomputer und AES-256
Quantencomputer bedrohen manche Arten von Kryptografie weit stärker als andere. Die Public-Key-Verfahren, mit denen Schlüssel ausgetauscht und Daten signiert werden (etwa RSA und elliptische Kurven), würde ein ausreichend großer Quantencomputer schwer brechen. Deshalb gibt es neue Post-Quanten-Standards.
Symmetrischen Verfahren wie AES ergeht es viel besser. Der beste bekannte Quantenangriff, der Grover-Algorithmus, würde die effektive Schlüsselstärke theoretisch etwa halbieren. AES-256 läge dann bei rund 128 Bit, immer noch weit jenseits jedes realistischen Angriffs. Das ist ein Grund, warum für Daten, die lange geheim bleiben müssen, üblicherweise AES-256 statt AES-128 empfohlen wird.
Kurz gesagt
- AES-256 selbst ist nicht die Schwachstelle.
- Frag nach dem Modus: authentifiziert (GCM) ist besser als nicht authentifiziert.
- Frag, woher der Schlüssel kommt: Du willst eine langsame Ableitung aus deinem Geheimnis, die nie gespeichert wird.
- Ignoriere „Militärstandard“. Achte auf ein dokumentiertes Design.
Fragen
Kann man AES-256 knacken?
Nicht durch Ausprobieren aller Schlüssel; dafür gibt es viel zu viele. Echte Angriffe zielen auf das Passwort, auf die Art, wie der Schlüssel gespeichert ist, oder auf Fehler in der App, nicht auf die Verschlüsselung selbst.
Was bedeutet Verschlüsselung nach Militärstandard?
Nichts Genaues. Meist ist AES-256 gemeint, ein guter Standard, aber das sagt nichts über den Modus, den Schlüssel oder darüber, wie die App mit ihnen umgeht.
Ist AES-256 sicher gegen Quantencomputer?
Es gilt als die sichere Wahl. Der Grover-Algorithmus würde seine effektive Stärke theoretisch etwa auf 128 Bit halbieren, und auch das ist weiterhin unerreichbar.
Macht Verschlüsselung mein iPhone langsamer?
Nicht spürbar. iPhones haben Hardwareunterstützung für AES, und iOS verschlüsselt damit ohnehin schon alle deine Daten.
Bleib privat auf deinem iPhone
Kein Account. Keine Analyse. Verschlüsselt auf deinem iPhone.


