
AES-256 to Advanced Encryption Standard z kluczem 256-bitowym: publiczny, dokładnie przebadany sposób na takie wymieszanie danych, by odczytać je mógł tylko ktoś, kto ma klucz. Nikt nie złamie go, zgadując klucz. Właśnie dlatego liczba na pudełku niewiele Ci mówi: o Twoim bezpieczeństwie decyduje tryb, w jakim szyfr działa, skąd pochodzi klucz i jak aplikacja się z nim obchodzi.
AES-256 w jednym akapicie
AES to szyfr blokowy. Bierze 16 bajtów danych i tajny klucz, a w 14 rundach podstawień i mieszania zamienia je w 16 bajtów, które wyglądają losowo. Tym samym kluczem potrafi je odwrócić. Wybrał go amerykański Narodowy Instytut Standaryzacji i Technologii (NIST) w otwartym konkursie i opublikował jako FIPS 197. Używa go Twój iPhone, Twój bank, przeglądarka i komunikatory. „AES-256” oznacza, że klucz ma 256 bitów; istnieją też wersje 128- i 192-bitowe.
Klucze, bloki i dlaczego 256 bitów wystarczy
Klucz 256-bitowy ma 2²⁵⁶ możliwych wartości. Zapisana w całości, to liczba z 78 cyframi. Nawet gdyby każdy komputer na Ziemi sprawdzał miliardy miliardów kluczy na sekundę przez cały wiek wszechświata, przejrzałyby znikomo mały ułamek.
Dlatego nikt nie atakuje AES-256 metodą siłową. Gdy zaszyfrowane dane zostają otwarte bez zgody, powodem jest coś wokół szyfru:
- Hasło, które da się odgadnąć, a z którego powstał klucz.
- Klucz przechowywany w dostępnym miejscu, na przykład na serwerze, w pliku obok danych albo w systemie „odzyskiwania”.
- Zły tryb lub błąd, przez który wyciekają wzorce albo dane da się zmienić.
- Odblokowane urządzenie, na którym wszystko jest już odszyfrowane dla użytkownika.
Zapamiętaj tę listę. O niej jest reszta artykułu.
Tryby: dlaczego GCM ma znaczenie
Sam AES obsługuje tylko jeden 16-bajtowy blok. Aby zaszyfrować zdjęcie, potrzebny jest tryb, który łączy wiele bloków, a jego wybór ma duże znaczenie.
- ECB, tryb naiwny, szyfruje identyczne bloki identycznie, więc wzorce w danych prześwitują. To podręcznikowy przykład tego, czego nie robić.
- CBC i CTR ukrywają wzorce, ale same w sobie nie wykrywają manipulacji. Ktoś może zmienić bity w zaszyfrowanym pliku, a aplikacja tego nie zauważy.
- GCM (Galois/Counter Mode) szyfruje i dodaje znacznik uwierzytelniający. Jeśli zmieni się choćby jeden bit zaszyfrowanych danych, odszyfrowanie się nie powiedzie, zamiast zwrócić uszkodzoną lub zmanipulowaną treść. NIST opisuje go w SP 800-38D.
GCM ma jedną ścisłą zasadę: nigdy nie używaj ponownie tego samego nonce (liczby używanej jednorazowo) z tym samym kluczem. Dobre implementacje starannie generują nonce albo używają nowego klucza dla każdego pliku, żeby do tego nie doszło.
Słabym punktem jest klucz, nie szyfr
Większość aplikacji nie prosi Cię o losowy klucz 256-bitowy. Prosi o hasło, PIN albo wzór i zamienia go w klucz. To właśnie na tym etapie zwykle wygrywa się lub przegrywa bezpieczeństwo.
Dobry projekt używa funkcji wyprowadzania klucza, takiej jak PBKDF2, scrypt czy Argon2:
- Jest celowo powolna. Każda próba wymaga setek tysięcy rund haszowania, więc atakujący, który sprawdza miliony haseł, płaci za każde z nich. Wytyczne OWASP dotyczące przechowywania haseł zalecają obecnie co najmniej 220 000 iteracji dla PBKDF2-HMAC-SHA512 i 600 000 dla PBKDF2-HMAC-SHA256.
- Używa losowej soli, więc to samo hasło daje różne klucze u różnych osób, a wcześniej przygotowane tablice nic nie dają.
- Nie przechowuje klucza ani hasła. Błędne hasło daje błędny klucz, który po prostu niczego nie odszyfruje.
Zły projekt zapisuje PIN w pliku ustawień, trzyma klucz obok danych albo używa jednego stałego klucza dla wszystkich użytkowników. Wtedy „AES-256” to zamek z kluczem przyklejonym do drzwi.
Bądź też realistą w kwestii krótkich sekretów. 4-cyfrowy PIN ma 10 000 możliwości; nawet powolne wyprowadzanie klucza nie uczyni go silnym wobec kogoś, kto ma zaszyfrowane pliki i czas. Pomagają dłuższe sekrety, sól przechowywana poza plikami i limity prób.
Klucze dla każdego pliku i dzielenie na fragmenty
Dwie kolejne decyzje projektowe odróżniają staranne aplikacje od reszty:
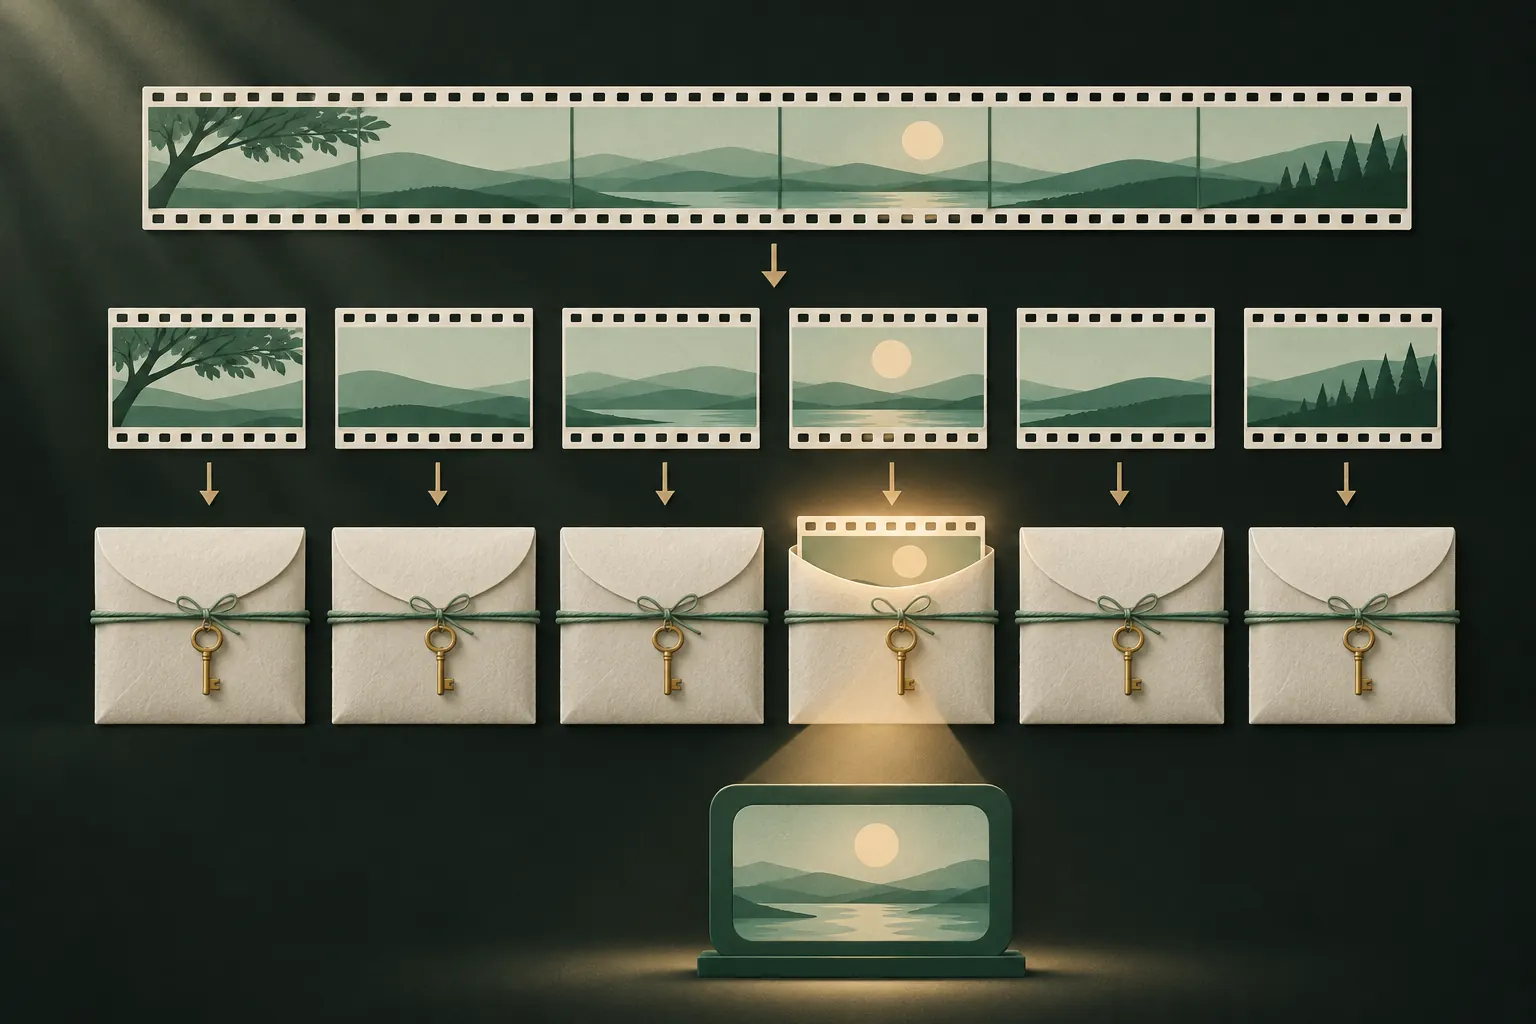
- Osobny klucz dla każdego pliku. Jeśli każde zdjęcie ma własny klucz, wyprowadzony z klucza głównego, to ujawnienie jednego klucza odsłania jeden plik, a nie wszystko. Uniemożliwia to też ponowne użycie nonce w różnych plikach.
- Dzielenie na fragmenty. Duże pliki, na przykład wideo, są szyfrowane we fragmentach, każdy z własnym znacznikiem uwierzytelniającym. Aplikacja może odszyfrować w pamięci tylko tę część, którą oglądasz, bez zapisywania odszyfrowanej kopii na dysku. Aby fragmentów nie dało się przestawić, zamienić ani uciąć, uwierzytelniony powinien być też numer fragmentu i znacznik „końca pliku”.
Rozszyfrowywanie marketingu: „klasa wojskowa”, „poziom bankowy”
Te zwroty zwykle oznaczają „używamy AES-256”. To dobrze, ale to minimum, a nie wyróżnik, i pomija wszystko, co ważne. Gdy aplikacja mówi o „szyfrowaniu klasy wojskowej”, zapytaj:
- Jaki tryb? GCM czy inny tryb z uwierzytelnianiem?
- Skąd pochodzi klucz? Z Twojego sekretu, przez powolną funkcję wyprowadzania klucza? Czy z czegoś, co ma firma?
- Czy firma może zresetować Twoje hasło? Jeśli tak, to ona (albo ktoś inny) może dotrzeć do Twojego klucza.
- Czy szyfrowany jest każdy plik, łącznie z miniaturami i wideo, czy tylko niektóre?
- Czy jest to udokumentowane? Opublikowany model bezpieczeństwa jest wart więcej niż jakikolwiek przymiotnik.
Aplikacja, która nie potrafi jasno na nie odpowiedzieć, nie zasłużyła na tę etykietę. Nasz poradnik o tym, czy aplikacje do ukrywania zdjęć są bezpieczne, korzysta z tych samych pytań.
Przykład: Private Vault
Oto jak na te pytania odpowiada jedna aplikacja, jako konkretny punkt odniesienia.
Ten ostatni punkt łączy się z szyfrowaniem zero-knowledge: gdy tylko Ty możesz wytworzyć klucz, nikt inny nie otworzy danych, także twórcy aplikacji.
Komputery kwantowe a AES-256
Komputery kwantowe zagrażają niektórym rodzajom kryptografii znacznie bardziej niż innym. Systemy klucza publicznego używane do wymiany kluczy i podpisywania danych (takie jak RSA i krzywe eliptyczne) zostałyby poważnie złamane przez odpowiednio duży komputer kwantowy, dlatego powstają nowe standardy postkwantowe.
Szyfry symetryczne, takie jak AES, radzą sobie znacznie lepiej. Najlepszy znany atak kwantowy, algorytm Grovera, teoretycznie zmniejszyłby efektywną siłę klucza mniej więcej o połowę, co zostawia AES-256 na poziomie około 128 bitów, nadal daleko poza zasięgiem jakiegokolwiek realistycznego ataku. To jeden z powodów, dla których AES-256, a nie AES-128, jest zwykle zalecany dla danych, które muszą pozostać tajne przez długi czas.
W skrócie
- Sam AES-256 nie jest słabym punktem.
- Pytaj o tryb: tryb z uwierzytelnianiem (GCM) jest lepszy niż bez niego.
- Pytaj, skąd pochodzi klucz: chcesz powolnego wyprowadzania klucza z Twojego sekretu, który nigdy nie jest zapisywany.
- Ignoruj „klasę wojskową”. Szukaj udokumentowanego projektu.
Pytania
Czy AES-256 da się złamać?
Nie przez sprawdzanie wszystkich kluczy, bo jest ich o wiele za dużo. Prawdziwe ataki celują w hasło, sposób przechowywania klucza lub błędy w aplikacji, a nie w sam szyfr.
Co oznacza „szyfrowanie klasy wojskowej”?
Nic konkretnego. Zwykle chodzi o AES-256, czyli dobry standard, ale to hasło nic nie mówi o trybie, kluczu ani o tym, jak aplikacja się z nimi obchodzi.
Czy AES-256 jest odporny na komputery kwantowe?
Uważa się go za bezpieczny wybór. Algorytm Grovera teoretycznie zmniejszyłby jego efektywną siłę mniej więcej o połowę, do około 128 bitów, co nadal jest poza zasięgiem.
Czy szyfrowanie spowalnia iPhone’a?
Nie w zauważalny sposób. iPhone ma sprzętowe wsparcie dla AES, a iOS i tak szyfruje nim wszystkie Twoje dane.
Zachowaj prywatność na iPhonie
Bez konta. Bez analityki. Szyfrowane na Twoim iPhonie.


