
L’AES-256, c’est l’Advanced Encryption Standard avec une clé de 256 bits : une méthode publique, très étudiée, pour brouiller des données de sorte que seule une personne qui détient la clé puisse les remettre en clair. Personne ne peut le casser en devinant la clé. C’est justement pour cela que le chiffre affiché sur la boîte vous apprend peu de chose : ce qui décide de votre sécurité, c’est le mode utilisé, l’origine de la clé et la façon dont l’app la gère.
L’AES-256 en un paragraphe
L’AES est un chiffrement par blocs. Il prend 16 octets de données et une clé secrète et, en 14 tours de substitutions et de mélanges, les transforme en 16 octets d’apparence aléatoire. Avec la même clé, il peut faire le chemin inverse. Il a été choisi par l’institut américain des normes et de la technologie (NIST) à l’issue d’un concours ouvert et publié sous le nom FIPS 197. Votre iPhone, votre banque, votre navigateur et vos messageries l’utilisent. « AES-256 » signifie que la clé fait 256 bits ; il existe aussi des versions à 128 et 192 bits.
Clés, blocs, et pourquoi 256 bits suffisent
Une clé de 256 bits peut prendre 2²⁵⁶ valeurs. Écrit en entier, c’est un nombre de 78 chiffres. Même si tous les ordinateurs de la planète essayaient des milliards de milliards de clés par seconde pendant l’âge de l’univers, ils n’en auraient parcouru qu’une fraction infime.
Personne n’attaque donc l’AES-256 par force brute. Quand des données chiffrées sont ouvertes sans autorisation, c’est à cause de quelque chose autour de l’algorithme :
- Un mot de passe facile à deviner à partir duquel la clé a été créée.
- Une clé stockée dans un endroit accessible, comme un serveur, un fichier posé à côté des données ou un système de « récupération ».
- Un mauvais mode ou un bug qui laisse fuiter des motifs ou permet de modifier les données.
- Un appareil déverrouillé, où tout est déjà déchiffré pour l’utilisateur.
Gardez cette liste en tête : c’est le sujet du reste de cet article.
Les modes : pourquoi le GCM compte
L’AES seul ne traite qu’un bloc de 16 octets. Pour chiffrer une photo, il faut un mode qui enchaîne de nombreux blocs, et ce choix compte beaucoup.
- ECB, le mode naïf, chiffre de la même façon les blocs identiques, si bien que les motifs des données restent visibles. C’est l’exemple type de ce qu’il ne faut pas faire.
- CBC et CTR masquent les motifs, mais à eux seuls ils ne détectent pas les modifications. Quelqu’un peut inverser des bits dans le fichier chiffré sans que l’app s’en aperçoive.
- GCM (Galois/Counter Mode) chiffre et ajoute une étiquette d’authentification. Si un seul bit des données chiffrées change, le déchiffrement échoue au lieu de renvoyer un contenu corrompu ou manipulé. Le NIST le définit dans SP 800-38D.
Le GCM a une règle stricte : ne jamais réutiliser le même nonce (un nombre à usage unique) avec la même clé. Les bonnes implémentations génèrent les nonces avec soin ou utilisent une nouvelle clé par fichier pour que cela ne puisse pas arriver.
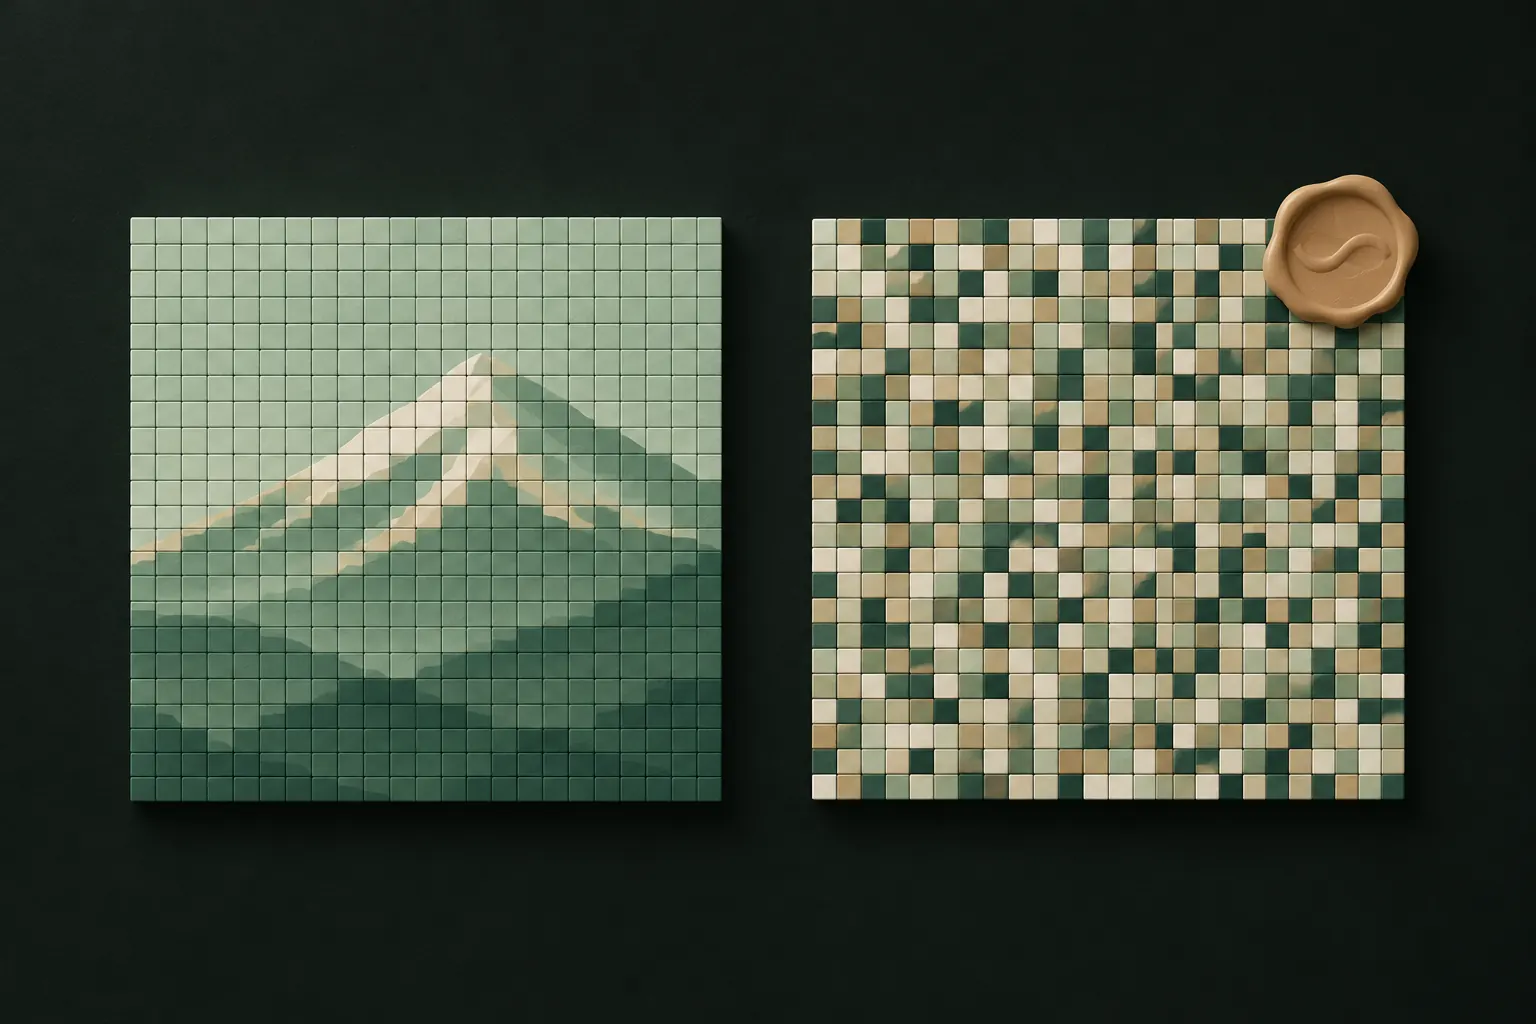
Le point faible, c’est la clé, pas l’algorithme
La plupart des apps ne vous demandent pas une clé aléatoire de 256 bits. Elles demandent un mot de passe, un code PIN ou un schéma, et le transforment en clé. C’est généralement à cette étape que la sécurité se gagne ou se perd.
Une bonne conception utilise une fonction de dérivation de clé comme PBKDF2, scrypt ou Argon2 :
- Elle est lente exprès. Chaque essai doit exécuter des centaines de milliers de tours de hachage, si bien qu’un attaquant qui teste des millions de mots de passe paie chacun d’eux. Les recommandations de l’OWASP sur le stockage des mots de passe préconisent actuellement au moins 220 000 itérations pour PBKDF2-HMAC-SHA512 et 600 000 pour PBKDF2-HMAC-SHA256.
- Elle utilise un sel aléatoire, si bien que le même mot de passe donne des clés différentes selon les personnes et que les tables précalculées ne servent à rien.
- Elle ne stocke ni la clé ni le mot de passe. Un mauvais mot de passe produit une mauvaise clé, qui échoue tout simplement à déchiffrer.
Une mauvaise conception enregistre le code PIN dans un fichier de réglages, garde la clé à côté des données ou utilise une seule clé fixe pour tous les utilisateurs. « AES-256 » devient alors une serrure avec la clé scotchée sur la porte.
Soyez aussi réaliste avec les secrets courts. Un code PIN à 4 chiffres offre 10 000 possibilités ; même une dérivation de clé lente ne peut pas le rendre solide face à quelqu’un qui a les fichiers chiffrés et du temps. Des secrets plus longs, des sels conservés hors des fichiers et des limites de tentatives aident tous.
Clés par fichier et découpage en blocs
Deux autres choix de conception distinguent les apps soignées des autres :
- Une clé par fichier. Si chaque photo a sa propre clé, dérivée d’une clé maîtresse, une clé exposée révèle un seul fichier, pas tout. Cela rend aussi impossible la réutilisation d’un nonce d’un fichier à l’autre.
- Le découpage. Les gros fichiers, comme les vidéos, sont chiffrés par morceaux, chacun avec sa propre étiquette d’authentification. L’app peut déchiffrer uniquement la partie que vous regardez, en mémoire, sans écrire de copie déchiffrée sur le disque. Pour empêcher que des morceaux soient réordonnés, échangés ou tronqués, le numéro de chaque morceau et un indicateur de « fin de fichier » doivent aussi être authentifiés.
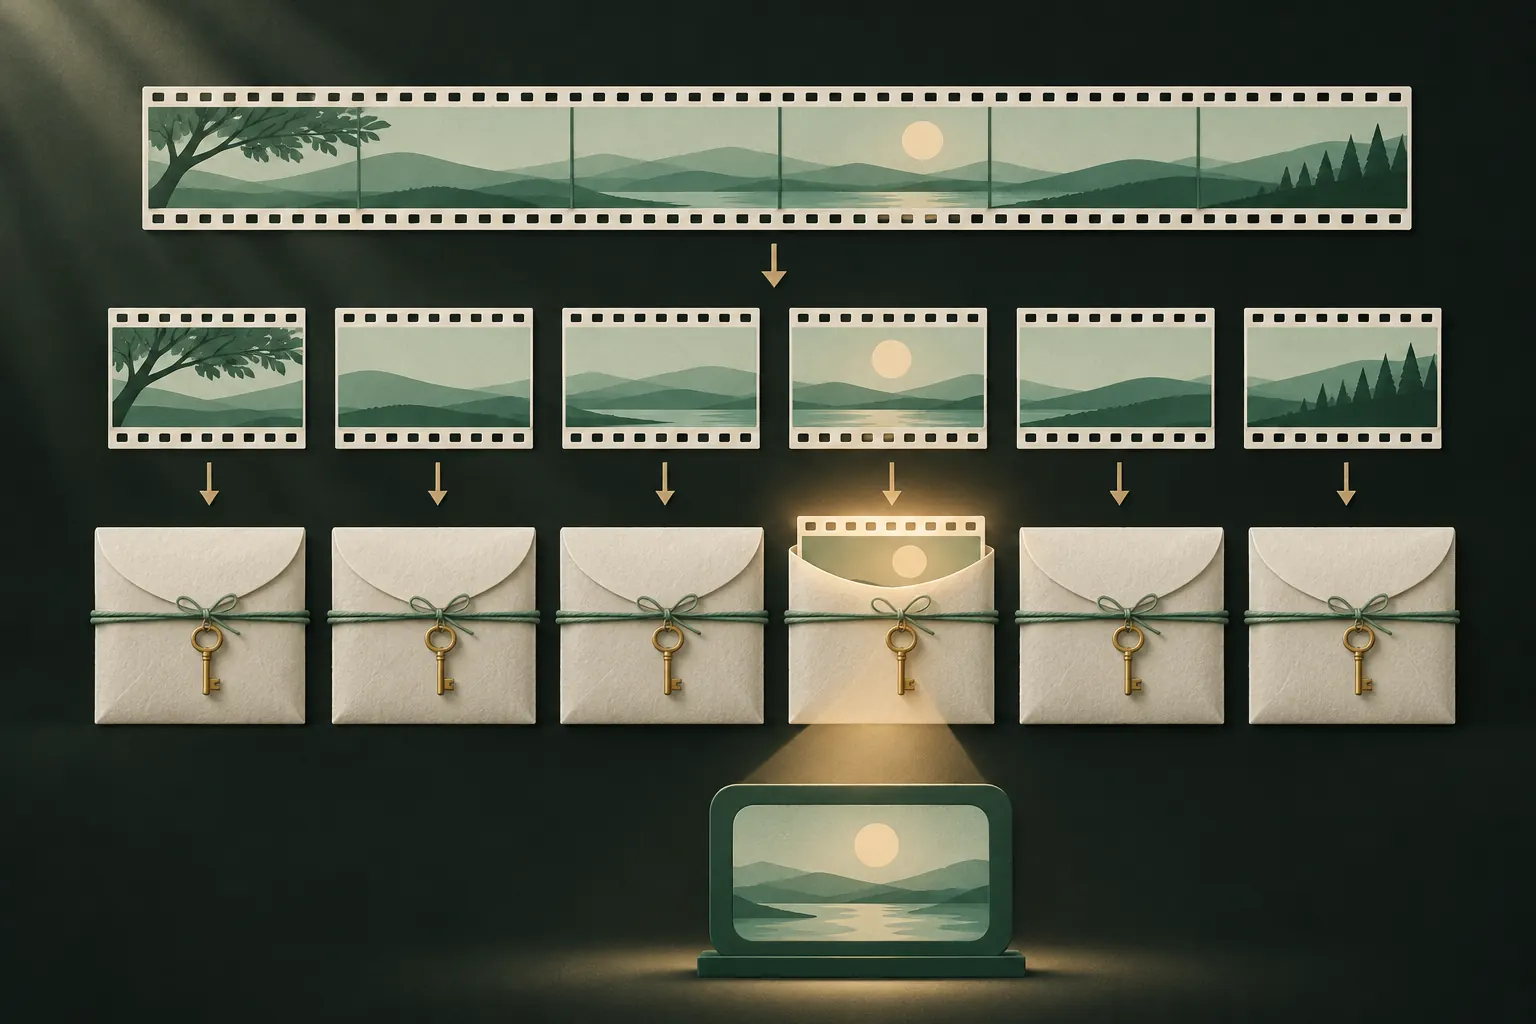
Décoder le marketing : « niveau militaire », « niveau bancaire »
Ces formules veulent généralement dire « nous utilisons l’AES-256 ». C’est bien, mais c’est le minimum, pas un argument distinctif, et cela passe sous silence tout ce qui compte. Quand une app annonce un « chiffrement de niveau militaire », demandez :
- Quel mode ? GCM ou un autre mode authentifié ?
- D’où vient la clé ? De votre secret, via une fonction de dérivation de clé lente ? Ou de quelque chose que l’entreprise détient ?
- L’entreprise peut-elle réinitialiser votre mot de passe ? Si oui, elle (ou quelqu’un d’autre) peut atteindre votre clé.
- Chaque fichier est-il chiffré, miniatures et vidéos comprises, ou seulement certains ?
- Est-ce documenté ? Un modèle de sécurité publié vaut plus que n’importe quel adjectif.
Une app qui ne sait pas répondre clairement à ces questions n’a pas mérité l’étiquette. Notre guide pour savoir si les apps coffre-fort photo sont sûres reprend les mêmes questions.
Un exemple concret : Private Vault
Voici comment une app répond à ces questions, à titre de référence concrète.
Ce dernier point rejoint le chiffrement à connaissance nulle : quand vous seul pouvez produire la clé, personne d’autre ne peut ouvrir les données, pas même les personnes qui ont créé l’app.
Ordinateurs quantiques et AES-256
Les ordinateurs quantiques menacent certains types de cryptographie bien plus que d’autres. Les systèmes à clé publique utilisés pour échanger des clés et signer des données (comme RSA et les courbes elliptiques) seraient gravement compromis par un ordinateur quantique suffisamment puissant, d’où l’existence de nouvelles normes post-quantiques.
Les chiffrements symétriques comme l’AES s’en sortent bien mieux. La meilleure attaque quantique connue, l’algorithme de Grover, réduirait en théorie la robustesse effective de la clé environ de moitié, ce qui laisserait l’AES-256 à environ 128 bits, encore très au-delà de toute attaque réaliste. C’est l’une des raisons pour lesquelles l’AES-256, plutôt que l’AES-128, est la recommandation habituelle pour les données qui doivent rester secrètes longtemps.
En bref
- L’AES-256 lui-même n’est pas le point faible.
- Demandez le mode : un mode authentifié (GCM) vaut mieux qu’un mode non authentifié.
- Demandez d’où vient la clé : ce qu’il faut, c’est une dérivation lente à partir de votre secret, jamais stockée.
- Ignorez le « niveau militaire ». Cherchez une conception documentée.
Questions
Peut-on casser l’AES-256 ?
Pas en essayant toutes les clés : il y en a bien trop. Les vraies attaques visent le mot de passe, la façon dont la clé est stockée ou les bugs de l’app, pas l’algorithme lui-même.
Que veut dire « chiffrement de niveau militaire » ?
Rien de précis. En général, cela signifie AES-256, qui est une bonne norme, mais cela ne dit rien du mode, de la clé ni de la façon dont l’app les gère.
L’AES-256 résiste-t-il aux ordinateurs quantiques ?
Il est considéré comme le choix sûr. L’algorithme de Grover réduirait en théorie sa robustesse effective environ de moitié, à quelque 128 bits, ce qui reste hors de portée.
Le chiffrement ralentit-il mon iPhone ?
Pas de façon perceptible. Les iPhone disposent d’une accélération matérielle pour l’AES, et iOS chiffre déjà toutes vos données avec.
Gardez tout privé sur votre iPhone
Sans compte. Sans statistiques. Chiffré sur votre iPhone.


