
Le chiffrement à connaissance nulle signifie que l’entreprise qui stocke vos données n’a jamais la clé pour les lire. Vos fichiers sont chiffrés sur votre appareil avec une clé issue de quelque chose que vous seul connaissez : le fournisseur, ses employés, un pirate qui s’introduit chez lui ou quiconque lui envoie une décision de justice n’obtient jamais que des données brouillées. Le prix est simple : si vous perdez votre mot de passe et votre clé de récupération, personne ne peut vous faire rentrer.
La seule question : qui peut déchiffrer ?
Presque tous les services affirment aujourd’hui que « vos données sont chiffrées ». Cette phrase est presque toujours vraie, et presque toujours à côté de la question. Celle qui compte est : qui a la clé ?
- Si l’entreprise détient la clé, elle peut lire vos données quand elle le veut ou quand on l’y oblige, tout comme quiconque s’introduit dans ses systèmes.
- Si vous seul détenez la clé, l’entreprise stocke des données qu’elle ne peut pas lire.
« Connaissance nulle » est le nom marketing du second cas. Ce n’est pas une norme formelle : le terme seul ne prouve rien. Ce qui compte, c’est que la conception tienne réellement la clé hors de portée du fournisseur.
Connaissance nulle, bout en bout ou chiffrement au repos
Ces trois termes sont constamment confondus.
- Le chiffrement au repos (et en transit). Les données sont chiffrées sur les disques de l’entreprise et pendant leur trajet. Efficace contre les disques durs volés et l’espionnage réseau, mais l’entreprise détient les clés. C’est ce que font par défaut la plupart des services cloud.
- Le chiffrement de bout en bout. Les données sont chiffrées sur votre appareil et ne sont déchiffrées que sur les appareils des destinataires prévus, qui peuvent n’être que vos propres appareils. Les serveurs au milieu ne transportent que du texte chiffré. Les messageries et la Protection avancée des données d’Apple utilisent ce terme. Plus de détails dans le chiffrement de bout en bout expliqué.
- La connaissance nulle. Un terme surtout employé par les services de stockage et les gestionnaires de mots de passe pour dire la même chose du point de vue du fournisseur : nous ne savons rien de votre contenu, car nous n’avons jamais votre clé.
En pratique, « stockage chiffré de bout en bout » et « stockage à connaissance nulle » désignent la même idée. Apple, par exemple, décrit la Protection avancée des données comme un chiffrement de bout en bout, et sa présentation de la sécurité des données iCloud liste les catégories couvertes. Elle n’emploie pas « connaissance nulle ». Avec la protection standard des données, celle par défaut, Apple détient les clés de la plupart des données iCloud pour pouvoir vous aider à les récupérer.
Comment une clé peut naître de quelque chose que vous seul connaissez
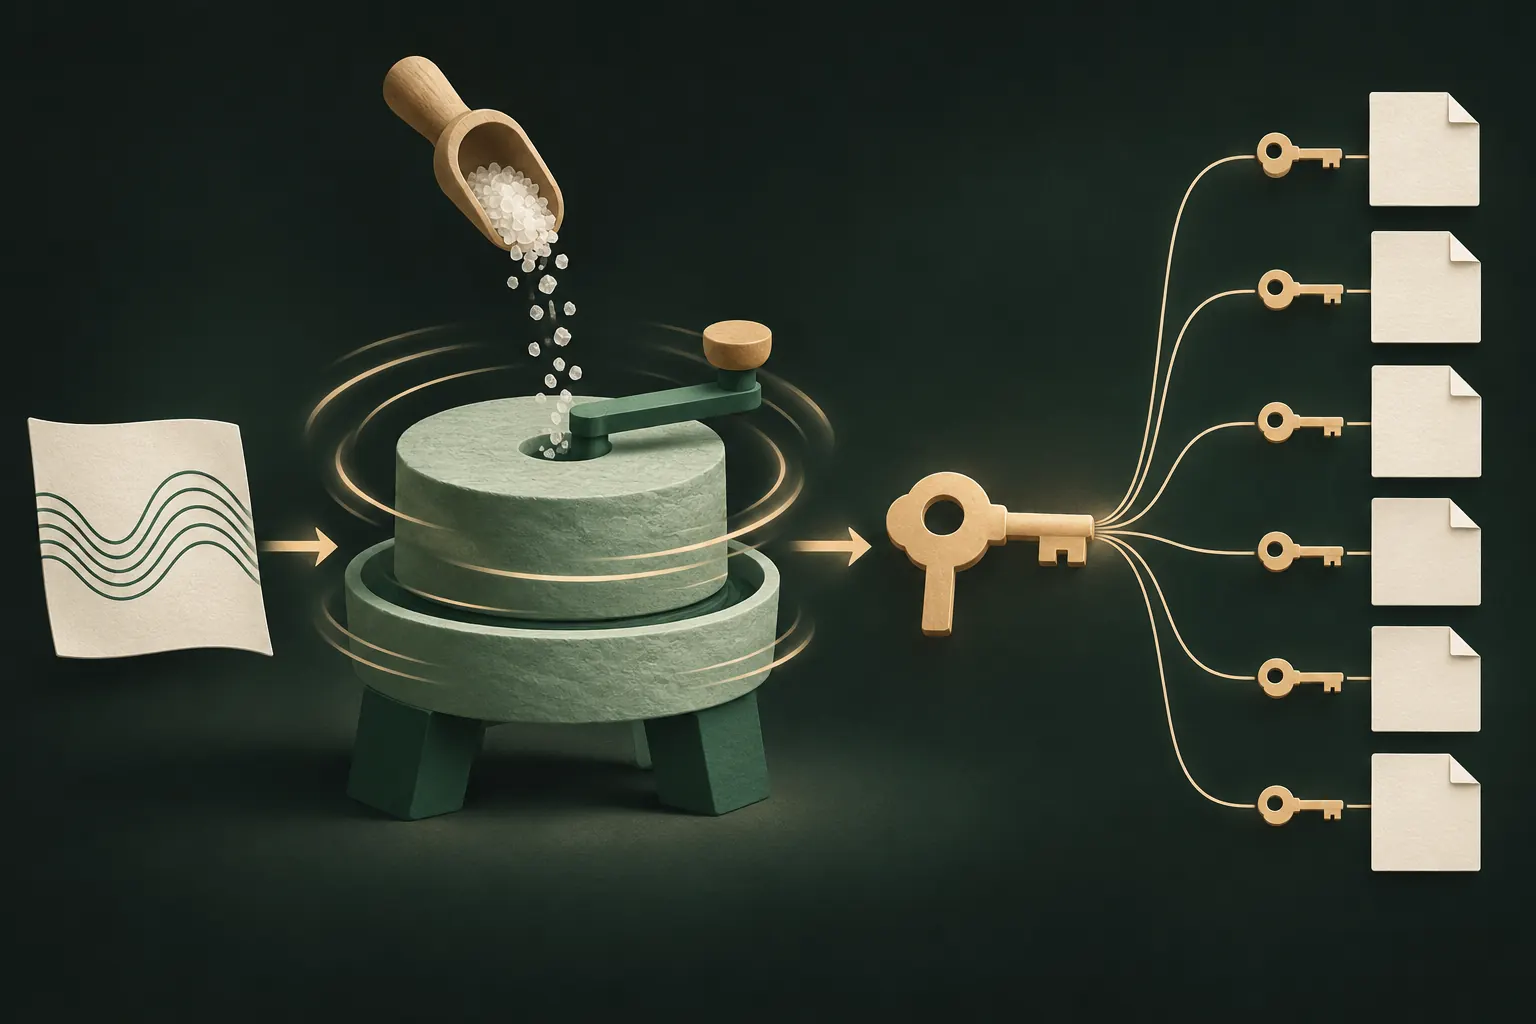
Si l’entreprise ne voit jamais votre clé, d’où vient-elle ? Généralement de votre secret, par un processus de ce genre :
- Vous saisissez un mot de passe, une phrase secrète ou un schéma sur votre appareil.
- Une fonction de dérivation de clé lente (comme PBKDF2 ou Argon2) l’étire en une longue clé. Elle exécute volontairement de nombreux tours, pour que chaque essai coûte du temps à un attaquant.
- Un sel aléatoire rend le résultat propre à vous.
- Cette clé déverrouille une clé maîtresse, qui chiffre vos fichiers, souvent avec une clé distincte par fichier. Le chiffrement utilise généralement un algorithme comme l’AES-256.
- Rien de votre mot de passe n’est envoyé au serveur qui lui permettrait de reconstituer la clé. Au plus, le serveur stocke des données chiffrées.
Certains services vous remettent aussi une clé ou une phrase de récupération lors de la configuration. C’est un second moyen de produire la clé, que vous conservez, et pas eux.
Comment vérifier une promesse de connaissance nulle
Vous ne pouvez pas auditer le code vous-même, mais vous pouvez poser des questions qui révèlent une promesse fragile :
- « Pouvez-vous réinitialiser mon mot de passe ? » Si oui, avec vos fichiers intacts, ils ont un moyen d’atteindre votre clé. Ce n’est pas de la connaissance nulle.
- « Puis-je voir mes fichiers sur votre site web ? » Si le site les déchiffre pour vous après une connexion ordinaire, demandez où cela se passe. Bien fait, c’est dans votre navigateur, avec votre mot de passe ; mal fait, sur leur serveur.
- « Que se passe-t-il si j’oublie mon mot de passe et perds ma clé de récupération ? » La réponse honnête d’un service à connaissance nulle : vos données sont perdues.
- Existe-t-il un document de sécurité publié ? Les vraies conceptions sont expliquées en détail : dérivation de clé, algorithmes, ce que stocke le serveur.
- Quelles métadonnées restent visibles ? Même avec un contenu à connaissance nulle, un fournisseur voit souvent la taille et le nombre des fichiers, les horodatages, l’adresse e-mail de votre compte et votre adresse IP.
Le prix : personne ne peut la réinitialiser
La connaissance nulle renverse le modèle habituel d’assistance. Avec un service ordinaire, oublier son mot de passe est un simple désagrément : on clique sur un lien dans un e-mail. Avec la connaissance nulle, cela peut être définitif.
Ce n’est pas un défaut de conception ; c’est la définition même. Toute voie de réinitialisation qui ne nécessite pas votre secret est une voie que quelqu’un d’autre pourrait emprunter : un agent du support, un attaquant qui prend le contrôle de votre messagerie, ou une autorité munie d’une décision de justice.
Pour vivre avec sereinement :
- Notez votre clé ou votre phrase de récupération et gardez-la loin de l’appareil, sur papier ou dans un gestionnaire de mots de passe de confiance.
- Testez-la une fois tant que vous vous souvenez encore de votre mot de passe.
- Ne la stockez pas au même endroit que les données qu’elle protège, comme une capture d’écran dans votre photothèque.
Notre guide sur les phrases de récupération approfondit le sujet.
Là où la connaissance nulle n’aide pas
Elle protège les données côté fournisseur. Elle ne protège pas :
- Un appareil déverrouillé. Sur votre téléphone, vos données sont déchiffrées pour vous, et donc pour quiconque le tient.
- Un mot de passe faible. Si votre secret est « 123456 », une dérivation de clé lente ne fait que retarder l’inévitable.
- Un logiciel malveillant ou une app compromise. Le code qui s’exécute sur votre appareil voit ce que vous voyez.
Réquisitions judiciaires et fuites
Un fournisseur à connaissance nulle doit tout de même répondre aux réquisitions. Ce qu’il peut remettre, c’est ce qu’il a : des fichiers chiffrés, plus les données de compte et les journaux qu’il conserve. Le contenu reste illisible sans votre clé.
Il en va de même pour les fuites. Une base de données volée de coffres à connaissance nulle n’est qu’un tas de texte chiffré. Le seul espoir de l’attaquant est de deviner les mots de passe faibles un par un, ralenti par la dérivation de clé. C’est pourquoi la robustesse de votre secret compte toujours.
Pas de compte du tout : l’étape suivante
La connaissance nulle retire au fournisseur l’accès à votre contenu. Elle ne retire pas le fournisseur : il reste un compte, une adresse e-mail, des journaux de connexion et un serveur qui sait que vous existez.
L’étape suivante, c’est de ne pas avoir de relation du tout. Si une app garde vos données sur votre appareil, produit les clés à partir de votre secret et sauvegarde (si vous le choisissez) sur un stockage qui vous appartient déjà, il n’y a aucun compte d’entreprise à pirater, à réquisitionner ou à réinitialiser.
Le compromis est le même que pour tout service à connaissance nulle, en plus strict : perdez à la fois votre schéma et votre phrase de récupération, et personne ne pourra ouvrir les fichiers.
En bref
- « Chiffré » n’est pas la question. « Qui détient la clé ? », si.
- Le stockage à connaissance nulle et le stockage chiffré de bout en bout signifient que le fournisseur n’a jamais votre clé.
- Si une entreprise peut réinitialiser votre mot de passe en gardant vos données intactes, ce n’est pas de la connaissance nulle.
- Gardez votre clé de récupération en lieu sûr ; personne d’autre ne peut vous aider.
- Moins il y a d’intervenants, mieux c’est : sans compte, il n’y a rien à pirater.
Questions
iCloud est-il à connaissance nulle ?
Pas par défaut. Avec la protection standard des données, Apple détient les clés de la plupart des données. Avec la Protection avancée des données activée, la plupart des catégories sont chiffrées de bout en bout ; c’est le terme qu’utilise Apple, pas « connaissance nulle ».
La connaissance nulle, est-ce la même chose que le chiffrement de bout en bout ?
Les deux se recoupent. Le bout en bout concerne les données qui circulent entre des personnes ou des appareils ; la connaissance nulle signifie que le fournisseur ne détient jamais votre clé. Dans les deux cas, l’entreprise ne peut pas lire vos données.
Une entreprise à connaissance nulle peut-elle être forcée de remettre des données ?
On peut lui ordonner de remettre ce qu’elle a : des données chiffrées et des métadonnées. Sans votre clé, elle ne peut pas les déchiffrer.
Pourquoi les apps à connaissance nulle ne peuvent-elles pas réinitialiser mon mot de passe ?
Parce que c’est votre mot de passe qui produit la clé. Une entreprise capable de le réinitialiser aurait besoin d’une copie de la clé, et elle ne serait alors plus à connaissance nulle.
Gardez tout privé sur votre iPhone
Sans compte. Sans statistiques. Chiffré sur votre iPhone.


