
零知识加密意味着存储你数据的公司从来没有读取数据的密钥。你的文件在你的设备上用一个由只有你知道的东西生成的密钥加密,所以服务商、它的员工、攻破它的黑客,或者向它发出法院命令的任何人,得到的都只是打乱的数据。代价也很简单:如果你丢了密码和恢复密钥,没有人能让你重新进入。
唯一的问题:谁能解密?
如今几乎每个服务都会说“你的数据是加密的”。这句话几乎总是真的,也几乎总是答非所问。真正重要的问题是:谁持有密钥?
- 如果公司持有密钥,它就能在任何时候、或在被要求时读取你的数据,任何侵入它系统的人也一样。
- 如果只有你持有密钥,公司存储的就是它无法读取的数据。
“零知识”是第二种情况的营销名称。它不是正式的标准,所以单凭这个词证明不了什么。重要的是,这个设计是否真的让服务商拿不到密钥。
零知识、端到端与静态加密的区别
这三个术语经常被混为一谈。
- 静态加密(和传输加密)。数据在公司的磁盘上以及传输途中是加密的。这能防范硬盘被盗和网络窃听,但密钥由公司持有。大多数云服务默认就是这样做的。
- 端到端加密。数据在你的设备上加密,只在预定接收者的设备上解密,接收者可能只是你自己的设备。中间的服务器传递的是密文。聊天 App 和 Apple 的高级数据保护使用这个术语。详见端到端加密详解。
- 零知识。主要由存储服务和密码管理器公司使用,从服务商的角度表达同一件事:我们对你的内容一无所知,因为我们从未拥有你的密钥。
实际上,“端到端加密存储”和“零知识存储”描述的是同一个理念。例如,Apple 把高级数据保护描述为端到端加密,并在其 iCloud 数据安全概览中列出了它涵盖的类别。Apple 不使用“零知识”这个说法。在默认的标准数据保护下,Apple 持有大部分 iCloud 数据的密钥,以便帮你恢复数据。
密钥如何由只有你知道的东西生成
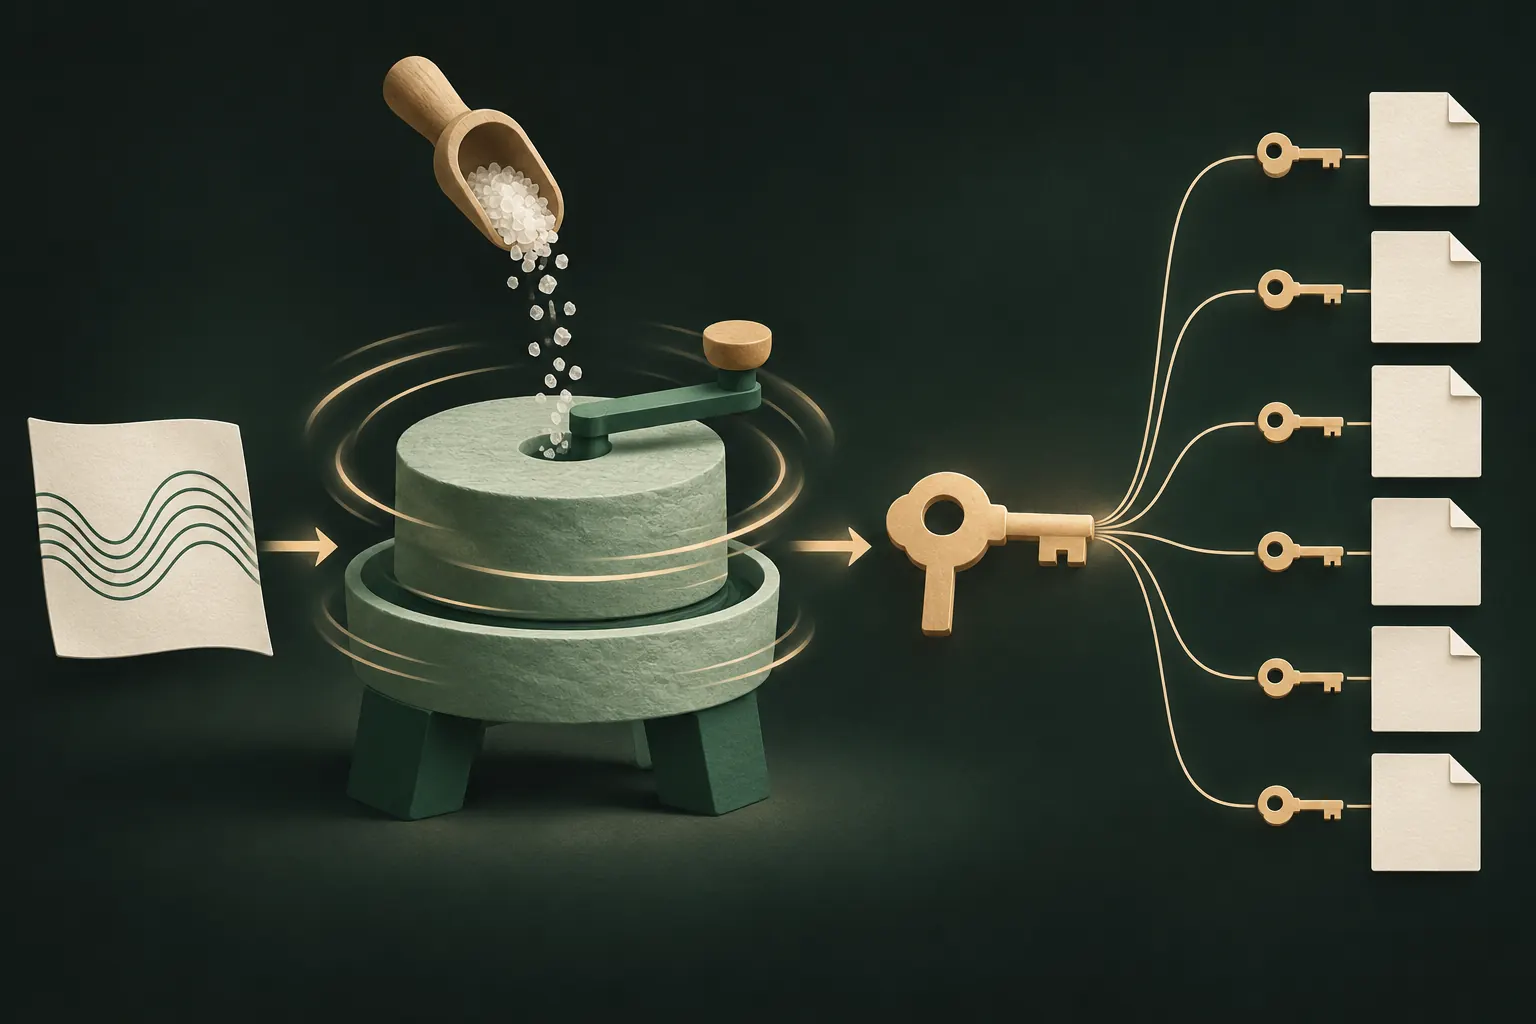
如果公司从未见过你的密钥,那么密钥从何而来?通常来自你的秘密,过程大致如下:
- 你在设备上输入密码、口令或图案。
- 一个缓慢的密钥派生函数(例如 PBKDF2 或 Argon2)把它拉伸成一个长密钥。它有意运行很多轮,让攻击者每猜一次都要付出时间。
- 随机盐值让结果对你独一无二。
- 这个密钥解锁一个主密钥,主密钥用来加密你的文件,通常每个文件都有单独的密钥。加密通常使用 AES-256 这样的密码算法。
- 任何能让服务器重建密钥的密码信息都不会发送给服务器。服务器最多只存储加密数据。
有些服务还会在设置时给你一个恢复密钥或恢复短语。它是生成密钥的第二种方式,由你保管,而不是由他们保管。
如何检验零知识的说法
你无法亲自审查代码,但可以提出一些能暴露虚假说法的问题:
- “你们能重置我的密码吗?”如果能,而且你的文件完好无损,那他们就有办法拿到你的密钥。这不是零知识。
- “我能在你们的网站上查看我的文件吗?”如果网站在普通登录后就为你解密,问问解密发生在哪里。做得对的话,它在你的浏览器中用你的密码进行;做得不对,就在他们的服务器上进行。
- “如果我忘了密码,又丢了恢复密钥,会怎样?”诚实的零知识答案是:你的数据就没了。
- 有没有公开的安全文档?真正的设计会被详细解释:密钥派生、密码算法、服务器存储了什么。
- 哪些元数据仍然可见?即使内容是零知识的,服务商通常仍能看到文件大小、数量、时间戳、你的账户邮箱和 IP 地址。
代价:没有人能重置
零知识颠覆了常见的客服模式。在普通服务中,忘记密码只是件麻烦事:点一下邮件里的链接就行。而在零知识服务中,这可能是永久性的。
这不是设计缺陷,而是它的定义。任何不需要你秘密的重置途径,都是别人也能利用的途径:客服人员、接管了你邮箱的攻击者,或持有法院命令的机构。
要安全地接受这一点:
- 写下你的恢复密钥或恢复短语,与设备分开保管,写在纸上或存在你信任的密码管理器中。
- 趁你还记得密码时,测试一次。
- 不要把它和它所保护的数据存放在同一个地方,比如存成照片图库里的一张截屏。
我们关于恢复短语的指南对此有更深入的介绍。
零知识帮不上忙的地方
它保护的是服务商那一端的数据。它保护不了:
- 已解锁的设备。在你的手机上,你的数据是为你解密的,因此对任何拿着手机的人也是如此。
- 弱密码。如果你的秘密是“123456”,缓慢的密钥派生也只能推迟不可避免的结果。
- 恶意软件或被篡改的 App。在你设备上运行的代码能看到你看到的一切。
法律要求与数据泄露
零知识服务商仍然必须回应法律要求。它能交出的,是它所拥有的东西:加密文件,加上它保存的任何账户数据和日志。没有你的密钥,内容仍然无法读取。
数据泄露也是一样。一个被盗的零知识保险箱数据库就是一堆密文。攻击者唯一的希望,是在密钥派生的拖慢下,一个一个地猜弱密码。这就是为什么你的秘密强度依然重要。
完全不需要账户:更进一步
零知识消除了服务商对你内容的访问。但它并没有消除服务商本身:仍然有账户、邮箱、登录记录,以及一台知道你存在的服务器。
更进一步,就是根本不建立这种关系。如果一个 App 把你的数据保存在你的设备上,由你的秘密生成密钥,并(在你选择时)备份到你已经拥有的存储空间,那就不存在可被攻破、可被传唤或可被重置的公司账户。
其中的取舍与任何零知识服务相同,只是更严格:图案和恢复短语都丢了的话,任何人都无法打开这些文件。
简而言之
- 问题不在于“是否加密”,而在于“谁持有密钥”。
- 零知识和端到端加密存储意味着服务商从不持有你的密钥。
- 如果一家公司能在保留你数据的情况下重置你的密码,它就不是零知识。
- 妥善保管你的恢复密钥;没有别人能帮你。
- 参与方越少越好:没有账户,就从根本上没有什么可被攻破的。
常见问题
iCloud 是零知识的吗?
默认不是。在标准数据保护下,大部分数据的密钥由 Apple 持有。打开高级数据保护后,大部分类别都是端到端加密的;Apple 称之为端到端加密,而不是零知识。
零知识和端到端加密是一回事吗?
两者有重叠。端到端说的是数据在人与人或设备之间传输;零知识说的是服务商从不持有你的密钥。两者都意味着公司无法读取你的数据。
零知识公司会被强制交出数据吗?
它可能被命令交出它所拥有的东西:加密数据和元数据。没有你的密钥,它无法解密。
为什么零知识 App 不能重置我的密码?
因为你的密码就是生成密钥的东西。一家能重置它的公司必须持有密钥的副本,那样它就不是零知识了。
让 iPhone 上的内容只属于你
无需账户,没有分析,在你的 iPhone 上加密。


