
端到端加密(E2E)是指你的数据在你的设备上加密,只能在你发送对象的设备上,或在你自己的设备上解密。中间的公司负责存储和传送,却无法读取,因为它从来没有密钥。它保护你发送和存储的内容;但它保护不了已经解锁的手机、你在和谁联系,也管不了对方拿到内容后怎么做。
一张图讲清原理
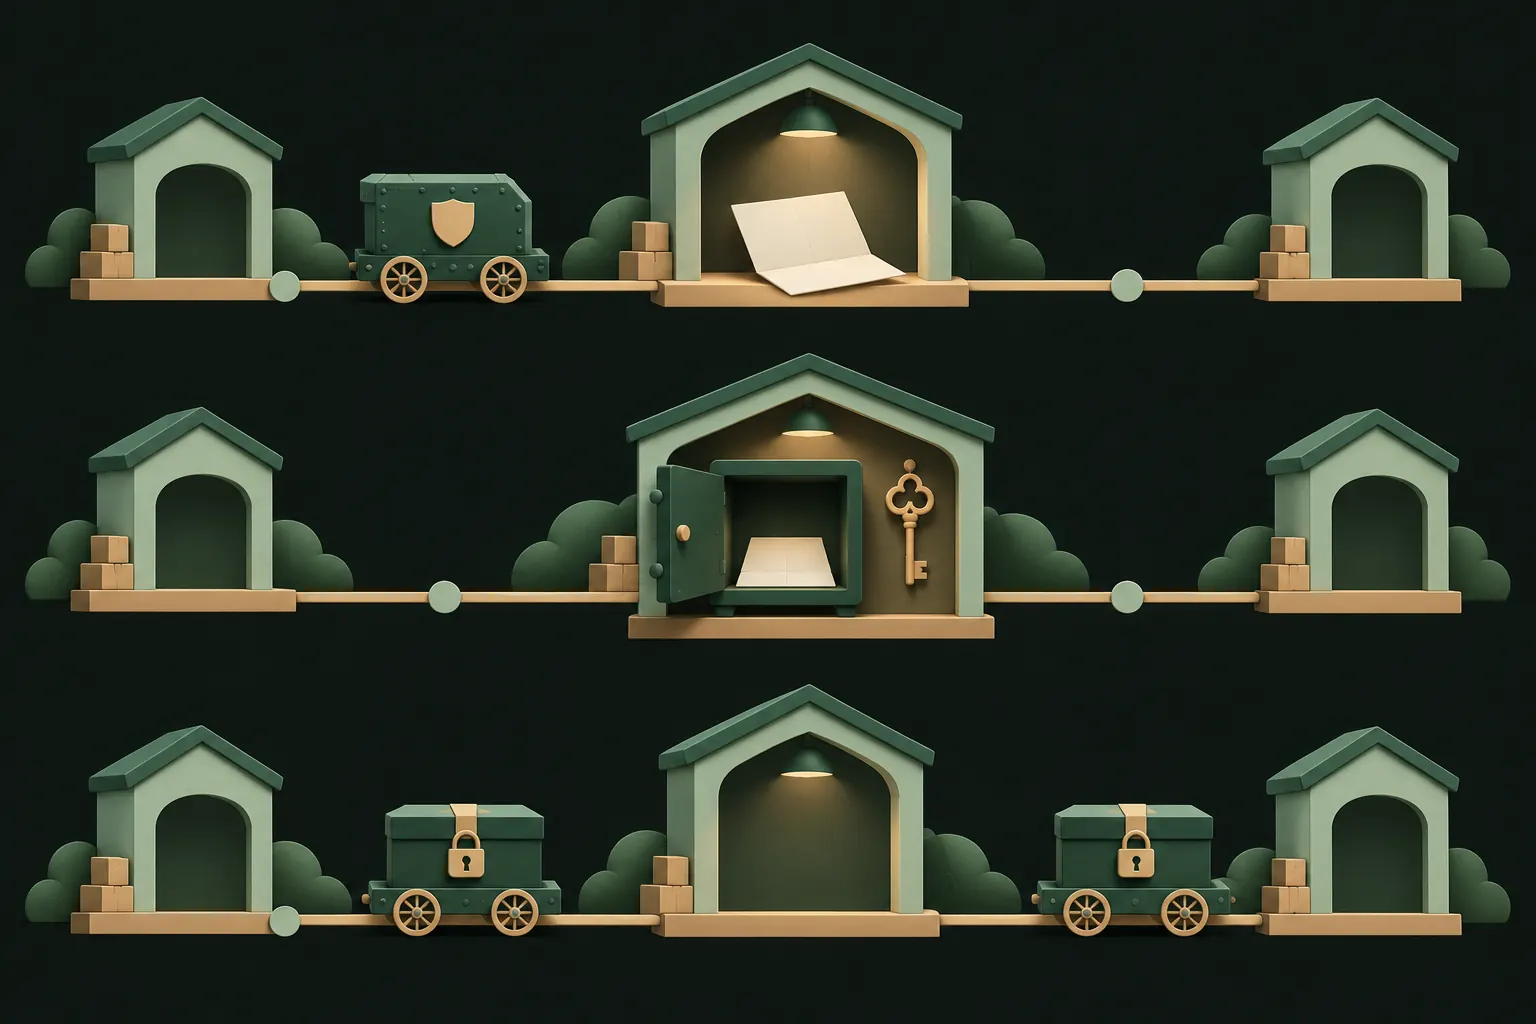
想象你用一个上了锁的盒子寄信。你把它锁上,只有收件人有钥匙。邮政服务可以运送盒子、称重、看到上面的地址,但打不开它。即使分拣中心有人好奇,或者小偷闯进了仓库,他们拿到的也只是一个锁着的盒子。
这就是端到端加密:
- 两端是你的设备和收件人的设备(或你的其他设备)。
- 中间是其余的一切:App 的服务器、云端、网络。
- 密钥只存在于两端。
本指南的其余内容,都是围绕这一个概念展开的细节。
传输中加密、静态加密、端到端加密
各种服务都爱用“已加密”这个词。它可能指三种截然不同的东西:
- 传输中加密。你的手机和服务器之间的连接是加密的(就是浏览器里那把小锁)。同一 Wi-Fi 上的人读不到,但服务器拿到的是可读的数据。
- 静态加密。服务器把你的数据加密后存储在硬盘上,但密钥由公司持有。这能防住被盗的硬盘,却防不住公司本身、心怀不轨的员工、拿到密钥的黑客,或法律要求。
- 端到端加密。数据在离开你的设备之前就已加密,密钥公司没有。服务器自始至终只能看到密文。
大多数云服务属于前两种。只有第三种意味着公司无法查看,而不只是不会查看。
你在 iPhone 上已经在用的端到端加密
Apple 对此有详细的文档。几个要点:
- iMessage 信息和 FaceTime 通话是端到端加密的。Apple 表示它无法解密两者的内容。
- 密码和钥匙串、健康、iCloud 信息以及十几个其他类别,在 iCloud 中默认端到端加密,Apple 称之为标准数据保护。
- iCloud 照片、iCloud 云备份、iCloud 云盘和备忘录默认不是端到端加密的:Apple 持有密钥,以便帮助你恢复账户。只有开启高级数据保护后,它们才会变为端到端加密。
- 即使开启了高级数据保护,iCloud 邮件、通讯录和日历也不是端到端加密的,一些元数据(如文件类型、日期、大小和照片校验和)仍由 Apple 持有的密钥保护。
一个容易踩的坑:iCloud 信息是端到端加密的,但如果开启了 iCloud 云备份而没有开启高级数据保护,密钥会包含在你的备份中,而 Apple 可以访问备份。完整列表见 Apple 的 iCloud 数据安全概览。我们在 iCloud 照片是端到端加密的吗?中专门讲解了照片方面的情况。
它保护不了什么
端到端加密擅长一件事:把中间方挡在外面。对下面这些,它无能为力:
- 两端本身。如果有人解锁了你的手机或收件人的手机,就能看到一切可读的内容。设备上的恶意软件也能看到。
- 元数据。你和谁联系、什么时候、多频繁、文件有多大。取决于服务,即使内容不可见,服务商往往也能看到这些。
- 截屏和转发。一旦收件人能看到照片,就可以截屏、保存或给别人看。没有任何加密方案能让他们“忘掉”看过的东西。
- 备份。一个聊天 App 可以是端到端加密的,而它的备份却不是。例如,WhatsApp 备份只有在 App 中开启“端到端加密备份”后才是端到端加密的。
- 薄弱的恢复机制。如果忘记的密码可以通过邮箱重置,那就一定有人能恢复密钥,这意味着密钥并不只在两端。
存储照片与分享照片中的端到端加密
同一个概念,在照片上有两种不同的应用方式。
你存储的照片。这里的“两端”都是你:拍下照片的手机,和你的其他设备。端到端加密意味着照片在进入任何云端之前就已在你的 iPhone 上加密,只有你的设备持有密钥。备份服务商存储的是密文。
你分享的照片。这时另一端是别人,密钥必须在服务器看不到的情况下送达对方。常见的做法是使用与收件人账户或设备绑定的密钥(如 iMessage 信息),或者通过其他途径单独传递一个秘密,比如一段短语,或一个密钥部分永远不会到达服务器的链接。
分享还带来一个加密解决不了的局限:一旦对方能看到照片,保护它就取决于对方了。
三个常见误解
“端到端就是匿名。”不是。服务通常知道你的账户、电话号码或邮箱,以及你在和谁联系。它只是读不到内容。
“端到端就能防黑客。”它能防住攻破服务器的黑客。而进入你手机的人,或诱骗你安装恶意软件的人,就在“一端”上,能看到一切。
“端到端加密了,我就不会丢数据。”如果说有什么区别,那恰恰相反。因为公司无法解密你的数据,它也就无法帮你恢复。妥善保管你的密码、恢复密钥或恢复短语,就成了你自己的责任。
如何判断一个服务是否真的端到端加密
营销页面常常把这些概念混为一谈,所以要检查以下几点:
- 谁持有密钥?找一个安全页面或白皮书,看它是否说明密钥在你的设备上生成,且从不发送给公司。我们的说明在安全性页面。
- 忘记密码会怎样?如果公司能通过邮箱重置恢复你的数据,它就能读取这些数据。真正的端到端加密服务,要么无法帮你,要么会提前给你一个恢复短语或密钥。
- 哪些数据受保护?消息受保护,备份却不受?文件受保护,文件名却不受?好的服务会像 Apple 的表格那样,准确列出哪些是端到端加密的,哪些不是。
- 加密方式有名称吗?“军用级”不是算法。AES-256-GCM、Signal 协议、公开的密钥派生方法:这些才是。
- 它经过检验吗?开源代码、公开的安全模型或独立审计,都能让你得到公司一面之词以外的依据。
至于服务商对你的数据一无所知这一相关概念,请参阅零知识加密详解。
常见问题
iMessage 信息是端到端加密的吗?
是的,Apple 设备之间的信息和附件是端到端加密的。但如果开启了 iCloud 云备份而没有开启高级数据保护,iCloud 信息的密钥会存放在你的备份中,而 Apple 可以访问备份。
WhatsApp 备份是端到端加密的吗?
只有在你开启后才是:在 WhatsApp 中前往“设置”>“聊天”>“聊天备份”>“端到端加密备份”。之后你需要用密码或 64 位密钥保护备份。
警方能读取端到端加密的消息吗?
向服务商索取是行不通的,因为服务商没有密钥。但他们可以读取已解锁设备上的消息,或未经端到端加密的备份中的消息。
端到端加密能隐藏我在和谁联系吗?
通常不能。内容受到保护,但你联系了谁、什么时候、多频繁等元数据往往不受保护,具体取决于服务。
让 iPhone 上的内容只属于你
无需账户,没有分析,在你的 iPhone 上加密。


