
エンドツーエンド暗号化(E2E)とは、データがあなたのデバイス上で暗号化され、送った相手のデバイスか、あなた自身のデバイスでしか復号できないことを意味します。間にいる会社はデータを保管し運びますが、鍵を一度も持たないため読むことはできません。守るのは送ったものや保管したものです。すでにロックが解除されたiPhone、誰とやり取りしているか、相手がそれをどう扱うかは守りません。
1枚の絵でわかる考え方
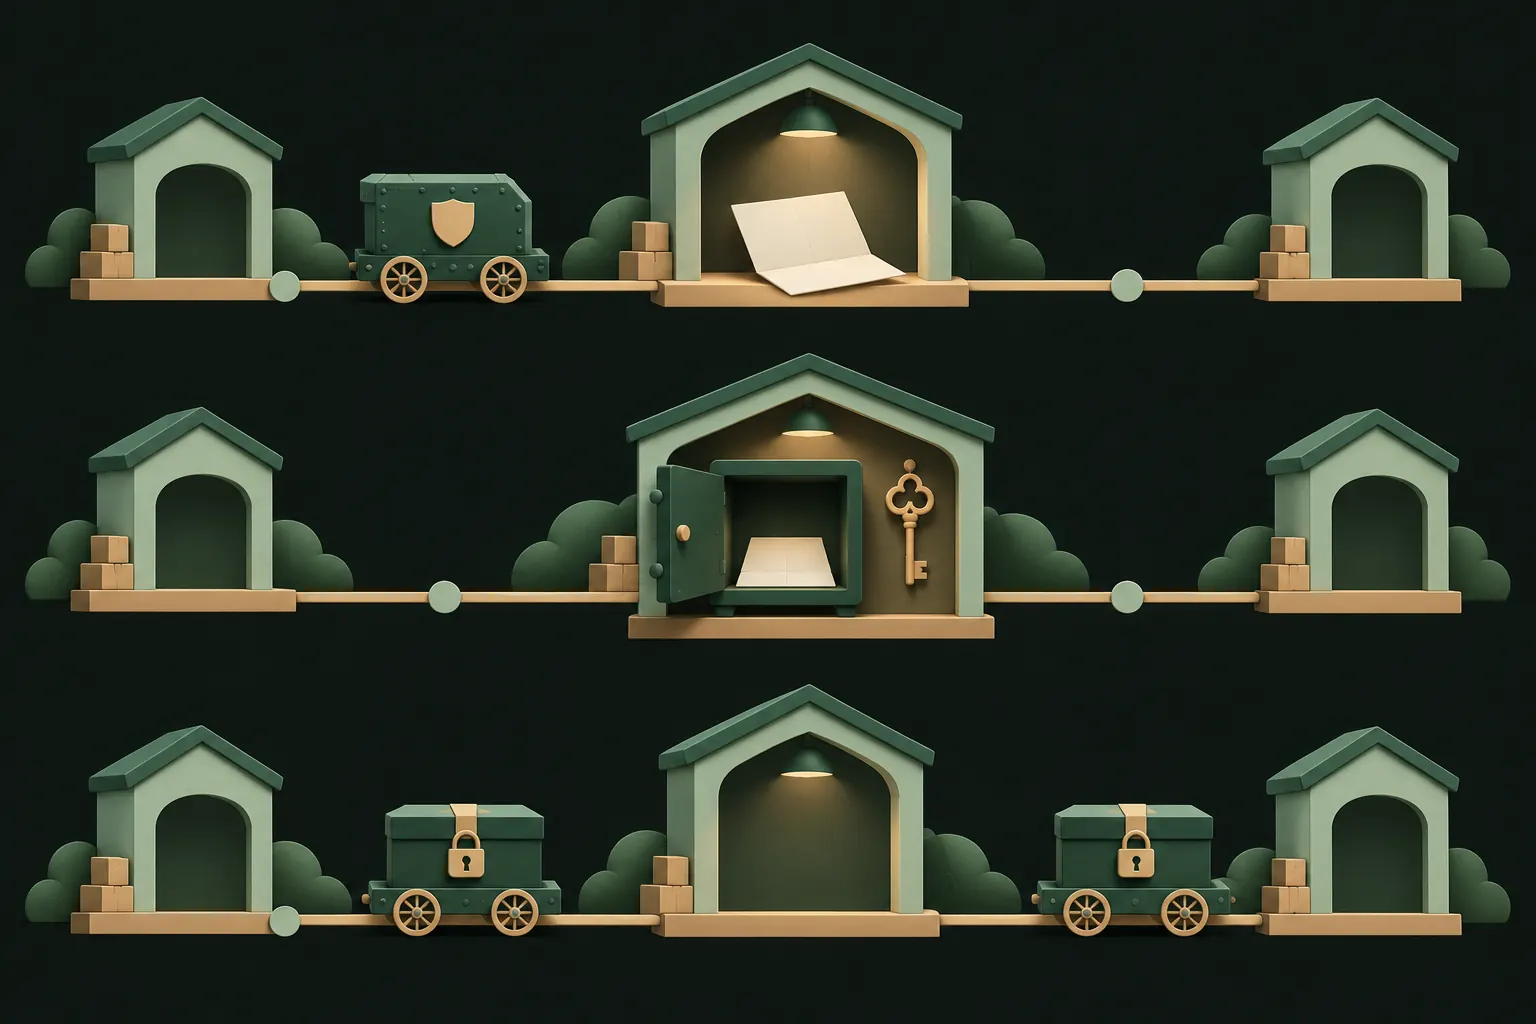
鍵のかかった箱で手紙を送るところを想像してください。箱に鍵をかけるのはあなたで、鍵を持っているのは受取人だけです。郵便局は箱を運び、重さを量り、宛名を見ることはできますが、開けることはできません。仕分け所の誰かが好奇心を持っても、泥棒が倉庫に押し入っても、手に入るのは鍵のかかった箱です。
これがエンドツーエンド暗号化です。
- 両端(エンド)は、あなたのデバイスと受取人のデバイス(またはあなたのほかのデバイス)です。
- 途中はそれ以外のすべて、つまりAppのサーバ、クラウド、ネットワークです。
- 鍵は両端にしか存在しません。
このガイドのほかの部分は、すべてこの1つの考え方の詳細です。
転送中、保存時、エンドツーエンド
サービスは「暗号化」という言葉が大好きです。でも、それはまったく違う3つのことを意味する場合があります。
- 転送中の暗号化。iPhoneとサーバの間の接続が暗号化されています(ブラウザの鍵マークがこれです)。同じWi-Fiにいる人には読めませんが、サーバは読める形でデータを受け取ります。
- 保存時の暗号化。サーバはデータを暗号化してディスクに保存しますが、鍵は会社が持っています。盗まれたハードディスクは防げますが、会社自身、不正をはたらく従業員、鍵にアクセスできるハッカー、法的な要求は防げません。
- エンドツーエンド暗号化。デバイスを出る前に、会社が持っていない鍵で暗号化されます。サーバが目にするのは暗号文だけです。
ほとんどのクラウドサービスは最初の2つです。会社が見ないのではなく、見られないと言えるのは3つ目だけです。
iPhoneですでに使っているところ
Appleはこれを詳しく文書化しています。主なものは次のとおりです。
- iMessageとFaceTimeはエンドツーエンドで暗号化されています。Appleは、どちらの内容も復号できないとしています。
- パスワードとキーチェーン、ヘルスケア、iCloudのメッセージなど十数のカテゴリは、Appleが標準のデータ保護と呼ぶ設定で、iCloud上で初期設定からエンドツーエンドで暗号化されています。
- iCloud写真、iCloudバックアップ、iCloud Drive、メモは、初期設定ではエンドツーエンドで暗号化されていません。アカウントの復旧を手伝えるように、Appleが鍵を持っています。エンドツーエンドで暗号化されるのは、「高度なデータ保護」をオンにした場合だけです。
- 「高度なデータ保護」をオンにしても、iCloudメール、連絡先、カレンダーはエンドツーエンドで暗号化されず、一部のメタデータ(ファイルの種類、日付、サイズ、写真のチェックサムなど)はAppleが持つ鍵で保護されたままです。
落とし穴が1つあります。iCloudのメッセージはエンドツーエンドで暗号化されていますが、iCloudバックアップがオンで「高度なデータ保護」がオフの場合、その鍵はバックアップに含まれ、Appleはそれにアクセスできます。全体の一覧はAppleのiCloudのデータセキュリティの概要にあります。写真について詳しくはiCloud写真はエンドツーエンドで暗号化されているか?で説明しています。
守れないもの
エンドツーエンド暗号化が得意なのは、途中を締め出すこと1つです。次のものには何もできません。
- 両端そのもの。誰かがあなたのiPhoneや受取人のiPhoneのロックを解除すれば、すべてを読める形で見られます。デバイス上のマルウェアにも見えます。
- メタデータ。誰と、いつ、どれくらいの頻度でやり取りしたか、ファイルの大きさはどれくらいか。サービスによっては、内容は見えなくても、こうした情報はプロバイダから見えることがよくあります。
- スクリーンショットと転送。受取人が写真を見られるようになれば、スクリーンショットを撮ることも、保存することも、誰かに見せることもできます。見たものを忘れさせる暗号方式はありません。
- バックアップ。チャットAppがエンドツーエンドで暗号化されていても、バックアップはそうでないことがあります。たとえばWhatsAppのバックアップは、App内で「エンドツーエンド暗号化バックアップ」をオンにした場合だけエンドツーエンドで暗号化されます。
- 弱い復旧手段。忘れたパスワードをメールでリセットできるなら、誰かが鍵を復元できるはずで、鍵は両端にだけあるわけではありません。
保管する写真と共有する写真のE2E
写真の場合、同じ考え方が2通りに当てはまります。
保管する写真。この場合、「両端」はどちらもあなたです。写真を撮ったiPhoneと、あなたのほかのデバイスです。エンドツーエンドで暗号化するとは、写真がどのクラウドに行く前にもiPhone上で暗号化され、鍵を持つのはあなたのデバイスだけということです。バックアップの提供者が保管するのは暗号文です。
共有する写真。今度はもう一方の端が別の人になり、サーバに見られずに鍵を相手に届ける必要があります。よくある方法は、受取人のアカウントやデバイスに結び付いた鍵(iMessageのように)か、フレーズや、鍵の部分がサーバに届かないリンクのように、別途伝える秘密です。
共有には、暗号化では解決できない限界もついてきます。相手が写真を見られるようになったら、守るのは相手次第です。
よくある3つの誤解
「エンドツーエンドなら匿名だ」違います。サービスはたいてい、あなたのアカウント、電話番号やメールアドレス、誰と連絡を取っているかを知っています。読めないのは内容だけです。
「エンドツーエンドならハッカーから安全だ」安全なのは、サーバに侵入するハッカーからです。あなたのiPhoneに入り込んだ人や、あなたをだましてマルウェアをインストールさせた人は、端にいるのですべてを見られます。
「エンドツーエンドなら失うことはない」むしろ逆です。会社はデータを復号できないので、あなたの代わりに復元することもできません。パスワード、復旧キー、復旧フレーズを安全に保管するのは、あなたの仕事になります。
サービスが本当にエンドツーエンドかを見分ける方法
宣伝ページは用語をぼかすので、次の点を確認しましょう。
- 鍵は誰が持っているのか?鍵はデバイス上で作られ、会社には送られないと書かれたセキュリティページやホワイトペーパーを探しましょう。私たちのものはセキュリティのページにあります。
- パスワードを忘れたらどうなるのか?会社がメールでのリセットでデータを復元できるなら、読むこともできます。本物のE2Eサービスは、手伝えないか、あらかじめ復旧フレーズや鍵を渡しています。
- どのデータが対象か?メッセージは対象でもバックアップは対象外?ファイルは対象でもファイル名は対象外?よいサービスは、Appleの表のように、何がエンドツーエンドで何がそうでないかを正確に示しています。
- 暗号の名前が示されているか?「軍用レベル」はアルゴリズムではありません。AES-256-GCM、Signalプロトコル、公開された鍵導出、これらがそうです。
- 検証されているか?オープンソースのコード、公開されたセキュリティモデル、独立した監査は、どれも会社の言葉以外の根拠になります。
サービス提供者がデータについて何も知らないという関連する考え方については、ゼロ知識暗号化の解説をご覧ください。
よくある質問
iMessageはエンドツーエンドで暗号化されていますか?
はい。Appleデバイス間のメッセージと添付ファイルは暗号化されています。ただし、iCloudバックアップがオンで「高度なデータ保護」がオフの場合、iCloudのメッセージの鍵はバックアップに保存され、Appleはそれにアクセスできます。
WhatsAppのバックアップはエンドツーエンドで暗号化されていますか?
オンにした場合だけです。WhatsAppの「設定」→「チャット」→「チャットのバックアップ」→「エンドツーエンド暗号化バックアップ」です。オンにすると、パスワードか64桁の鍵でバックアップを保護します。
警察はエンドツーエンドで暗号化されたメッセージを読めますか?
サービスに求めても読めません。サービスは鍵を持っていないからです。ロックが解除されたデバイス上や、エンドツーエンドで暗号化されていないバックアップの中のメッセージなら読めます。
エンドツーエンド暗号化で、誰とやり取りしているかも隠せますか?
通常は隠せません。内容は守られますが、誰と、いつ、どれくらいの頻度で連絡したかといったメタデータは、サービスによっては守られないことが多いです。
iPhoneの中身を、自分だけのものに
アカウント不要。解析なし。iPhone上で暗号化。


