
Szyfrowanie end-to-end (E2E) oznacza, że Twoje dane są szyfrowane na Twoim urządzeniu i można je odszyfrować tylko na urządzeniu osoby, do której je wysyłasz, albo na Twoich własnych urządzeniach. Firma pośrodku przechowuje je i przesyła, ale nie może ich odczytać, bo nigdy nie ma klucza. Chroni to, co wysyłasz i przechowujesz; nie chroni telefonu, który jest już odblokowany, informacji o tym, z kim rozmawiasz, ani tego, co druga osoba zrobi z danymi.
Idea w jednym obrazie
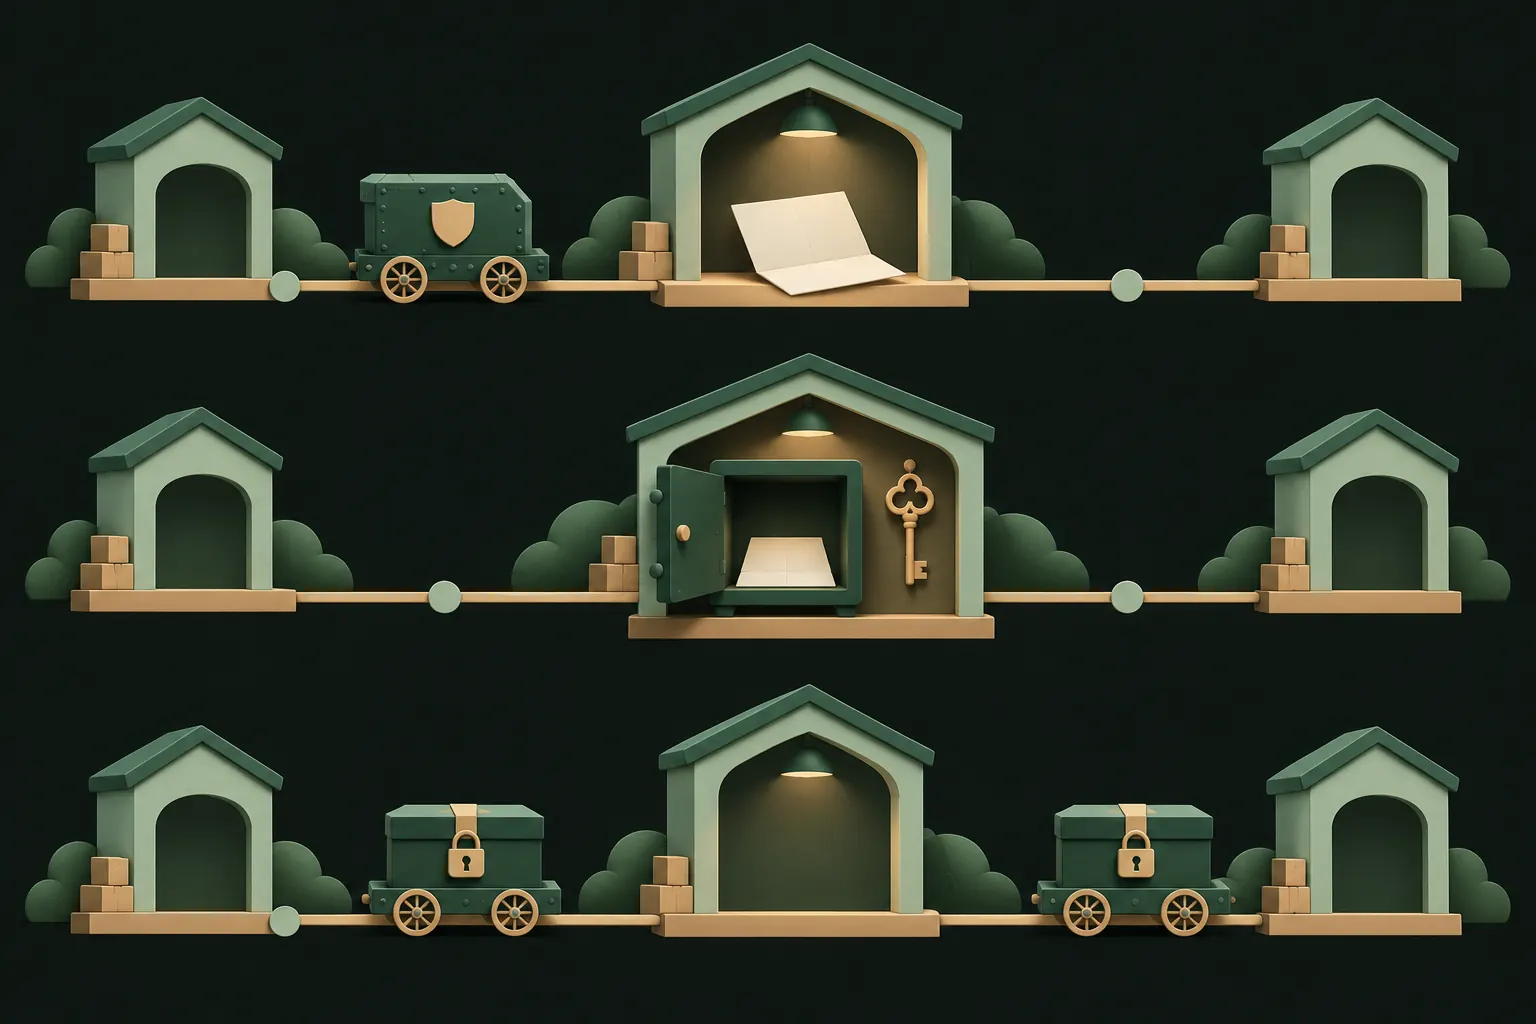
Wyobraź sobie, że wysyłasz list w zamkniętej skrzynce. Ty ją zamykasz, a klucz ma tylko odbiorca. Poczta może przewieźć skrzynkę, zważyć ją i zobaczyć adres, ale nie może jej otworzyć. Jeśli ktoś w sortowni jest ciekawski albo złodziej włamie się do magazynu, dostanie zamkniętą skrzynkę.
Tak działa szyfrowanie end-to-end:
- Końce to Twoje urządzenie i urządzenie odbiorcy (albo Twoje inne urządzenia).
- Środek to cała reszta: serwery aplikacji, chmura, sieć.
- Klucz istnieje tylko na końcach.
Wszystko inne w tym poradniku to szczegóły tej jednej idei.
Podczas przesyłania, w spoczynku, end-to-end
Usługi uwielbiają słowo „szyfrowane”. Może ono oznaczać trzy bardzo różne rzeczy:
- Szyfrowanie podczas przesyłania. Połączenie między telefonem a serwerem jest szyfrowane (to kłódka w przeglądarce). Nikt w sieci Wi-Fi go nie odczyta, ale serwer dostaje Twoje dane w czytelnej postaci.
- Szyfrowanie w spoczynku. Serwer przechowuje dane zaszyfrowane na swoich dyskach, ale klucze ma firma. To powstrzyma skradziony dysk, ale nie samą firmę, nieuczciwego pracownika, hakera z dostępem do kluczy ani nakaz prawny.
- Szyfrowanie end-to-end. Dane są szyfrowane, zanim opuszczą Twoje urządzenie, kluczami, których firma nie ma. Serwer widzi wyłącznie szyfrogram.
Większość usług w chmurze to dwie pierwsze opcje. Tylko trzecia oznacza, że firma nie może zajrzeć, a nie tylko, że nie zamierza.
Gdzie już z niego korzystasz na iPhonie
Apple szczegółowo to dokumentuje. Najważniejsze punkty:
- iMessage i FaceTime są szyfrowane end-to-end. Apple podaje, że nie może odszyfrować treści żadnego z nich.
- Hasła i pęk kluczy, Zdrowie, Wiadomości w iCloud i kilkanaście innych kategorii są domyślnie szyfrowane end-to-end w iCloud, w ramach tego, co Apple nazywa standardową ochroną danych.
- Zdjęcia w iCloud, backup iCloud, iCloud Drive i Notatki domyślnie nie są szyfrowane end-to-end: Apple ma klucze, by móc pomóc Ci odzyskać konto. Stają się szyfrowane end-to-end dopiero po włączeniu zaawansowanej ochrony danych.
- Nawet z zaawansowaną ochroną danych Poczta iCloud, Kontakty i Kalendarze nie są szyfrowane end-to-end, a część metadanych (na przykład typy plików, daty, rozmiary i sumy kontrolne zdjęć) pozostaje chroniona kluczami, które ma Apple.
Jedna pułapka: Wiadomości w iCloud są szyfrowane end-to-end, ale jeśli backup iCloud jest włączony, a zaawansowana ochrona danych nie, klucz jest zawarty w backupie, do którego Apple ma dostęp. Pełna lista jest w przeglądzie bezpieczeństwa danych w iCloud od Apple. Część dotyczącą zdjęć omawiamy w tekście czy Zdjęcia w iCloud są szyfrowane end-to-end?
Czego nie chroni
Szyfrowanie end-to-end jest mocne w jednym: trzyma środek z daleka. Nic nie robi w sprawie:
- Samych końców. Jeśli ktoś odblokuje Twój telefon albo telefon odbiorcy, zobaczy wszystko w czytelnej postaci. Złośliwe oprogramowanie na urządzeniu też to widzi.
- Metadanych. Z kim rozmawiasz, kiedy, jak często, jak duże były pliki. Zależnie od usługi dostawca często to widzi, nawet jeśli treści nie.
- Zrzutów ekranu i przekazywania dalej. Gdy odbiorca widzi zdjęcie, może zrobić zrzut ekranu, zapisać je lub komuś pokazać. Żaden system szyfrowania nie sprawi, że o nim zapomni.
- Backupów. Komunikator może być szyfrowany end-to-end, a jego kopie zapasowe nie. Na przykład kopie zapasowe WhatsAppa są szyfrowane end-to-end tylko wtedy, gdy włączysz w aplikacji zaszyfrowaną kopię zapasową end-to-end.
- Słabego odzyskiwania. Jeśli zapomniane hasło da się zresetować przez e-mail, ktoś musi umieć odtworzyć klucz, a więc klucz nie jest tylko na końcach.
E2E dla zdjęć, które przechowujesz, i tych, które udostępniasz
Ta sama idea działa w przypadku zdjęć na dwa różne sposoby.
Zdjęcia, które przechowujesz. Tu oba „końce” to Ty: telefon, który zrobił zdjęcie, i Twoje inne urządzenia. Szyfrowanie end-to-end oznacza, że zdjęcie jest szyfrowane na iPhonie, zanim trafi do jakiejkolwiek chmury, a klucz mają tylko Twoje urządzenia. Dostawca backupu przechowuje szyfrogram.
Zdjęcia, które udostępniasz. Teraz drugim końcem jest ktoś inny, a klucz musi do niego dotrzeć tak, by serwer go nie zobaczył. Zwykle stosuje się klucz powiązany z kontem lub urządzeniem odbiorcy (jak w iMessage) albo sekret przekazywany osobno, na przykład frazę lub link, którego część z kluczem nigdy nie trafia na serwer.
Udostępnianie wiąże się też z ograniczeniem, którego szyfrowanie nie rozwiąże: gdy druga osoba widzi zdjęcie, jego ochrona zależy już od niej.
Trzy częste nieporozumienia
„End-to-end oznacza anonimowość”. Nie oznacza. Usługa zwykle zna Twoje konto, numer telefonu lub adres e-mail i wie, z kim się kontaktujesz. Po prostu nie może odczytać treści.
„End-to-end oznacza ochronę przed hakerami”. Oznacza ochronę przed hakerami, którzy włamią się na serwer. Ktoś, kto dostanie się do Twojego telefonu albo nakłoni Cię do zainstalowania złośliwego oprogramowania, jest na końcu i widzi wszystko.
„Jeśli to end-to-end, nie mogę niczego stracić”. Jeśli już, to odwrotnie. Skoro firma nie może odszyfrować Twoich danych, nie może też ich dla Ciebie odzyskać. Bezpieczne przechowywanie hasła, klucza odzyskiwania lub frazy odzyskiwania staje się Twoim zadaniem.
Jak sprawdzić, czy usługa naprawdę jest end-to-end
Strony marketingowe zacierają pojęcia, więc sprawdź:
- Kto ma klucze? Szukaj strony o bezpieczeństwie lub dokumentu technicznego, w którym jest napisane, że klucze powstają na Twoim urządzeniu i nigdy nie są wysyłane do firmy. Nasz znajdziesz na stronie o bezpieczeństwie.
- Co się dzieje, gdy zapomnisz hasła? Jeśli firma może odtworzyć Twoje dane po resecie przez e-mail, może je też odczytać. Prawdziwe usługi E2E albo nie mogą Ci pomóc, albo z góry dają Ci frazę lub klucz odzyskiwania.
- Jakie dane są objęte? Wiadomości, ale nie backupy? Pliki, ale nie ich nazwy? Dobra usługa dokładnie wymienia, co jest szyfrowane end-to-end, a co nie, jak robi to tabela Apple.
- Czy szyfrowanie ma nazwę? „Klasa wojskowa” to nie algorytm. AES-256-GCM, protokół Signal, opublikowane wyprowadzanie klucza: to są konkrety.
- Czy ktoś to zbadał? Otwarty kod źródłowy, opublikowane modele bezpieczeństwa czy niezależne audyty dają Ci coś więcej niż słowo firmy.
O pokrewnej idei, w której dostawca nie wie nic o Twoich danych, przeczytasz w tekście o szyfrowaniu zero-knowledge.
Pytania
Czy iMessage jest szyfrowany end-to-end?
Tak, wiadomości i załączniki między urządzeniami Apple są. Ale przy włączonym backupie iCloud i bez zaawansowanej ochrony danych klucz do Wiadomości w iCloud jest przechowywany w backupie, do którego Apple ma dostęp.
Czy kopie zapasowe WhatsAppa są szyfrowane end-to-end?
Tylko jeśli to włączysz: w WhatsAppie w Ustawieniach, w sekcji Czaty, Kopia zapasowa czatu, włącz zaszyfrowaną kopię zapasową end-to-end. Chronisz ją wtedy hasłem lub 64-cyfrowym kluczem.
Czy policja może czytać wiadomości szyfrowane end-to-end?
Nie przez zwrócenie się do usługi, która nie ma kluczy. Może je przeczytać na odblokowanym urządzeniu albo w backupie, który nie jest szyfrowany end-to-end.
Czy szyfrowanie end-to-end ukrywa, z kim rozmawiam?
Zwykle nie. Treść jest chroniona, ale metadane, takie jak to, z kim, kiedy i jak często się kontaktujesz, często nie są, zależnie od usługi.
Zachowaj prywatność na iPhonie
Bez konta. Bez analityki. Szyfrowane na Twoim iPhonie.


