
एंड-टू-एंड एन्क्रिप्शन (E2E) का मतलब है कि आपका डेटा आपके डिवाइस पर एन्क्रिप्ट होता है और सिर्फ़ उस व्यक्ति के डिवाइस पर डिक्रिप्ट हो सकता है जिसे आप भेज रहे हैं, या आपके अपने डिवाइस पर। बीच की कंपनी उसे रखती और पहुँचाती है, लेकिन पढ़ नहीं सकती, क्योंकि कुंजी कभी उसके पास होती ही नहीं। यह उसकी रक्षा करता है जो आप भेजते और रखते हैं; यह पहले से अनलॉक फ़ोन, आप किससे बात करते हैं, या सामने वाला उसके साथ क्या करता है, इनकी रक्षा नहीं करता।
एक तस्वीर में पूरा विचार
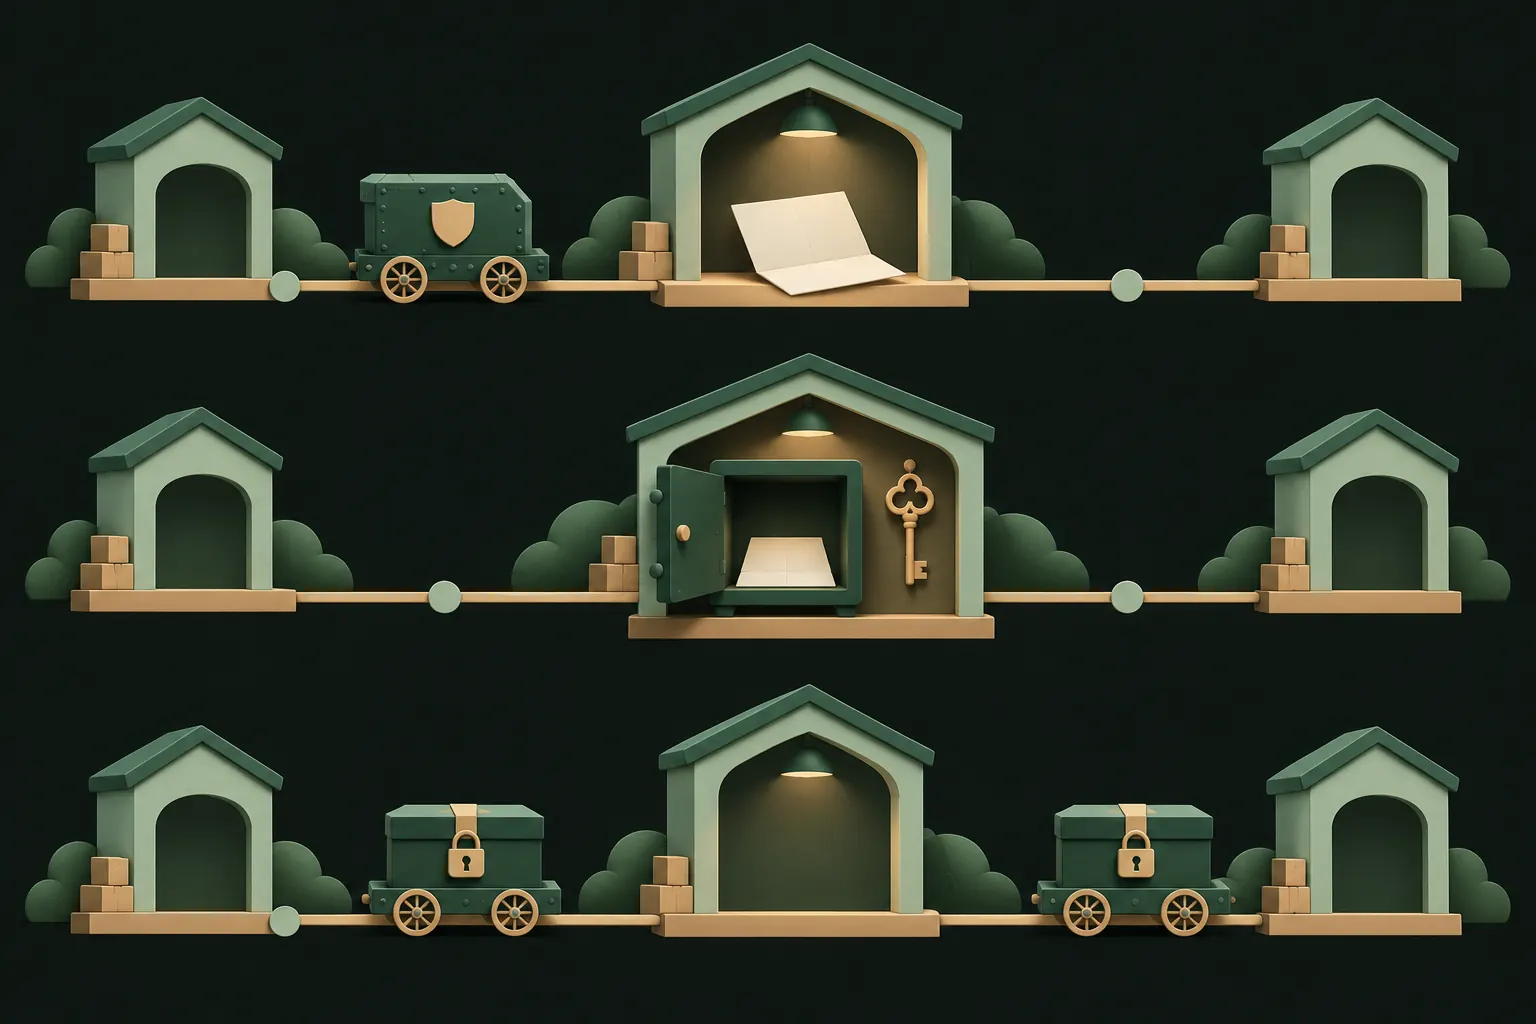
सोचिए कि आप एक बंद डिब्बे में चिट्ठी भेज रहे हैं। आप उसे बंद करते हैं, और चाबी सिर्फ़ पाने वाले के पास है। डाक सेवा डिब्बा ले जा सकती है, उसे तौल सकती है और उस पर लिखा पता देख सकती है, लेकिन खोल नहीं सकती। अगर छँटाई दफ़्तर में किसी को उत्सुकता हो, या कोई चोर डिपो में घुस जाए, तो उन्हें एक बंद डिब्बा मिलता है।
यही एंड-टू-एंड एन्क्रिप्शन है:
- सिरे आपका डिवाइस और पाने वाले का डिवाइस हैं (या आपके दूसरे डिवाइस)।
- बीच में बाकी सब कुछ है: ऐप के सर्वर, क्लाउड, नेटवर्क।
- कुंजी सिर्फ़ सिरों पर मौजूद है।
इस गाइड में बाकी सब इसी एक विचार का विस्तार है।
ट्रांज़िट में, स्टोरेज में, एंड-टू-एंड
सेवाओं को “एन्क्रिप्टेड” शब्द बहुत पसंद है। इसके तीन बिल्कुल अलग मतलब हो सकते हैं:
- ट्रांज़िट में एन्क्रिप्टेड। आपके फ़ोन और सर्वर के बीच का कनेक्शन एन्क्रिप्टेड है (आपके ब्राउज़र में ताले का निशान यही है)। वाई-फ़ाई पर कोई इसे नहीं पढ़ सकता, लेकिन सर्वर को आपका डेटा पढ़ने लायक रूप में मिलता है।
- स्टोरेज में एन्क्रिप्टेड। सर्वर आपका डेटा अपनी डिस्क पर एन्क्रिप्ट करके रखता है, लेकिन कुंजियाँ कंपनी के पास होती हैं। इससे चोरी हुई हार्ड ड्राइव रुकती है, लेकिन ख़ुद कंपनी, कोई बेईमान कर्मचारी, कुंजियों तक पहुँच वाला हैकर या क़ानूनी माँग नहीं।
- एंड-टू-एंड एन्क्रिप्टेड। आपके डिवाइस से निकलने से पहले एन्क्रिप्टेड, ऐसी कुंजियों से जो कंपनी के पास नहीं हैं। सर्वर को हमेशा सिर्फ़ साइफ़रटेक्स्ट दिखता है।
ज़्यादातर क्लाउड सेवाएँ पहले दो वाली हैं। सिर्फ़ तीसरे का मतलब है कि कंपनी देख नहीं सकती, न कि देखेगी नहीं।
iPhone पर आप इसे पहले से कहाँ इस्तेमाल करते हैं
Apple इसे विस्तार से डॉक्यूमेंट करता है। कुछ मुख्य बातें:
- iMessage और FaceTime एंड-टू-एंड एन्क्रिप्टेड हैं। Apple कहता है कि वह इनमें से किसी का कॉन्टेंट डिक्रिप्ट नहीं कर सकता।
- पासवर्ड और Keychain, सेहत, iCloud में संदेश और दर्जन भर दूसरी श्रेणियाँ iCloud में डिफ़ॉल्ट रूप से एंड-टू-एंड एन्क्रिप्टेड हैं, जिसे Apple मानक डेटा सुरक्षा कहता है।
- iCloud तस्वीरें, iCloud बैकअप, iCloud Drive और नोट्स डिफ़ॉल्ट रूप से एंड-टू-एंड एन्क्रिप्टेड नहीं हैं: Apple कुंजियाँ रखता है ताकि आपका खाता रिकवर करने में मदद कर सके। ये तभी एंड-टू-एंड एन्क्रिप्टेड होते हैं जब आप एडवांस डेटा सुरक्षा चालू करें।
- एडवांस डेटा सुरक्षा के साथ भी, iCloud मेल, संपर्क और कैलेंडर एंड-टू-एंड एन्क्रिप्टेड नहीं हैं, और कुछ मेटाडेटा (जैसे फ़ाइल के प्रकार, तारीख़ें, साइज़ और फ़ोटो के चेकसम) Apple के पास रखी कुंजियों से ही सुरक्षित रहता है।
एक पेच: iCloud में संदेश एंड-टू-एंड एन्क्रिप्टेड है, लेकिन अगर iCloud बैकअप चालू है और एडवांस डेटा सुरक्षा नहीं, तो कुंजी आपके बैकअप में शामिल होती है, जिस तक Apple पहुँच सकता है। पूरी सूची Apple के iCloud डेटा सुरक्षा ओवरव्यू में है। फ़ोटो वाला पहलू हम ख़ास तौर पर क्या iCloud तस्वीरें एंड-टू-एंड एन्क्रिप्टेड है? में देखते हैं।
यह किसकी रक्षा नहीं करता
एंड-टू-एंड एन्क्रिप्शन एक काम में मज़बूत है: बीच वालों को बाहर रखना। यह इनके बारे में कुछ नहीं करता:
- ख़ुद सिरे। अगर कोई आपका फ़ोन, या पाने वाले का फ़ोन अनलॉक कर ले, तो उसे सब कुछ पढ़ने लायक रूप में दिखता है। डिवाइस पर मौजूद मैलवेयर को भी दिखता है।
- मेटाडेटा। आपने किससे बात की, कब, कितनी बार, फ़ाइलें कितनी बड़ी थीं। सेवा के हिसाब से, यह अक्सर प्रोवाइडर को दिखता है, भले ही कॉन्टेंट न दिखे।
- स्क्रीनशॉट और फ़ॉरवर्डिंग। एक बार पाने वाला फ़ोटो देख ले, तो वह उसका स्क्रीनशॉट ले सकता है, सेव कर सकता है या किसी को दिखा सकता है। कोई एन्क्रिप्शन उसे वह भुला नहीं सकता।
- बैकअप। कोई चैट ऐप एंड-टू-एंड एन्क्रिप्टेड हो सकता है, जबकि उसके बैकअप नहीं। उदाहरण के लिए, WhatsApp बैकअप सिर्फ़ तब एंड-टू-एंड एन्क्रिप्टेड होते हैं जब आप ऐप में End-to-end Encrypted Backup चालू करें।
- कमज़ोर रिकवरी। अगर भूला हुआ पासवर्ड ईमेल से रीसेट हो सकता है, तो किसी न किसी के पास कुंजी रीस्टोर करने की क्षमता होनी चाहिए, यानी वह सिर्फ़ सिरों पर नहीं है।
रखी गई फ़ोटो बनाम शेयर की गई फ़ोटो के लिए E2E
फ़ोटो पर यही विचार दो अलग तरीकों से लागू होता है।
जो फ़ोटो आप रखते हैं। यहाँ दोनों “सिरे” आप ही हैं: फ़ोटो लेने वाला फ़ोन, और आपके दूसरे डिवाइस। एंड-टू-एंड एन्क्रिप्ट करने का मतलब है कि फ़ोटो किसी भी क्लाउड में जाने से पहले आपके iPhone पर एन्क्रिप्ट होती है, और कुंजी सिर्फ़ आपके डिवाइस के पास होती है। बैकअप प्रोवाइडर साइफ़रटेक्स्ट रखता है।
जो फ़ोटो आप शेयर करते हैं। अब दूसरा सिरा कोई और है, और कुंजी को सर्वर के देखे बिना उस तक पहुँचना है। आम तरीके हैं: पाने वाले के खाते या डिवाइस से जुड़ी कुंजी (जैसे iMessage में), या कोई राज़ जो आप अलग से भेजते हैं, जैसे कोई फ़्रेज़ या ऐसा लिंक जिसका कुंजी वाला हिस्सा कभी सर्वर तक नहीं पहुँचता।
शेयरिंग एक ऐसी सीमा भी लाती है जिसे एन्क्रिप्शन हल नहीं कर सकता: एक बार सामने वाला फ़ोटो देख ले, तो उसकी रक्षा उसी के हाथ में है।
तीन आम ग़लतफ़हमियाँ
“एंड-टू-एंड मतलब गुमनाम।” ऐसा नहीं है। सेवा आमतौर पर आपका खाता, फ़ोन नंबर या ईमेल, और आप किसके संपर्क में हैं, यह जानती है। बस वह कॉन्टेंट नहीं पढ़ सकती।
“एंड-टू-एंड मतलब हैकर्स से सुरक्षित।” इसका मतलब है उन हैकर्स से सुरक्षित जो सर्वर में सेंध लगाते हैं। जो आपके फ़ोन में घुस जाए, या आपसे धोखे से मैलवेयर इंस्टॉल करवा ले, वह एक सिरे पर है और सब कुछ देखता है।
“अगर यह एंड-टू-एंड है, तो मैं इसे खो नहीं सकता।” अगर कुछ है, तो उल्टा। क्योंकि कंपनी आपका डेटा डिक्रिप्ट नहीं कर सकती, वह उसे आपके लिए रिकवर भी नहीं कर सकती। अपना पासवर्ड, रिकवरी कुंजी या रिकवरी फ़्रेज़ सुरक्षित रखना आपका काम बन जाता है।
कैसे पहचानें कि कोई सेवा सच में एंड-टू-एंड है
मार्केटिंग पेज इन शब्दों को धुंधला कर देते हैं, इसलिए ये बातें जाँचें:
- कुंजियाँ किसके पास हैं? ऐसा सुरक्षा पेज या व्हाइटपेपर ढूँढें जो कहे कि कुंजियाँ आपके डिवाइस पर बनती हैं और कभी कंपनी को नहीं भेजी जातीं। हमारा अपना सुरक्षा पेज पर है।
- पासवर्ड भूलने पर क्या होता है? अगर कंपनी ईमेल से रीसेट करके आपका डेटा रीस्टोर कर सकती है, तो वह उसे पढ़ भी सकती है। असली E2E सेवाएँ या तो आपकी मदद नहीं कर सकतीं, या पहले से आपको रिकवरी फ़्रेज़ या कुंजी देती हैं।
- कौन-सा डेटा कवर है? मैसेज, पर बैकअप नहीं? फ़ाइलें, पर फ़ाइलों के नाम नहीं? अच्छी सेवा ठीक-ठीक बताती है कि क्या एंड-टू-एंड है और क्या नहीं, जैसे Apple की टेबल करती है।
- क्या एन्क्रिप्शन का नाम बताया गया है? “मिलिट्री-ग्रेड” कोई एल्गोरिदम नहीं है। AES-256-GCM, Signal प्रोटोकॉल, प्रकाशित की डेरिवेशन: ये हैं।
- क्या इसकी जाँच हुई है? ओपन-सोर्स कोड, प्रकाशित सुरक्षा मॉडल या स्वतंत्र ऑडिट, ये सब आपको कंपनी की ज़ुबान के अलावा कुछ देते हैं।
इससे जुड़े विचार के लिए, कि प्रोवाइडर को आपके डेटा के बारे में कुछ भी पता न हो, देखें ज़ीरो-नॉलेज एन्क्रिप्शन क्या है।
सवाल
क्या iMessage एंड-टू-एंड एन्क्रिप्टेड है?
हाँ, Apple डिवाइस के बीच मैसेज और अटैचमेंट एंड-टू-एंड एन्क्रिप्टेड हैं। लेकिन अगर iCloud बैकअप चालू है और एडवांस डेटा सुरक्षा नहीं, तो iCloud में संदेश की कुंजी आपके बैकअप में रखी जाती है, जिस तक Apple पहुँच सकता है।
क्या WhatsApp बैकअप एंड-टू-एंड एन्क्रिप्टेड होते हैं?
सिर्फ़ तब जब आप इसे चालू करें: WhatsApp में Settings, Chats, Chat Backup, End-to-end Encrypted Backup। इसके बाद आप बैकअप को पासवर्ड या 64 अंकों की कुंजी से सुरक्षित करते हैं।
क्या पुलिस एंड-टू-एंड एन्क्रिप्टेड मैसेज पढ़ सकती है?
सेवा से माँगकर नहीं, क्योंकि उसके पास कुंजियाँ नहीं होतीं। वे अनलॉक डिवाइस पर, या ऐसे बैकअप में मैसेज पढ़ सकते हैं जो एंड-टू-एंड एन्क्रिप्टेड नहीं है।
क्या एंड-टू-एंड एन्क्रिप्शन यह छिपाता है कि मैं किससे बात करता हूँ?
आमतौर पर नहीं। कॉन्टेंट सुरक्षित रहता है, लेकिन मेटाडेटा, जैसे आपने किससे, कब और कितनी बार संपर्क किया, सेवा के हिसाब से अक्सर सुरक्षित नहीं होता।
अपने iPhone पर सब निजी रखें
न खाता। न एनालिटिक्स। आपके iPhone पर एन्क्रिप्टेड।


