
Crittografia end-to-end (E2E) significa che i tuoi dati vengono crittografati sul tuo dispositivo e possono essere decrittografati solo sul dispositivo della persona a cui li invii, o sui tuoi dispositivi. L’azienda in mezzo li conserva e li trasporta ma non può leggerli, perché non ha mai la chiave. Protegge ciò che invii e conservi; non protegge un telefono già sbloccato, non nasconde con chi parli e non controlla cosa fa l’altra persona con ciò che riceve.
L’idea in un’immagine
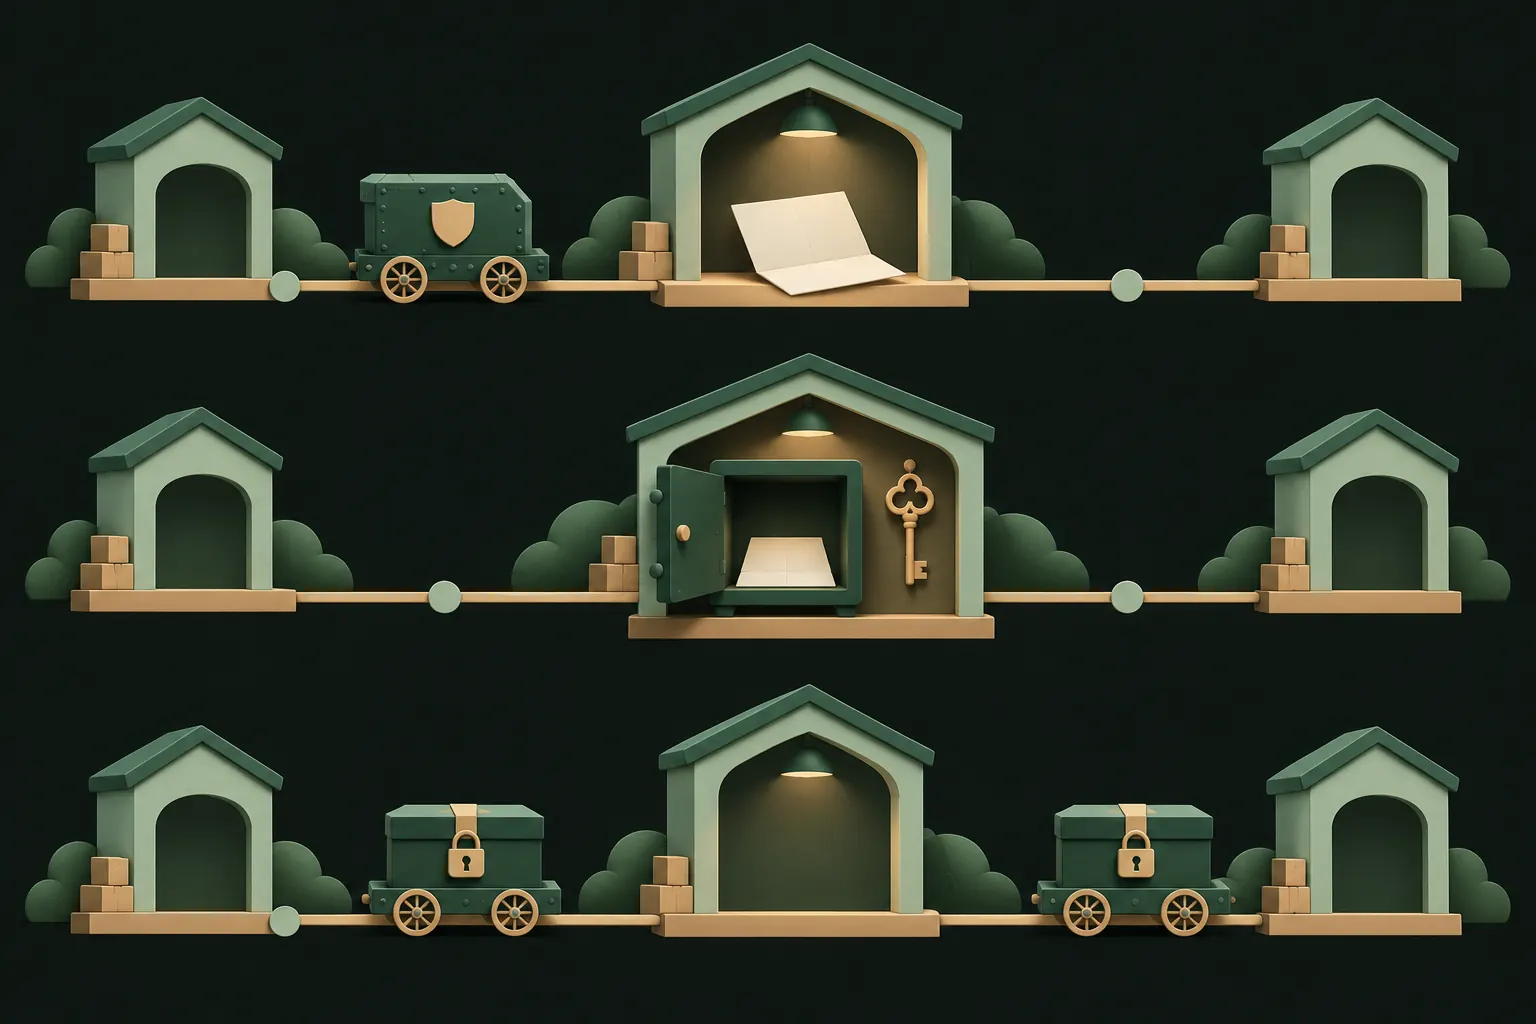
Immagina di spedire una lettera in una scatola chiusa a chiave. La chiudi tu, e solo il destinatario ha la chiave. Le poste possono trasportare la scatola, pesarla e leggere l’indirizzo, ma non aprirla. Se qualcuno al centro di smistamento è curioso, o un ladro entra nel magazzino, si ritrova con una scatola chiusa.
Questa è la crittografia end-to-end:
- Le estremità sono il tuo dispositivo e quello del destinatario (o i tuoi altri dispositivi).
- Il mezzo è tutto il resto: i server dell’app, il cloud, la rete.
- La chiave esiste solo alle estremità.
Tutto il resto di questa guida è un approfondimento di quest’unica idea.
In transito, a riposo, end-to-end
I servizi adorano la parola “crittografato”. Può significare tre cose molto diverse:
- Crittografato in transito. La connessione tra il telefono e il server è crittografata (è il lucchetto nel browser). Nessuno sulla rete Wi-Fi può leggerla, ma il server riceve i tuoi dati in forma leggibile.
- Crittografato a riposo. Il server conserva i dati crittografati sui propri dischi, ma le chiavi le ha l’azienda. Questo ferma il furto di un disco rigido, non l’azienda stessa, un dipendente infedele, un hacker con accesso alle chiavi o una richiesta delle autorità.
- Crittografato end-to-end. Crittografato prima di lasciare il dispositivo, con chiavi che l’azienda non ha. Il server vede sempre e solo testo cifrato.
La maggior parte dei servizi cloud si ferma ai primi due. Solo il terzo significa che l’azienda non può guardare, e non semplicemente che non vuole.
Dove la usi già su iPhone
Apple lo documenta nel dettaglio. Alcuni punti salienti:
- iMessage e FaceTime sono crittografati end-to-end. Apple dice di non poter decrittografare il contenuto di nessuno dei due.
- Password e portachiavi, Salute, Messaggi su iCloud e una decina di altre categorie sono crittografati end-to-end di default su iCloud, con quella che Apple chiama protezione dei dati standard.
- Foto di iCloud, il backup di iCloud, iCloud Drive e Note non sono crittografati end-to-end di default: Apple tiene le chiavi per poterti aiutare a recuperare l’account. Diventano crittografati end-to-end solo se attivi la Protezione avanzata dei dati.
- Anche con la Protezione avanzata dei dati, iCloud Mail, Contatti e Calendari non sono crittografati end-to-end, e alcuni metadati (come tipo di file, date, dimensioni e checksum delle foto) restano protetti con chiavi in mano ad Apple.
Un’insidia: Messaggi su iCloud è crittografato end-to-end, ma se il backup di iCloud è attivo e la Protezione avanzata dei dati no, la chiave è inclusa nel backup, a cui Apple può accedere. L’elenco completo è nella panoramica di Apple sulla sicurezza dei dati di iCloud. Esaminiamo nello specifico il lato foto in Foto di iCloud è crittografato end-to-end?
Cosa non protegge
La crittografia end-to-end è fortissima in una cosa: tenere fuori il mezzo. Non può nulla contro:
- Le estremità stesse. Se qualcuno sblocca il tuo telefono, o quello del destinatario, vede tutto in chiaro. Lo vede anche un malware sul dispositivo.
- I metadati. Con chi hai parlato, quando, quanto spesso, quanto erano grandi i file. A seconda del servizio, spesso il fornitore li vede anche quando non vede il contenuto.
- Screenshot e inoltri. Una volta che il destinatario può vedere una foto, può farne uno screenshot, salvarla o mostrarla a qualcuno. Nessuna crittografia può fargliela dimenticare.
- I backup. Un’app di chat può essere crittografata end-to-end mentre i suoi backup no. I backup di WhatsApp, per esempio, sono crittografati end-to-end solo se attivi il Backup crittografato end-to-end nell’app.
- Un recupero debole. Se una password dimenticata si può reimpostare via email, qualcuno deve poter ripristinare la chiave, quindi la chiave non sta solo alle estremità.
E2E per le foto che conservi e per quelle che condividi
La stessa idea si applica in due modi diversi alle foto.
Le foto che conservi. Qui entrambe le “estremità” sei tu: il telefono che ha scattato la foto e i tuoi altri dispositivi. Crittografare end-to-end significa che la foto viene crittografata sull’iPhone prima di arrivare in qualsiasi cloud, e solo i tuoi dispositivi hanno la chiave. Chi conserva il backup conserva testo cifrato.
Le foto che condividi. Ora l’altra estremità è un’altra persona, e la chiave deve raggiungerla senza che il server la veda. Gli approcci abituali sono una chiave legata all’account o al dispositivo del destinatario (come in iMessage), oppure un segreto che passi separatamente, come una frase o un link la cui parte con la chiave non arriva mai al server.
La condivisione introduce anche un limite che la crittografia non può risolvere: una volta che l’altra persona può vedere la foto, proteggerla dipende da lei.
Tre equivoci comuni
“End-to-end significa anonimo.” No. Il servizio di solito conosce il tuo account, il tuo numero di telefono o la tua email, e sa con chi sei in contatto. Semplicemente non può leggere il contenuto.
“End-to-end significa al sicuro dagli hacker.” Significa al sicuro dagli hacker che entrano nel server. Chi entra nel tuo telefono, o ti convince a installare un malware, si trova a un’estremità e vede tutto.
“Se è end-to-end, non posso perderlo.” Semmai è il contrario. Siccome l’azienda non può decrittografare i tuoi dati, non può nemmeno recuperarli per te. Custodire la password, la chiave di recupero o la frase di recupero diventa compito tuo.
Come capire se un servizio è davvero end-to-end
Le pagine di marketing confondono i termini, quindi verifica questi punti:
- Chi ha le chiavi? Cerca una pagina sulla sicurezza o un whitepaper che dica che le chiavi vengono create sul tuo dispositivo e mai inviate all’azienda. La nostra è nella pagina sulla sicurezza.
- Cosa succede se dimentichi la password? Se l’azienda può ripristinare i tuoi dati con una reimpostazione via email, può leggerli. I servizi davvero E2E o non possono aiutarti o ti danno in anticipo una frase o una chiave di recupero.
- Quali dati sono coperti? I messaggi ma non i backup? I file ma non i nomi dei file? Un buon servizio elenca con precisione cosa è end-to-end e cosa no, come fa la tabella di Apple.
- La crittografia ha un nome? “Livello militare” non è un algoritmo. AES-256-GCM, il protocollo Signal, una derivazione della chiave documentata: questi lo sono.
- È stata esaminata? Codice open source, modelli di sicurezza pubblicati o audit indipendenti ti danno qualcosa in più della parola dell’azienda.
Per l’idea collegata di un fornitore che non sa nulla dei tuoi dati, vedi la crittografia zero-knowledge spiegata.
Domande
iMessage è crittografato end-to-end?
Sì, i messaggi e gli allegati tra dispositivi Apple lo sono. Ma con il backup di iCloud attivo e senza la Protezione avanzata dei dati, la chiave di Messaggi su iCloud è conservata nel backup, a cui Apple può accedere.
I backup di WhatsApp sono crittografati end-to-end?
Solo se lo attivi: in WhatsApp, Impostazioni, Chat, Backup delle chat, Backup crittografato end-to-end. A quel punto proteggi il backup con una password o una chiave di 64 cifre.
La polizia può leggere i messaggi crittografati end-to-end?
Non chiedendoli al servizio, che non ha le chiavi. Può leggere i messaggi su un dispositivo sbloccato, o in un backup che non è crittografato end-to-end.
La crittografia end-to-end nasconde con chi parlo?
Di solito no. Il contenuto è protetto, ma i metadati, come chi hai contattato, quando e quanto spesso, spesso non lo sono, a seconda del servizio.
Tieni tutto privato sul tuo iPhone
Nessun account. Nessuna analisi. Crittografato sul tuo iPhone.


