
Crittografia zero-knowledge (letteralmente “a conoscenza zero”) significa che l’azienda che conserva i tuoi dati non ha mai la chiave per leggerli. I tuoi file vengono crittografati sul dispositivo con una chiave ricavata da qualcosa che conosci solo tu, quindi il fornitore, il suo personale, un hacker che lo viola o chiunque gli invii un ordine del tribunale ottengono sempre e solo dati illeggibili. Il prezzo è semplice: se perdi la password e la chiave di recupero, nessuno può farti rientrare.
L’unica domanda: chi può decrittografare?
Quasi ogni servizio oggi dice “i tuoi dati sono crittografati”. Quella frase è quasi sempre vera e quasi sempre fuori tema. La domanda che conta è: chi ha la chiave?
- Se la chiave ce l’ha l’azienda, può leggere i tuoi dati quando vuole o quando è obbligata, e lo può fare anche chiunque entri nei suoi sistemi.
- Se la chiave ce l’hai solo tu, l’azienda conserva dati che non può leggere.
“Zero-knowledge” è un nome commerciale per il secondo caso. Non è uno standard formale, quindi il termine da solo non prova nulla. Conta se il progetto tiene davvero la chiave lontana dal fornitore.
Zero-knowledge, end-to-end e crittografia a riposo
Questi tre termini vengono confusi di continuo.
- Crittografia a riposo (e in transito). I dati sono crittografati sui dischi dell’azienda e durante il tragitto. Utile contro i dischi rubati e le intercettazioni di rete, ma le chiavi le ha l’azienda. È ciò che la maggior parte dei servizi cloud fa di default.
- Crittografia end-to-end. I dati vengono crittografati sul tuo dispositivo e decrittografati solo sui dispositivi dei destinatari previsti, che possono essere solo i tuoi. I server in mezzo trasportano testo cifrato. Le app di messaggistica e la Protezione avanzata dei dati di Apple usano questo termine. Approfondisci in la crittografia end-to-end spiegata.
- Zero-knowledge. Usato soprattutto dalle aziende di archiviazione e di gestori di password per dire la stessa cosa dal punto di vista del fornitore: non sappiamo nulla dei tuoi contenuti perché non abbiamo mai la tua chiave.
In pratica, “archiviazione crittografata end-to-end” e “archiviazione zero-knowledge” descrivono la stessa idea. Apple, per esempio, descrive la Protezione avanzata dei dati come crittografia end-to-end, e la sua panoramica sulla sicurezza dei dati di iCloud elenca quali categorie copre. Non usa il termine “zero-knowledge”. Con la protezione dei dati standard, quella predefinita, Apple tiene le chiavi della maggior parte dei dati di iCloud per poterti aiutare a recuperarli.
Come una chiave può nascere da qualcosa che conosci solo tu
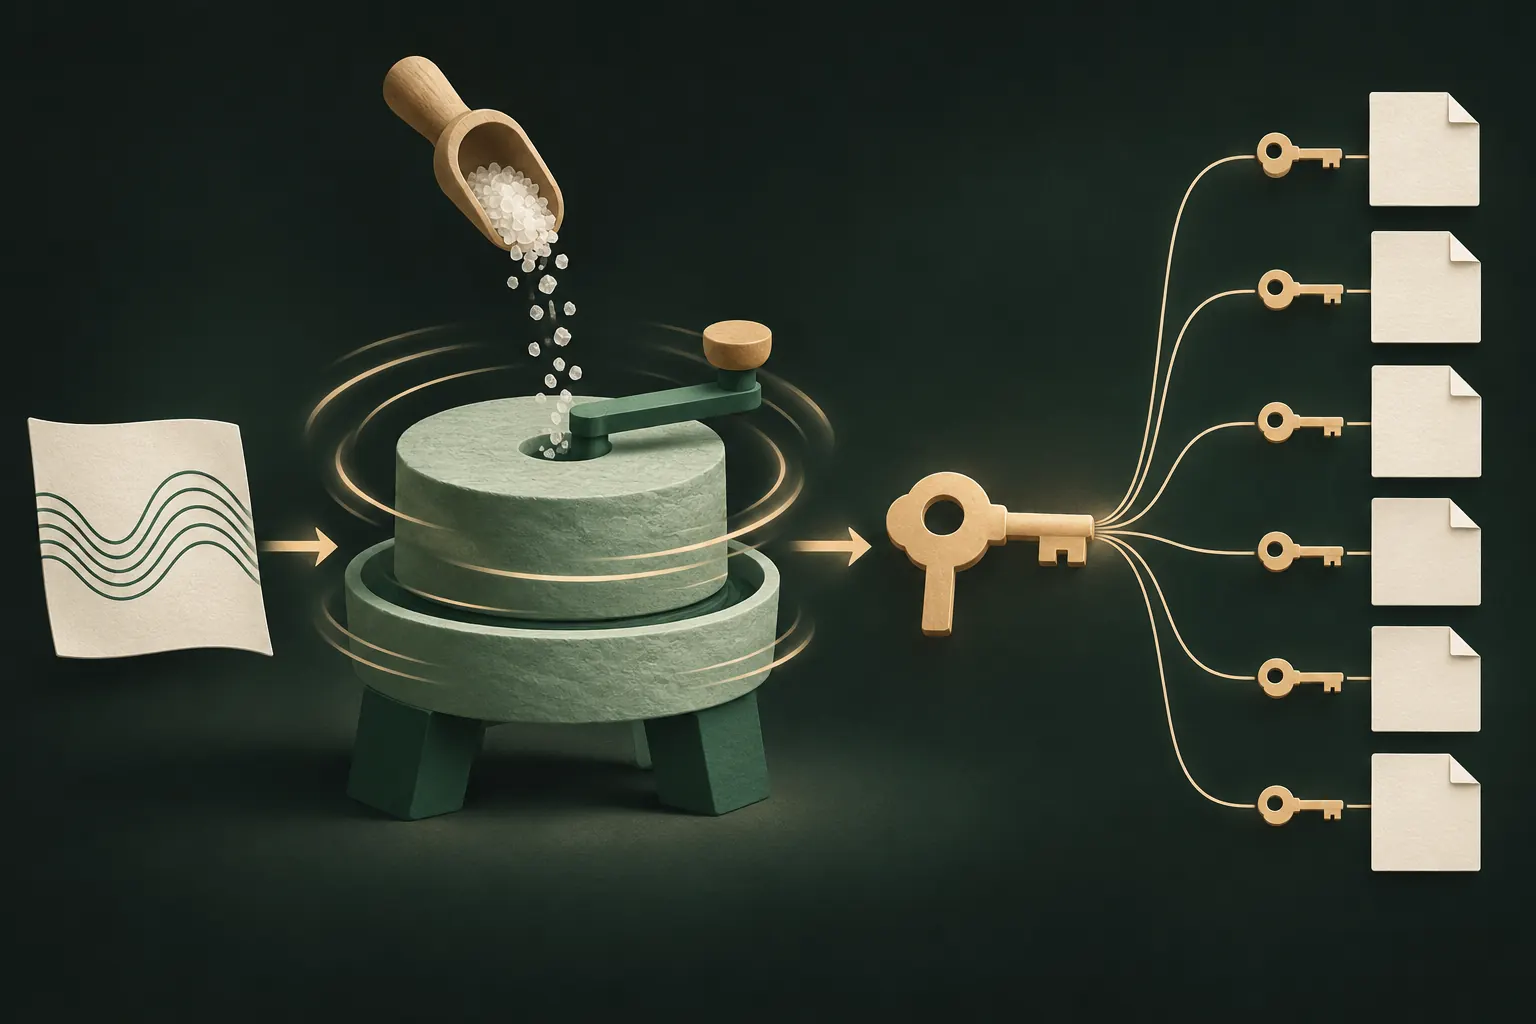
Se l’azienda non vede mai la tua chiave, da dove arriva? Di solito dal tuo segreto, con un processo come questo:
- Inserisci una password, una passphrase o una sequenza sul tuo dispositivo.
- Una funzione di derivazione della chiave lenta (come PBKDF2 o Argon2) la trasforma in una chiave lunga. Esegue molti cicli di proposito, così ogni tentativo costa tempo a chi attacca.
- Un salt casuale rende il risultato unico per te.
- Quella chiave sblocca una chiave principale, che crittografa i tuoi file, spesso con una chiave separata per ogni file. La crittografia di solito usa un cifrario come AES-256.
- Al server non viene inviato nulla della password che gli permetta di ricostruire la chiave. Al massimo il server conserva dati crittografati.
Alcuni servizi ti danno anche una chiave o una frase di recupero durante la configurazione. È un secondo modo per creare la chiave, custodito da te, non da loro.
Come verificare un’affermazione zero-knowledge
Non puoi esaminare il codice da solo, ma puoi fare domande che smascherano un’affermazione debole:
- “Potete reimpostare la mia password?” Se sì, con i file intatti, hanno un modo per arrivare alla tua chiave. Non è zero-knowledge.
- “Posso vedere i miei file sul vostro sito?” Se il sito li decrittografa per te dopo un normale accesso, chiedi dove avviene. Se fatto bene, avviene nel tuo browser con la tua password; se fatto male, sul loro server.
- “Cosa succede se dimentico la password e perdo la chiave di recupero?” La risposta onesta di un servizio zero-knowledge è: i tuoi dati sono persi.
- C’è un documento sulla sicurezza pubblicato? I progetti seri sono spiegati nel dettaglio: derivazione della chiave, cifrari, cosa conserva il server.
- Quali metadati restano visibili? Anche con contenuti zero-knowledge, un fornitore spesso vede dimensioni e numero dei file, marche temporali, l’email del tuo account e il tuo indirizzo IP.
Il prezzo: nessuno può reimpostarla
Lo zero-knowledge capovolge il modello di assistenza abituale. Con un servizio normale, dimenticare la password è un fastidio: clicchi un link in un’email. Con lo zero-knowledge può essere definitivo.
Non è un difetto di progetto; è la definizione stessa. Qualsiasi via di reimpostazione che non richieda il tuo segreto è una via che potrebbe usare qualcun altro: un addetto dell’assistenza, un malintenzionato che si impadronisce della tua email o un’autorità con un ordine del tribunale.
Per conviverci in sicurezza:
- Annota la chiave o la frase di recupero e tienila lontana dal dispositivo, su carta o in un gestore di password di cui ti fidi.
- Provala una volta finché ricordi ancora la password.
- Non conservarla nello stesso posto dei dati che protegge, come uno screenshot nella libreria foto.
La nostra guida alle frasi di recupero approfondisce l’argomento.
Dove lo zero-knowledge non aiuta
Protegge i dati dal lato del fornitore. Non protegge:
- Un dispositivo sbloccato. Sul tuo telefono i dati sono decrittografati per te, e quindi per chiunque lo tenga in mano.
- Una password debole. Se il tuo segreto è “123456”, una derivazione della chiave lenta rimanda soltanto l’inevitabile.
- Malware o un’app compromessa. Il codice in esecuzione sul tuo dispositivo vede ciò che vedi tu.
Richieste legali e violazioni
Un fornitore zero-knowledge deve comunque rispondere alle richieste delle autorità. Ciò che può consegnare è ciò che ha: file crittografati, più i dati dell’account e i registri che conserva. Il contenuto resta illeggibile senza la tua chiave.
Lo stesso vale per le violazioni. Un database rubato di cassaforti zero-knowledge è un mucchio di testo cifrato. L’unica speranza di chi attacca è indovinare le password deboli una per una, rallentato dalla derivazione della chiave. Ecco perché la robustezza del tuo segreto conta ancora.
Nessun account: il passo successivo
Lo zero-knowledge toglie al fornitore l’accesso ai tuoi contenuti. Non toglie il fornitore: c’è ancora un account, un’email, registri di accesso e un server che sa che esisti.
Il passo successivo è non avere affatto quel rapporto. Se un’app tiene i dati sul tuo dispositivo, ricava le chiavi dal tuo segreto e fa il backup (se lo scegli) su uno spazio che possiedi già, non c’è alcun account aziendale da violare, da citare in giudizio o da reimpostare.
Il compromesso è lo stesso di qualsiasi servizio zero-knowledge, solo più rigido: se perdi sia la sequenza sia la frase di recupero, nessuno può aprire i file.
In breve
- “Crittografato” non è la domanda. “Chi ha la chiave?” lo è.
- Zero-knowledge e archiviazione crittografata end-to-end significano che il fornitore non ha mai la tua chiave.
- Se un’azienda può reimpostare la tua password con i dati intatti, non è zero-knowledge.
- Custodisci la chiave di recupero; nessun altro può aiutarti.
- Meno parti in gioco è ancora meglio: nessun account significa niente da violare, fin dall’inizio.
Domande
iCloud è zero-knowledge?
Non di default. Con la protezione dei dati standard Apple tiene le chiavi della maggior parte dei dati. Con la Protezione avanzata dei dati attiva, la maggior parte delle categorie è crittografata end-to-end; Apple la chiama così, non zero-knowledge.
Zero-knowledge è la stessa cosa della crittografia end-to-end?
Si sovrappongono. End-to-end riguarda i dati che viaggiano tra persone o dispositivi; zero-knowledge riguarda il fornitore che non ha mai la tua chiave. Entrambe significano che l’azienda non può leggere i tuoi dati.
Un’azienda zero-knowledge può essere obbligata a consegnare i dati?
Può essere obbligata a consegnare ciò che ha: dati crittografati e metadati. Senza la tua chiave, non può decrittografarli.
Perché le app zero-knowledge non possono reimpostare la mia password?
Perché è la tua password a creare la chiave. Un’azienda in grado di reimpostarla dovrebbe avere una copia della chiave, e a quel punto non sarebbe zero-knowledge.
Tieni tutto privato sul tuo iPhone
Nessun account. Nessuna analisi. Crittografato sul tuo iPhone.


