
AES-256 è l’Advanced Encryption Standard con una chiave da 256 bit: un metodo pubblico e studiatissimo per rimescolare i dati in modo che solo chi ha la chiave possa rimetterli in ordine. Nessuno può violarlo indovinando la chiave. Proprio per questo il numero sulla confezione dice poco: la tua sicurezza dipende dalla modalità in cui viene usato, da dove arriva la chiave e da come l’app la gestisce.
AES-256 in un paragrafo
AES è un cifrario a blocchi. Prende 16 byte di dati e una chiave segreta e, attraverso 14 cicli di sostituzioni e rimescolamenti, li trasforma in 16 byte che sembrano casuali. Con la stessa chiave può riportarli indietro. È stato scelto dal National Institute of Standards and Technology (NIST) degli Stati Uniti con un concorso aperto e pubblicato come FIPS 197. Lo usano il tuo iPhone, la tua banca, il tuo browser e le app di messaggistica. “AES-256” significa che la chiave è lunga 256 bit; esistono anche versioni a 128 e 192 bit.
Chiavi, blocchi e perché 256 bit bastano
Una chiave da 256 bit ha 2²⁵⁶ valori possibili. Scritto per intero, è un numero di 78 cifre. Anche se ogni computer sulla Terra provasse miliardi di miliardi di chiavi al secondo per tutta l’età dell’universo, ne avrebbe coperta una frazione infinitesimale.
Per questo nessuno attacca AES-256 con la forza bruta. Quando dati crittografati vengono aperti senza permesso, è per qualcosa che sta intorno al cifrario:
- Una password facile da indovinare da cui è stata ricavata la chiave.
- Una chiave conservata in un posto raggiungibile, come un server, un file accanto ai dati o un sistema di “recupero”.
- Una modalità sbagliata o un bug che lascia trapelare schemi o permette di modificare i dati.
- Un dispositivo sbloccato, dove tutto è già decrittografato per l’utente.
Tieni a mente questo elenco. È l’argomento del resto dell’articolo.
Le modalità: perché GCM è importante
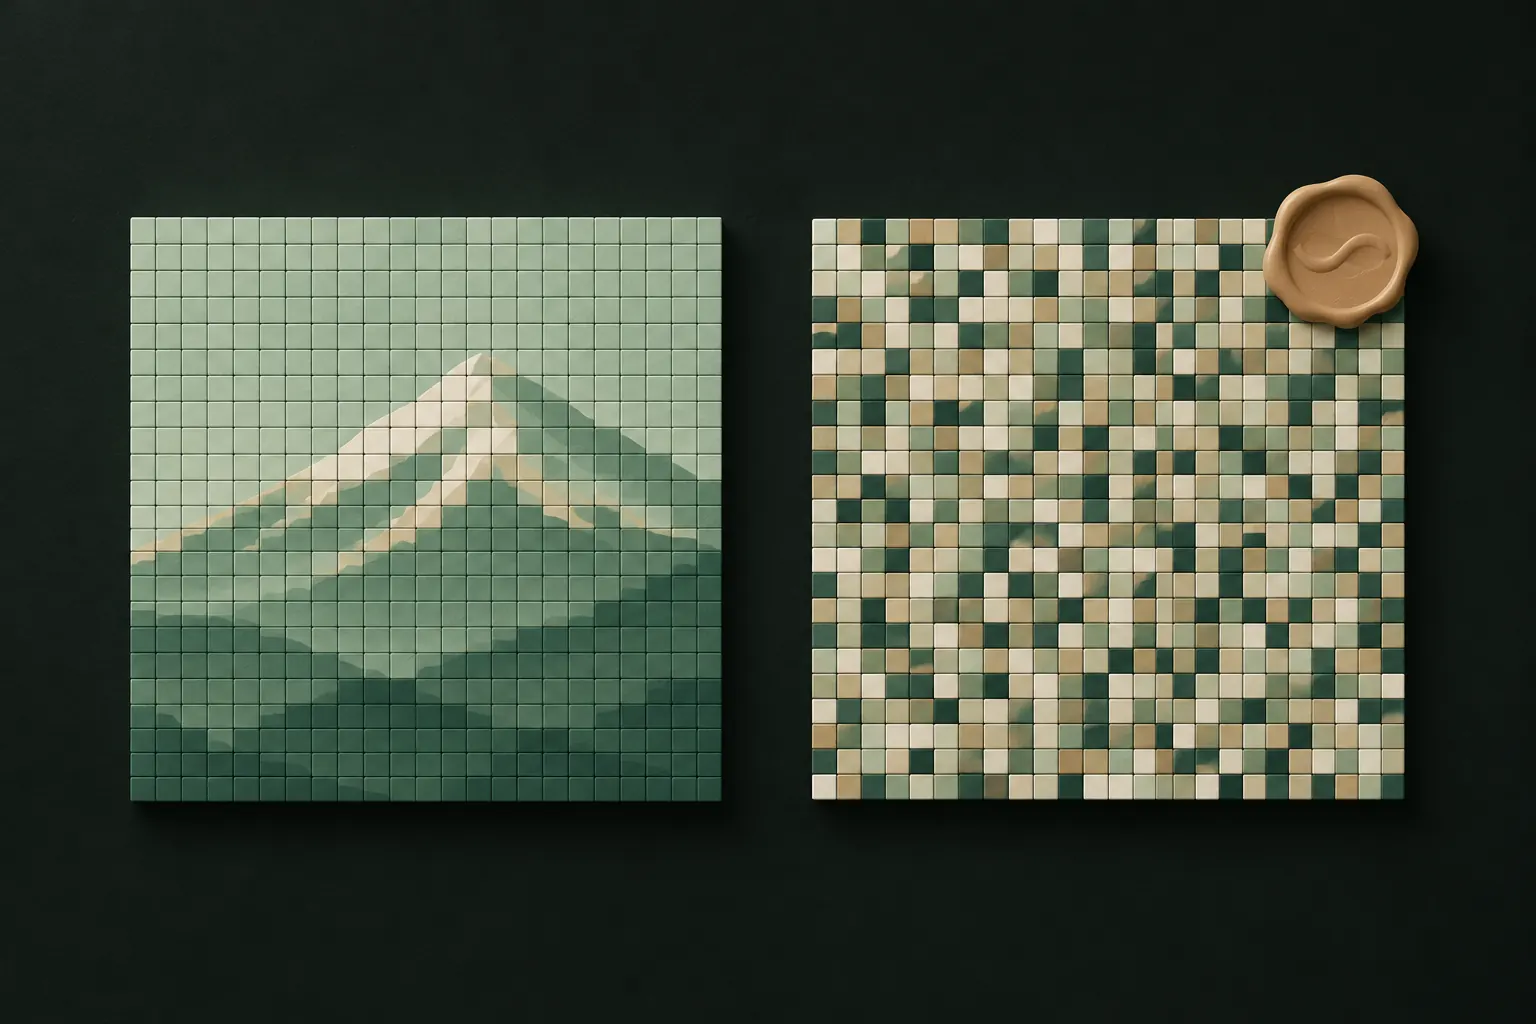
Da solo, AES gestisce un solo blocco di 16 byte. Per crittografare una foto serve una modalità che concateni molti blocchi, e la scelta conta parecchio.
- ECB, la modalità ingenua, crittografa allo stesso modo blocchi identici, quindi gli schemi presenti nei dati restano visibili. È l’esempio da manuale di cosa non fare.
- CBC e CTR nascondono gli schemi, ma da soli non rilevano le manomissioni. Qualcuno può invertire dei bit nel file crittografato senza che l’app se ne accorga.
- GCM (Galois/Counter Mode) crittografa e aggiunge un tag di autenticazione. Se cambia anche un solo bit dei dati crittografati, la decrittografia fallisce invece di restituire contenuti corrotti o manipolati. Il NIST la specifica in SP 800-38D.
GCM ha una regola rigida: non riutilizzare mai lo stesso nonce (un numero usato una sola volta) con la stessa chiave. Le buone implementazioni generano i nonce con cura o usano una chiave nuova per ogni file, così non può succedere.
Il punto debole è la chiave, non il cifrario
La maggior parte delle app non ti chiede una chiave casuale da 256 bit. Ti chiede una password, un PIN o una sequenza e la trasforma in una chiave. È in quel passaggio che di solito la sicurezza si vince o si perde.
Un buon progetto usa una funzione di derivazione della chiave come PBKDF2, scrypt o Argon2:
- È lenta di proposito. Ogni tentativo deve eseguire centinaia di migliaia di cicli di hash, quindi chi prova milioni di password paga il prezzo di ognuna. Le linee guida OWASP sulla conservazione delle password oggi suggeriscono almeno 220.000 iterazioni per PBKDF2-HMAC-SHA512 e 600.000 per PBKDF2-HMAC-SHA256.
- Usa un salt casuale, così la stessa password produce chiavi diverse per persone diverse e le tabelle precalcolate non servono.
- Non conserva né la chiave né la password. Una password sbagliata produce una chiave sbagliata, che semplicemente non riesce a decrittografare.
Un cattivo progetto salva il PIN in un file di impostazioni, tiene la chiave accanto ai dati o usa un’unica chiave fissa per tutti gli utenti. A quel punto “AES-256” è una serratura con la chiave attaccata alla porta con lo scotch.
Sii realistico anche sui segreti brevi. Un PIN di 4 cifre ha 10.000 possibilità; nemmeno una derivazione della chiave lenta può renderlo robusto contro chi ha i file crittografati e tempo a disposizione. Segreti più lunghi, salt conservati lontano dai file e limiti ai tentativi aiutano tutti.
Chiavi per file e suddivisione in blocchi
Altre due scelte di progetto distinguono le app curate dalle altre:
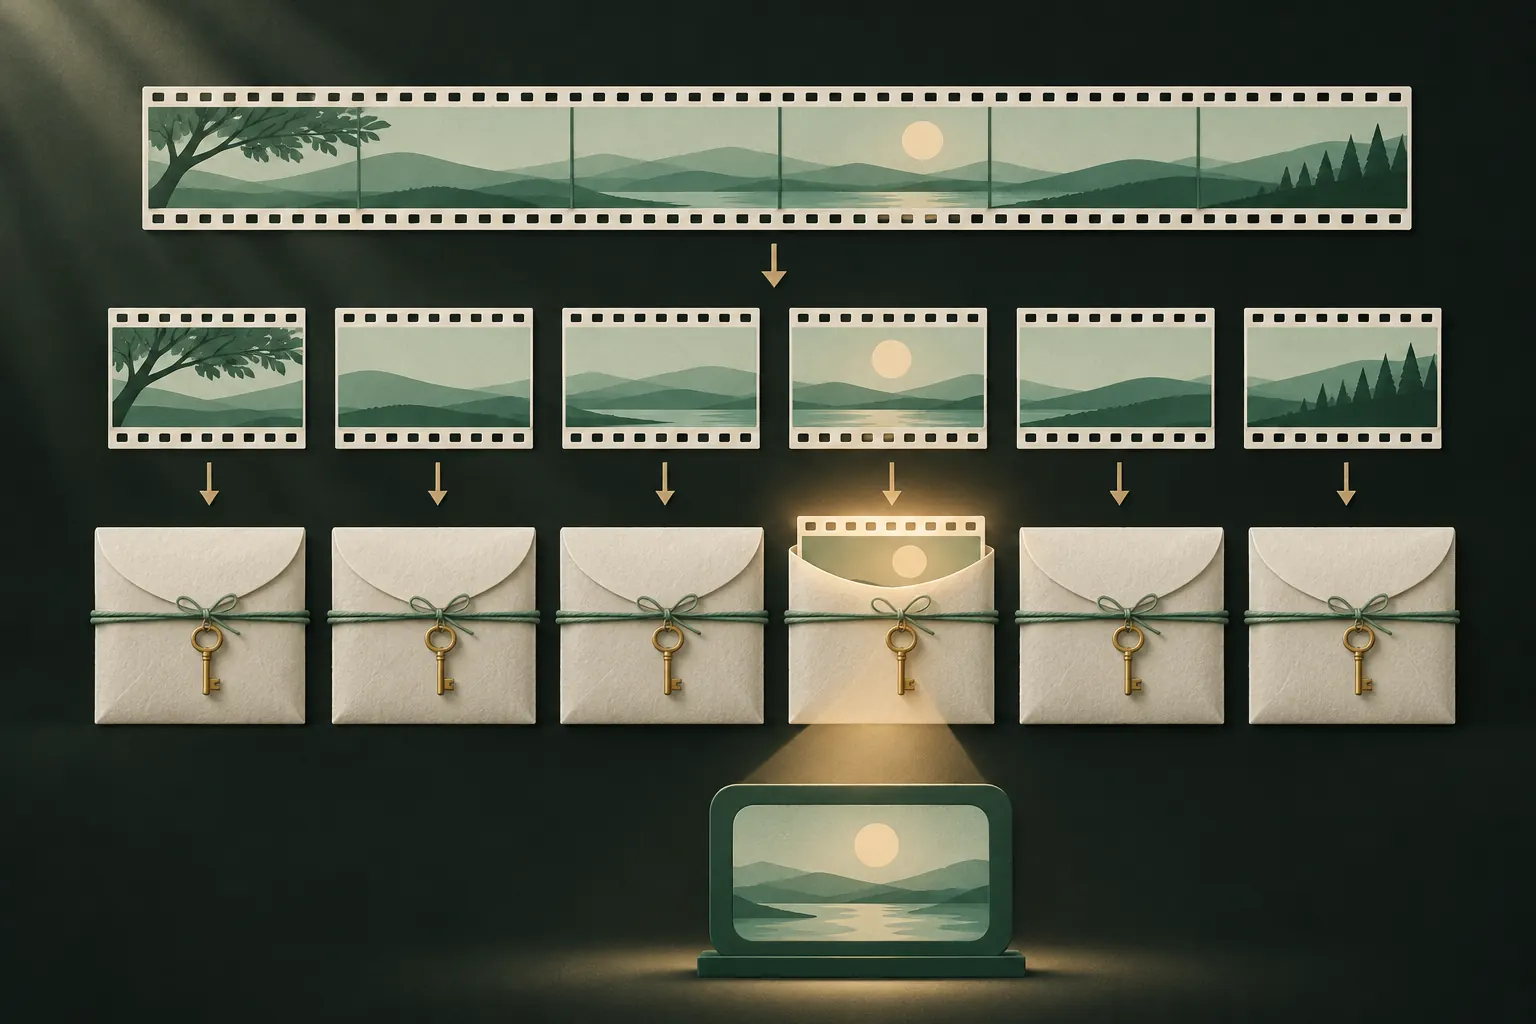
- Una chiave per ogni file. Se ogni foto ha la propria chiave, derivata da una chiave principale, una chiave esposta rivela un solo file, non tutto. Inoltre rende impossibile riutilizzare un nonce tra file diversi.
- Suddivisione in blocchi. I file grandi, come i video, vengono crittografati a blocchi, ognuno con il proprio tag di autenticazione. L’app può decrittografare solo la parte che stai guardando, in memoria, senza scrivere su disco una copia decrittografata. Per impedire che i blocchi vengano riordinati, scambiati o troncati, anche il numero del blocco e un indicatore di “fine file” dovrebbero essere autenticati.
Decifrare il marketing: “livello militare”, “livello bancario”
Queste espressioni di solito significano “usiamo AES-256”. Va bene, ma è il minimo, non un elemento distintivo, e tralascia tutto ciò che conta. Quando un’app parla di “crittografia di livello militare”, chiedi:
- Quale modalità? GCM o un’altra modalità autenticata?
- Da dove arriva la chiave? Dal tuo segreto, tramite una funzione di derivazione lenta? O da qualcosa che detiene l’azienda?
- L’azienda può reimpostare la tua password? Se sì, l’azienda (o qualcun altro) può arrivare alla tua chiave.
- Ogni file è crittografato, comprese miniature e video, o solo alcuni?
- È documentato? Un modello di sicurezza pubblicato vale più di qualsiasi aggettivo.
Un’app che non sa rispondere con chiarezza non si è guadagnata l’etichetta. La nostra guida su quanto sono sicure le app cassaforte per foto usa le stesse domande.
Un esempio concreto: Private Vault
Ecco come un’app risponde a queste domande, come riferimento concreto.
Quest’ultimo punto si collega alla crittografia zero-knowledge: quando solo tu puoi produrre la chiave, nessun altro può aprire i dati, nemmeno chi ha creato l’app.
Computer quantistici e AES-256
I computer quantistici minacciano alcuni tipi di crittografia molto più di altri. I sistemi a chiave pubblica usati per scambiare chiavi e firmare dati (come RSA e le curve ellittiche) verrebbero violati seriamente da un computer quantistico abbastanza grande: per questo esistono nuovi standard post-quantistici.
I cifrari simmetrici come AES se la cavano molto meglio. Il miglior attacco quantistico noto, l’algoritmo di Grover, in teoria dimezzerebbe all’incirca la robustezza effettiva della chiave, lasciando AES-256 a circa 128 bit, comunque ben oltre qualsiasi attacco realistico. È uno dei motivi per cui AES-256, e non AES-128, è la raccomandazione abituale per i dati che devono restare segreti a lungo.
In breve
- AES-256 di per sé non è il punto debole.
- Chiedi la modalità: una autenticata (GCM) è meglio di una non autenticata.
- Chiedi da dove arriva la chiave: quello che vuoi è una derivazione lenta dal tuo segreto, mai salvata.
- Ignora il “livello militare”. Cerca un progetto documentato.
Domande
AES-256 si può violare?
Non provando tutte le chiavi: sono decisamente troppe. Gli attacchi reali puntano alla password, al modo in cui la chiave è conservata o ai bug dell’app, non al cifrario in sé.
Cosa significa crittografia di livello militare?
Niente di preciso. Di solito significa AES-256, che è un buono standard, ma non dice nulla sulla modalità, sulla chiave o su come l’app le gestisce.
AES-256 resiste ai computer quantistici?
È considerato la scelta sicura. L’algoritmo di Grover, in teoria, ne dimezzerebbe all’incirca la robustezza effettiva, portandola a circa 128 bit: ancora fuori portata.
La crittografia rallenta l’iPhone?
Non in modo percepibile. Gli iPhone hanno il supporto hardware per AES e iOS lo usa già per crittografare tutti i tuoi dati.
Tieni tutto privato sul tuo iPhone
Nessun account. Nessuna analisi. Crittografato sul tuo iPhone.


