
AES-256 هو معيار التشفير المتقدم (Advanced Encryption Standard) بمفتاح طوله 256 بت: طريقة علنية خضعت لدراسة مكثفة لخلط البيانات بحيث لا يستطيع إعادتها إلى أصلها إلا من يملك المفتاح. لا أحد يستطيع كسره بتخمين المفتاح. ولهذا بالضبط لا يخبرك الرقم المكتوب على العلبة بالكثير: ما يحدد أمانك هو الوضع الذي يعمل به، ومصدر المفتاح، وطريقة تعامل التطبيق معه.
AES-256 في فقرة واحدة
AES هو تشفير كتلي. يأخذ 16 بايت من البيانات ومفتاحًا سريًا، ويحوّلها عبر 14 جولة من الاستبدال والخلط إلى 16 بايت تبدو عشوائية. وبالمفتاح نفسه يستطيع إعادتها كما كانت. اختاره المعهد الوطني الأمريكي للمعايير والتقنية (NIST) في مسابقة مفتوحة، ونُشر باسم FIPS 197. يستخدمه جهاز iPhone ومصرفك ومتصفحك وتطبيقات المراسلة. وتعني “AES-256” أن طول المفتاح 256 بت؛ وهناك أيضًا إصداران بطول 128 و192 بت.
المفاتيح والكتل ولماذا تكفي 256 بت
للمفتاح الذي طوله 256 بت عدد من القيم الممكنة يساوي 2²⁵⁶. وإذا كتبته كاملًا فهو رقم من 78 خانة. وحتى لو جرّب كل حاسوب على الأرض مليارات المليارات من المفاتيح في الثانية طوال عمر الكون، فلن يغطي إلا جزءًا ضئيلًا جدًا منها.
لذلك لا أحد يهاجم AES-256 بالقوة الغاشمة. وحين تُفتح بيانات مشفّرة دون إذن، يكون السبب شيئًا يحيط بالتشفير:
- كلمة سر يمكن تخمينها صُنع منها المفتاح.
- مفتاح مخزّن في مكان يمكن الوصول إليه، كخادم، أو ملف بجوار البيانات، أو نظام “استرداد”.
- وضع خاطئ أو خطأ برمجي يكشف أنماطًا في البيانات أو يسمح بتعديلها.
- جهاز غير مقفل، حيث كل شيء مفكوك التشفير أصلًا لصاحبه.
تذكّر هذه القائمة، فبقية المقال تدور حولها.
الأوضاع: لماذا يهم GCM
لا يتعامل AES وحده إلا مع كتلة واحدة من 16 بايت. ولتشفير صورة تحتاج إلى وضع يربط كتلًا كثيرة معًا، واختيار هذا الوضع مهم جدًا.
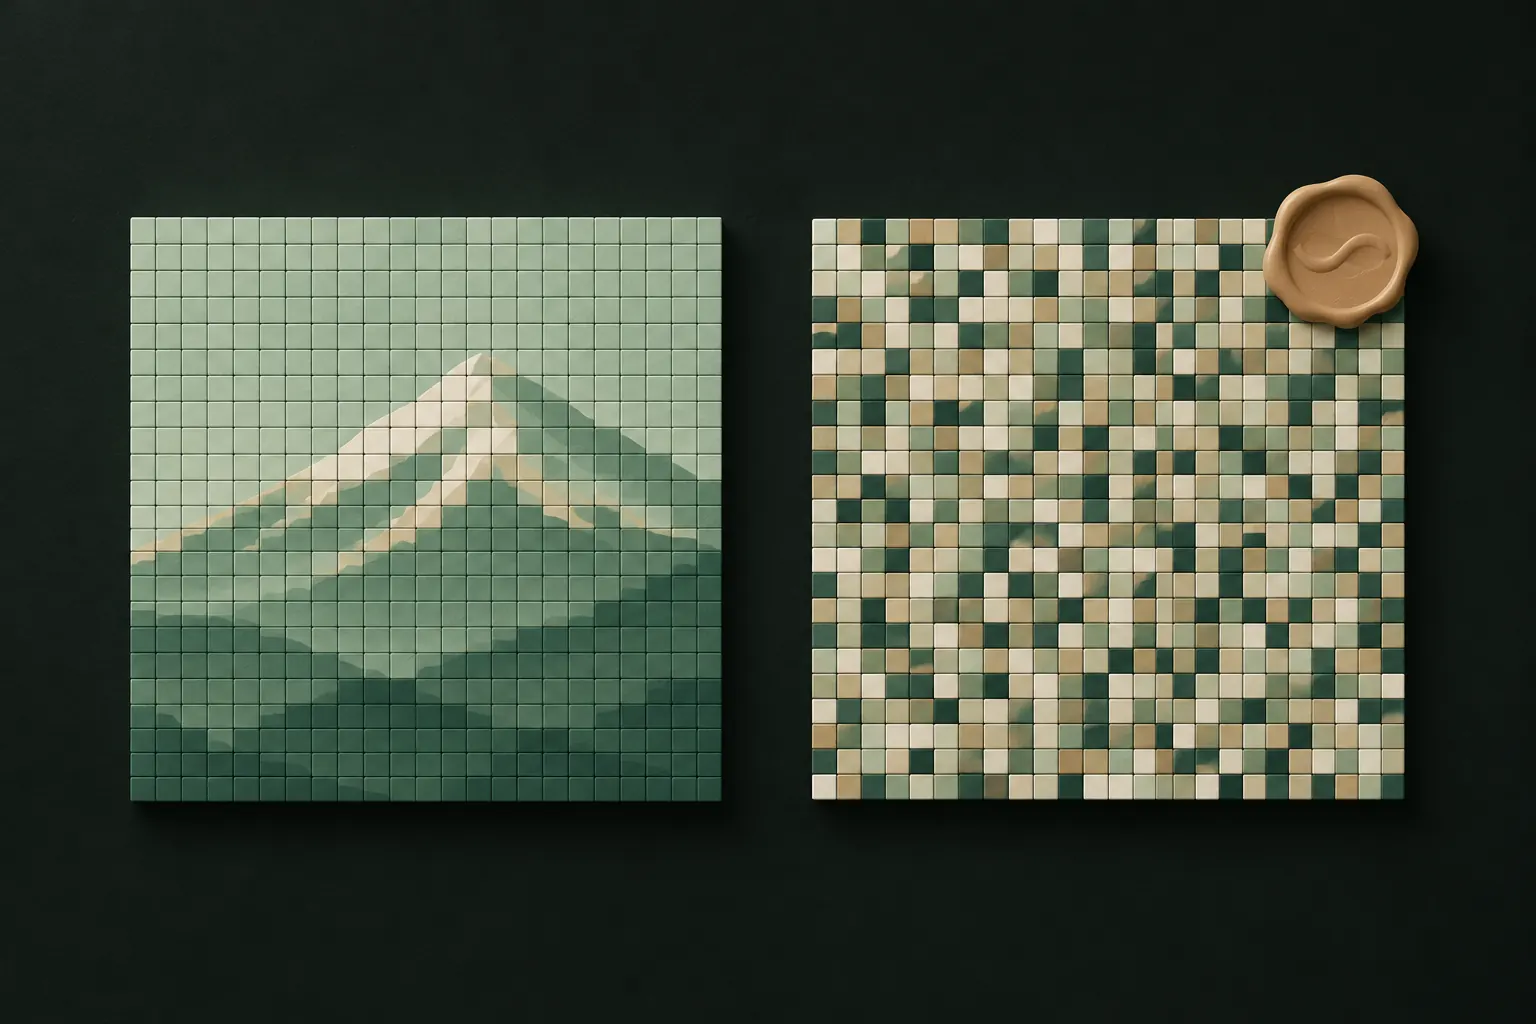
- ECB، الوضع البدائي، يشفّر الكتل المتطابقة بالطريقة نفسها، فتظهر الأنماط الموجودة في البيانات. وهو المثال الكلاسيكي على ما لا ينبغي فعله.
- CBC وCTR يخفيان الأنماط، لكنهما وحدهما لا يكتشفان العبث. يستطيع أحدهم قلب بتات في الملف المشفّر دون أن يلاحظ التطبيق.
- GCM (وضع غالوا/العدّاد) يشفّر ويضيف وسم مصادقة. فإذا تغيّر بت واحد من البيانات المشفّرة يفشل فك التشفير بدل أن يعيد محتوى تالفًا أو معدّلًا. ويحدده NIST في SP 800-38D.
لوضع GCM قاعدة صارمة واحدة: لا تُعِد أبدًا استخدام nonce (رقم يُستخدم مرة واحدة) نفسه مع المفتاح نفسه. والتطبيقات الجيدة تولّد قيم nonce بعناية أو تستخدم مفتاحًا جديدًا لكل ملف كي لا يحدث ذلك.
نقطة الضعف هي المفتاح، لا التشفير
معظم التطبيقات لا تطلب منك مفتاحًا عشوائيًا طوله 256 بت. بل تطلب كلمة سر أو رمزًا رقميًا أو نمطًا، ثم تحوّله إلى مفتاح. وفي هذه الخطوة عادةً يُكسب الأمان أو يُخسر.
التصميم الجيد يستخدم دالة لاشتقاق المفاتيح مثل PBKDF2 أو scrypt أو Argon2:
- إنها بطيئة عمدًا. فكل تخمين يجب أن يمر بمئات الآلاف من جولات التجزئة، فيدفع المهاجم الذي يجرب ملايين كلمات السر ثمن كل واحدة منها. وتوصي حاليًا إرشادات OWASP لتخزين كلمات السر بما لا يقل عن 220,000 تكرار لـ PBKDF2-HMAC-SHA512 و600,000 لـ PBKDF2-HMAC-SHA256.
- تستخدم ملحًا عشوائيًا، فتعطي كلمة السر نفسها مفاتيح مختلفة لأشخاص مختلفين، ولا تفيد الجداول المحسوبة مسبقًا.
- لا تخزّن المفتاح ولا كلمة السر. كلمة السر الخاطئة تنتج مفتاحًا خاطئًا، يفشل ببساطة في فك التشفير.
أما التصميم السيئ فيخزّن الرمز في ملف إعدادات، أو يحتفظ بالمفتاح بجوار البيانات، أو يستخدم مفتاحًا ثابتًا واحدًا لكل المستخدمين. وعندها يصبح “AES-256” قفلًا مفتاحه ملصوق على الباب.
وكن واقعيًا بشأن الأسرار القصيرة أيضًا. فالرمز المكوّن من 4 أرقام له 10,000 احتمال؛ وحتى الاشتقاق البطيء للمفتاح لا يجعله قويًا أمام شخص يملك الملفات المشفّرة والوقت الكافي. الأسرار الأطول، والملح المحفوظ بعيدًا عن الملفات، وتحديد عدد المحاولات، كلها تساعد.
مفتاح لكل ملف وتقسيمه إلى أجزاء
هناك خياران إضافيان في التصميم يميّزان التطبيقات الحريصة عن غيرها:
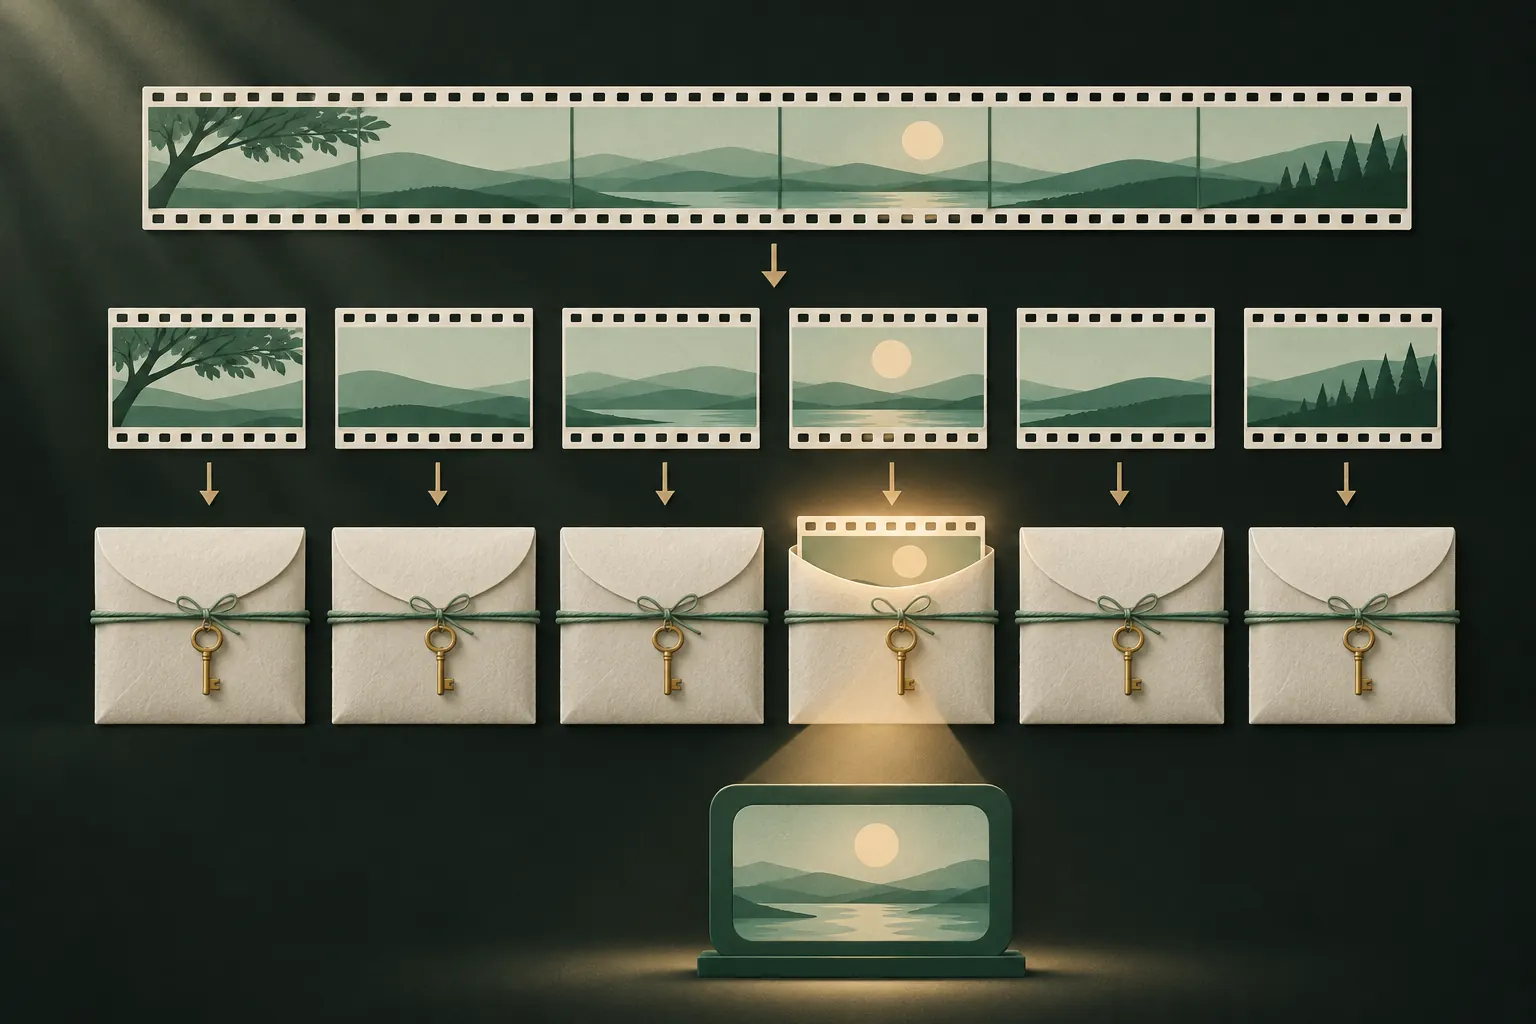
- مفتاح لكل ملف. إذا كان لكل صورة مفتاحها الخاص، المشتق من مفتاح رئيسي، فإن انكشاف مفتاح واحد يكشف ملفًا واحدًا، لا كل شيء. كما يجعل ذلك إعادة استخدام nonce بين الملفات مستحيلة.
- التقسيم إلى أجزاء. الملفات الكبيرة، كالفيديوهات، تُشفَّر على أجزاء، لكل منها وسم مصادقة خاص. فيستطيع التطبيق فك تشفير الجزء الذي تشاهده فقط، في الذاكرة، دون كتابة نسخة مفكوكة التشفير على وحدة التخزين. ولمنع إعادة ترتيب الأجزاء أو تبديلها أو قطعها، ينبغي أن يخضع رقم الجزء وعلامة “نهاية الملف” للمصادقة أيضًا.
فك شيفرة التسويق: “تشفير عسكري” و“بمستوى المصارف”
تعني هذه العبارات عادةً “نستخدم AES-256”. وهذا جيد، لكنه الحد الأدنى لا ميزة تنافسية، ويُغفل كل ما يهم فعلًا. حين يقول تطبيق إنه يستخدم “تشفيرًا عسكريًا”، اسأل:
- أي وضع؟ هل هو GCM أو وضع آخر مع مصادقة؟
- من أين يأتي المفتاح؟ من سرّك، عبر دالة بطيئة لاشتقاق المفاتيح؟ أم من شيء تحتفظ به الشركة؟
- هل تستطيع الشركة إعادة تعيين كلمة السر؟ إن كان الجواب نعم، فهي (أو غيرها) تستطيع الوصول إلى مفتاحك.
- هل كل ملف مشفّر، بما في ذلك الصور المصغرة والفيديوهات، أم بعضها فقط؟
- هل هو موثّق؟ نموذج أمان منشور أثمن من أي صفة رنّانة.
التطبيق الذي لا يجيب عن هذه الأسئلة بوضوح لا يستحق هذا الوصف. ويستخدم دليلنا حول ما إذا كانت تطبيقات خزنة الصور آمنة الأسئلة نفسها.
مثال عملي: Private Vault
إليك كيف يجيب تطبيق واحد عن هذه الأسئلة، كمرجع ملموس.
ترتبط هذه النقطة الأخيرة بـالتشفير بالمعرفة الصفرية: حين تكون أنت وحدك القادر على إنتاج المفتاح، لا يستطيع أحد غيرك فتح البيانات، بمن فيهم صانعو التطبيق.
الحواسيب الكمومية وAES-256
تهدد الحواسيب الكمومية بعض أنواع التشفير أكثر بكثير من غيرها. فأنظمة المفتاح العام المستخدمة لتبادل المفاتيح وتوقيع البيانات (مثل RSA والمنحنيات الإهليلجية) ستُكسر بشدة على يد حاسوب كمومي كبير بما يكفي، ولهذا وُجدت معايير جديدة لما بعد الحوسبة الكمومية.
أما التشفير المتماثل مثل AES فحاله أفضل بكثير. فأفضل هجوم كمومي معروف، وهو خوارزمية غروفر، قد يخفض نظريًا القوة الفعلية للمفتاح إلى النصف تقريبًا، فيبقى AES-256 عند نحو 128 بت، وهذا أبعد بكثير من أي هجوم واقعي. وهذا أحد أسباب التوصية عادةً بـ AES-256 لا AES-128 للبيانات التي يجب أن تبقى سرية لوقت طويل.
الخلاصة
- AES-256 نفسه ليس نقطة الضعف.
- اسأل عن الوضع: الوضع مع المصادقة (GCM) أفضل من الوضع دونها.
- اسأل عن مصدر المفتاح: ما تريده هو اشتقاق بطيء من سرّك، دون تخزينه أبدًا.
- تجاهل عبارة “تشفير عسكري”. وابحث عن تصميم موثّق.
أسئلة
هل يمكن كسر تشفير AES-256؟
ليس بتجربة كل المفاتيح؛ فعددها هائل جدًا. الهجمات الحقيقية تستهدف كلمة السر، أو طريقة تخزين المفتاح، أو الأخطاء البرمجية في التطبيق، لا خوارزمية التشفير نفسها.
ماذا يعني التشفير العسكري؟
لا شيء محدد. عادةً يعني AES-256، وهو معيار جيد، لكنه لا يقول شيئًا عن الوضع المستخدم أو المفتاح أو طريقة تعامل التطبيق معهما.
هل AES-256 آمن أمام الحوسبة الكمومية؟
يُعدّ الخيار الآمن. فخوارزمية غروفر قد تخفض نظريًا قوته الفعلية إلى النصف تقريبًا، أي نحو 128 بت، وهذا ما زال بعيد المنال.
هل يبطئ التشفير جهاز iPhone؟
ليس بشكل ملحوظ. ففي أجهزة iPhone دعم مدمج في العتاد لتشفير AES، ونظام iOS يشفّر كل بياناتك به أصلًا.
أبقِ خصوصيتك على iPhone
بلا حساب. بلا تحليلات. مشفّرة على iPhone.


