
AES-256 es el Advanced Encryption Standard con una clave de 256 bits: un método público y muy estudiado para codificar datos de forma que solo quien tenga la clave pueda descodificarlos. Nadie puede romperlo adivinando la clave. Precisamente por eso, el número de la caja dice poco: lo que decide tu seguridad es el modo en que funciona, de dónde sale la clave y cómo la gestiona la app.
AES-256 en un párrafo
AES es un cifrado por bloques. Toma 16 bytes de datos y una clave secreta y, tras 14 rondas de sustitución y mezcla, los convierte en 16 bytes que parecen aleatorios. Con la misma clave puede deshacer el proceso. Lo eligió el Instituto Nacional de Estándares y Tecnología de EE. UU. (NIST) en un concurso abierto y se publicó como FIPS 197. Lo usan tu iPhone, tu banco, tu navegador y las apps de mensajería. “AES-256” significa que la clave mide 256 bits; también existen versiones de 128 y 192 bits.
Claves, bloques y por qué 256 bits bastan
Una clave de 256 bits tiene 2²⁵⁶ valores posibles. Escrito, es un número de 78 cifras. Aunque todos los ordenadores de la Tierra probaran miles de millones de miles de millones de claves por segundo durante toda la edad del universo, habrían cubierto una fracción insignificante.
Así que nadie ataca AES-256 por fuerza bruta. Cuando alguien abre datos cifrados sin permiso, es por algo que rodea al cifrado:
- Una contraseña fácil de adivinar a partir de la cual se generó la clave.
- Una clave guardada en un lugar accesible, como un servidor, un archivo junto a los datos o un sistema de “recuperación”.
- Un modo equivocado o un fallo que deja ver patrones o permite modificar los datos.
- Un dispositivo desbloqueado, donde todo ya está descifrado para el usuario.
Ten presente esa lista. De eso trata el resto del artículo.
Modos: por qué importa GCM
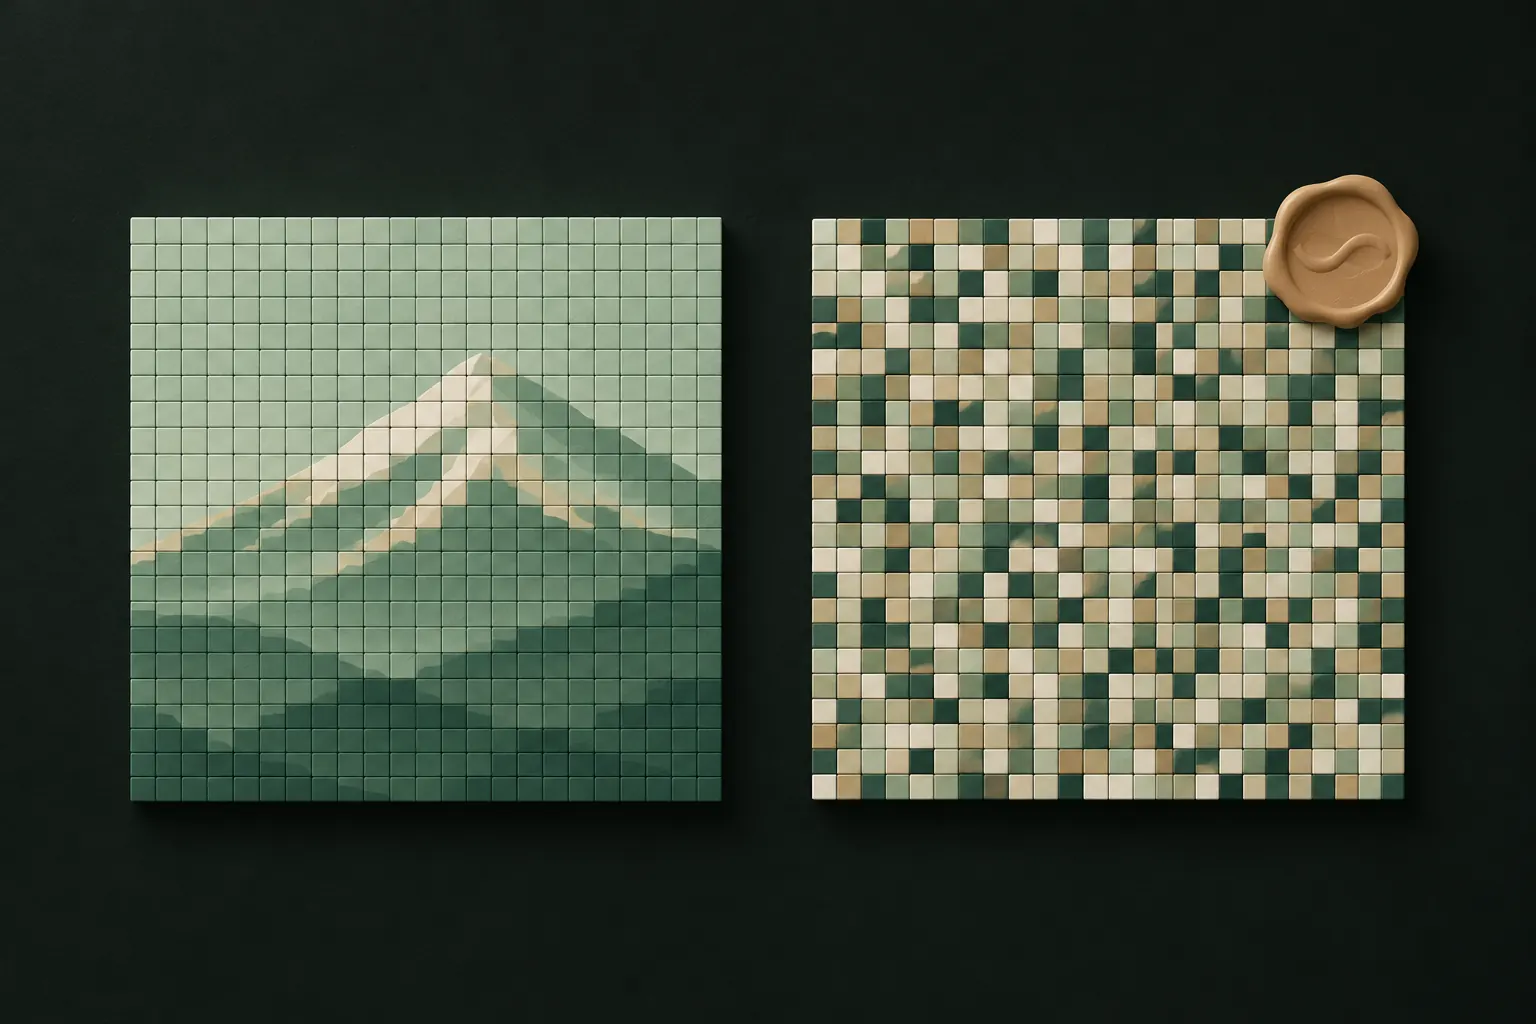
AES por sí solo solo procesa un bloque de 16 bytes. Para cifrar una foto hace falta un modo que encadene muchos bloques, y la elección importa mucho.
- ECB, el modo ingenuo, cifra igual los bloques idénticos, así que los patrones de los datos se transparentan. Es el ejemplo de manual de lo que no hay que hacer.
- CBC y CTR ocultan los patrones, pero por sí solos no detectan manipulaciones. Alguien puede cambiar bits del archivo cifrado sin que la app se dé cuenta.
- GCM (Galois/Counter Mode) cifra y añade una etiqueta de autenticación. Si cambia un solo bit de los datos cifrados, el descifrado falla en lugar de devolver contenido dañado o manipulado. El NIST lo especifica en SP 800-38D.
GCM tiene una regla estricta: nunca reutilizar el mismo nonce (un número de un solo uso) con la misma clave. Las buenas implementaciones generan los nonces con cuidado o usan una clave nueva por archivo para que eso no pueda ocurrir.
El punto débil es la clave, no el cifrado
La mayoría de las apps no te piden una clave aleatoria de 256 bits. Te piden una contraseña, un PIN o un patrón, y lo convierten en una clave. En ese paso es donde normalmente se gana o se pierde la seguridad.
Un buen diseño usa una función de derivación de claves como PBKDF2, scrypt o Argon2:
- Es lenta a propósito. Cada intento tiene que ejecutar cientos de miles de rondas de hash, así que un atacante que pruebe millones de contraseñas paga por cada una. La guía de almacenamiento de contraseñas de OWASP recomienda actualmente al menos 220.000 iteraciones para PBKDF2-HMAC-SHA512 y 600.000 para PBKDF2-HMAC-SHA256.
- Usa una sal aleatoria, de modo que la misma contraseña da claves distintas a personas distintas y las tablas precalculadas no sirven.
- No guarda la clave ni la contraseña. Una contraseña incorrecta produce una clave incorrecta, que simplemente no descifra nada.
Un mal diseño guarda el PIN en un archivo de ajustes, deja la clave junto a los datos o usa una única clave fija para todos los usuarios. Entonces “AES-256” es un candado con la llave pegada a la puerta.
Sé realista también con los secretos cortos. Un PIN de 4 dígitos tiene 10.000 posibilidades; ni siquiera una derivación de claves lenta puede hacerlo robusto frente a alguien que tenga los archivos cifrados y tiempo. Los secretos más largos, las sales guardadas fuera de los archivos y los límites de intentos ayudan.
Claves por archivo y división en bloques
Hay otras dos decisiones de diseño que separan a las apps cuidadosas del resto:
- Una clave por archivo. Si cada foto tiene su propia clave, derivada de una clave maestra, una clave expuesta revela un archivo, no todo. Además, hace imposible reutilizar nonces entre archivos.
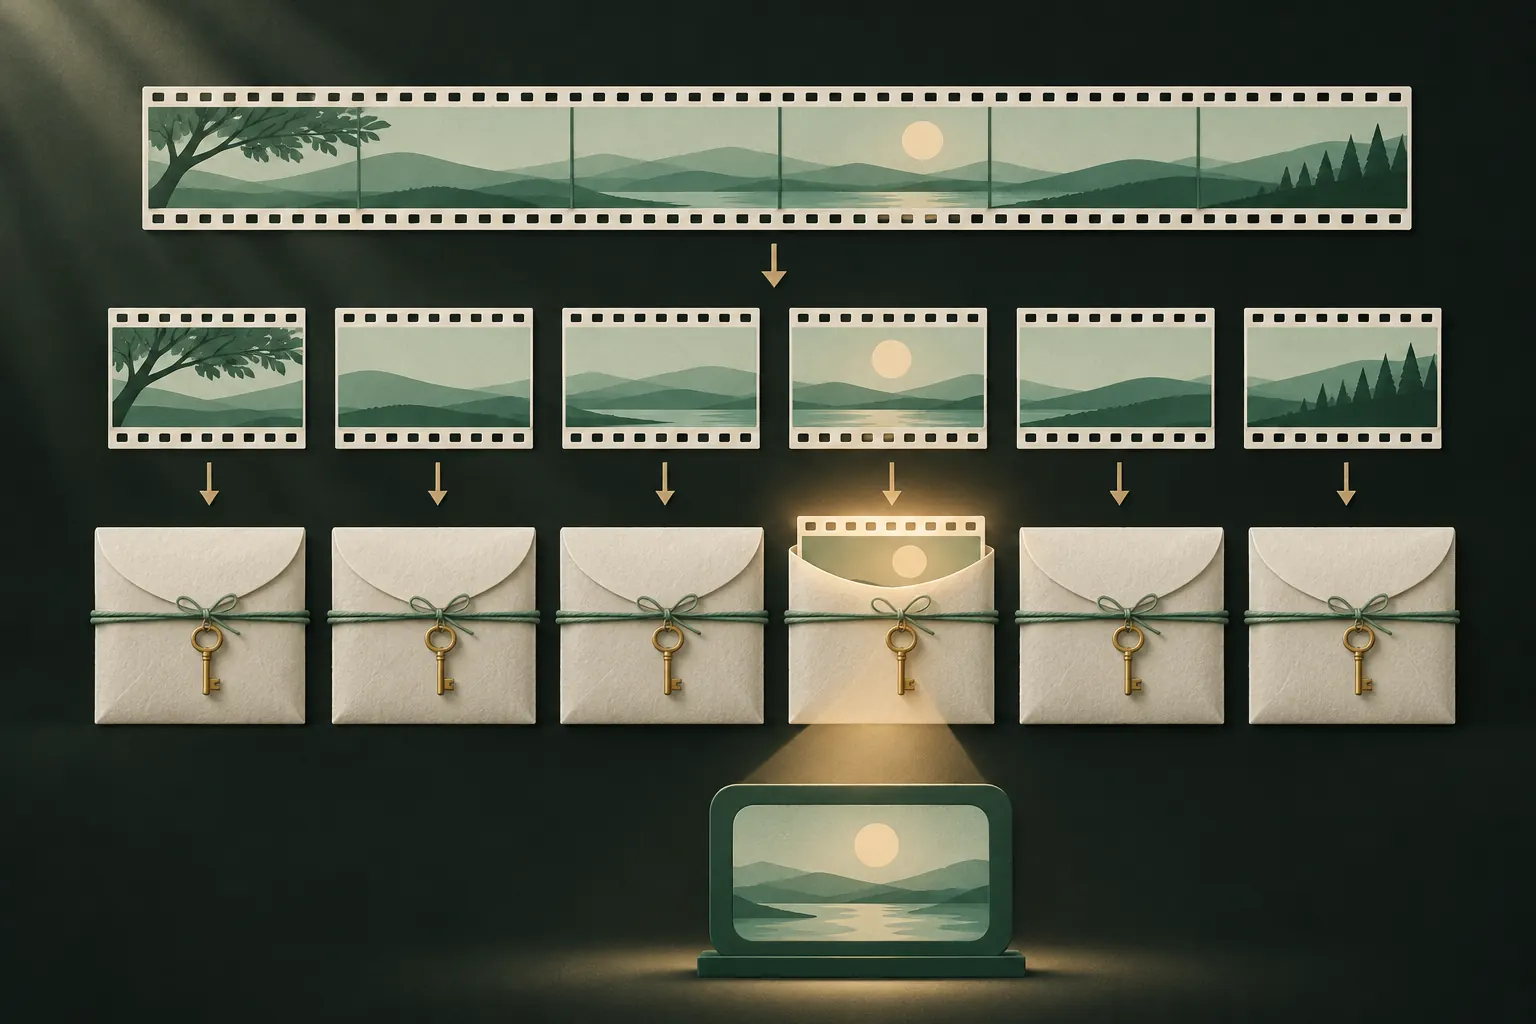
- División en bloques. Los archivos grandes, como los vídeos, se cifran por bloques, cada uno con su propia etiqueta de autenticación. La app puede descifrar solo la parte que estás viendo, en memoria, sin escribir una copia descifrada en el disco. Para impedir que los bloques se reordenen, se intercambien o se recorten, el número de bloque y una marca de “fin de archivo” también deben autenticarse.
Descifrar el marketing: “de grado militar”, “nivel bancario”
Estas expresiones suelen significar “usamos AES-256”. Está bien, pero es lo mínimo, no algo que marque la diferencia, y deja fuera todo lo que importa. Cuando una app promete “cifrado de grado militar”, pregunta:
- ¿Qué modo? ¿GCM u otro modo autenticado?
- ¿De dónde sale la clave? ¿De tu secreto, mediante una función de derivación lenta? ¿O de algo que guarda la empresa?
- ¿Puede la empresa restablecer tu contraseña? Si es así, ella (u otra persona) puede llegar a tu clave.
- ¿Se cifran todos los archivos, incluidas las miniaturas y los vídeos, o solo algunos?
- ¿Está documentado? Un modelo de seguridad publicado vale más que cualquier adjetivo.
Una app que no responde con claridad a estas preguntas no se ha ganado la etiqueta. Nuestra guía sobre si las apps de bóveda de fotos son seguras usa las mismas preguntas.
Un ejemplo práctico: Private Vault
Así responde una app a esas preguntas, como referencia concreta.
Ese último punto enlaza con el cifrado de conocimiento cero: cuando solo tú puedes generar la clave, nadie más puede abrir los datos, ni siquiera quienes crearon la app.
Ordenadores cuánticos y AES-256
Los ordenadores cuánticos amenazan unos tipos de criptografía mucho más que otros. Los sistemas de clave pública que se usan para intercambiar claves y firmar datos (como RSA y las curvas elípticas) quedarían gravemente rotos con un ordenador cuántico lo bastante grande, y por eso existen nuevos estándares poscuánticos.
Los cifrados simétricos como AES salen mucho mejor parados. El mejor ataque cuántico conocido, el algoritmo de Grover, reduciría en teoría a la mitad la fortaleza efectiva de la clave, lo que dejaría AES-256 en unos 128 bits, todavía muy lejos de cualquier ataque realista. Es uno de los motivos por los que se suele recomendar AES-256, y no AES-128, para los datos que deben seguir siendo secretos durante mucho tiempo.
En resumen
- AES-256 en sí no es el punto débil.
- Pregunta por el modo: uno autenticado (GCM) es mejor que uno sin autenticar.
- Pregunta de dónde sale la clave: lo que quieres es una derivación lenta a partir de tu secreto, que nunca se guarde.
- Ignora lo de “grado militar”. Busca un diseño documentado.
Preguntas
¿Se puede romper AES-256?
No probando todas las claves: hay demasiadas. Los ataques reales van contra la contraseña, la forma en que se guarda la clave o los fallos de la app, no contra el cifrado en sí.
¿Qué significa “cifrado de grado militar”?
Nada concreto. Suele querer decir AES-256, que es un buen estándar, pero no dice nada del modo, de la clave ni de cómo los gestiona la app.
¿AES-256 resiste a los ordenadores cuánticos?
Se considera la opción segura. En teoría, el algoritmo de Grover reduciría a la mitad su fortaleza efectiva, hasta unos 128 bits, que sigue estando fuera de alcance.
¿El cifrado hace más lento mi iPhone?
No de forma apreciable. El iPhone tiene soporte por hardware para AES, e iOS ya cifra todos tus datos con él.
Mantenlo privado en tu iPhone
Sin cuenta. Sin analíticas. Cifrado en tu iPhone.


