
AES-256 is de Advanced Encryption Standard met een sleutel van 256 bits: een openbare, grondig bestudeerde manier om gegevens zo door elkaar te husselen dat alleen iemand met de sleutel ze weer leesbaar kan maken. Niemand kraakt het door de sleutel te raden. Juist daarom zegt het getal op de verpakking weinig: je veiligheid hangt af van de modus waarin het draait, waar de sleutel vandaan komt en hoe de app ermee omgaat.
AES-256 in één alinea
AES is een blokcijfer. Het neemt 16 bytes aan gegevens en een geheime sleutel en maakt daar in 14 rondes van vervanging en menging 16 bytes van die willekeurig lijken. Met dezelfde sleutel kan het ze terugdraaien. Het werd gekozen door het Amerikaanse National Institute of Standards and Technology (NIST) in een open wedstrijd en gepubliceerd als FIPS 197. Je iPhone, je bank, je browser en berichtenapps gebruiken het. ‘AES-256’ betekent dat de sleutel 256 bits lang is; er zijn ook versies met 128 en 192 bits.
Sleutels, blokken en waarom 256 bits genoeg is
Een sleutel van 256 bits heeft 2²⁵⁶ mogelijke waarden. Uitgeschreven is dat een getal van 78 cijfers. Ook als elke computer op aarde miljarden maal miljarden sleutels per seconde zou proberen, zo lang als het heelal bestaat, zou er maar een verwaarloosbaar klein deel zijn afgewerkt.
Niemand valt AES-256 dus aan met brute kracht. Als versleutelde gegevens toch zonder toestemming worden geopend, komt dat door iets rondom het algoritme:
- Een raadbaar wachtwoord waarvan de sleutel is gemaakt.
- Een sleutel die ergens bereikbaar is bewaard, zoals op een server, in een bestand naast de gegevens of in een ‘herstel’systeem.
- Een verkeerde modus of een fout waardoor patronen uitlekken of gegevens kunnen worden veranderd.
- Een ontgrendeld apparaat, waarop alles al is ontsleuteld voor de gebruiker.
Houd dat lijstje in je achterhoofd. Daar gaat de rest van dit artikel over.
Modi: waarom GCM ertoe doet
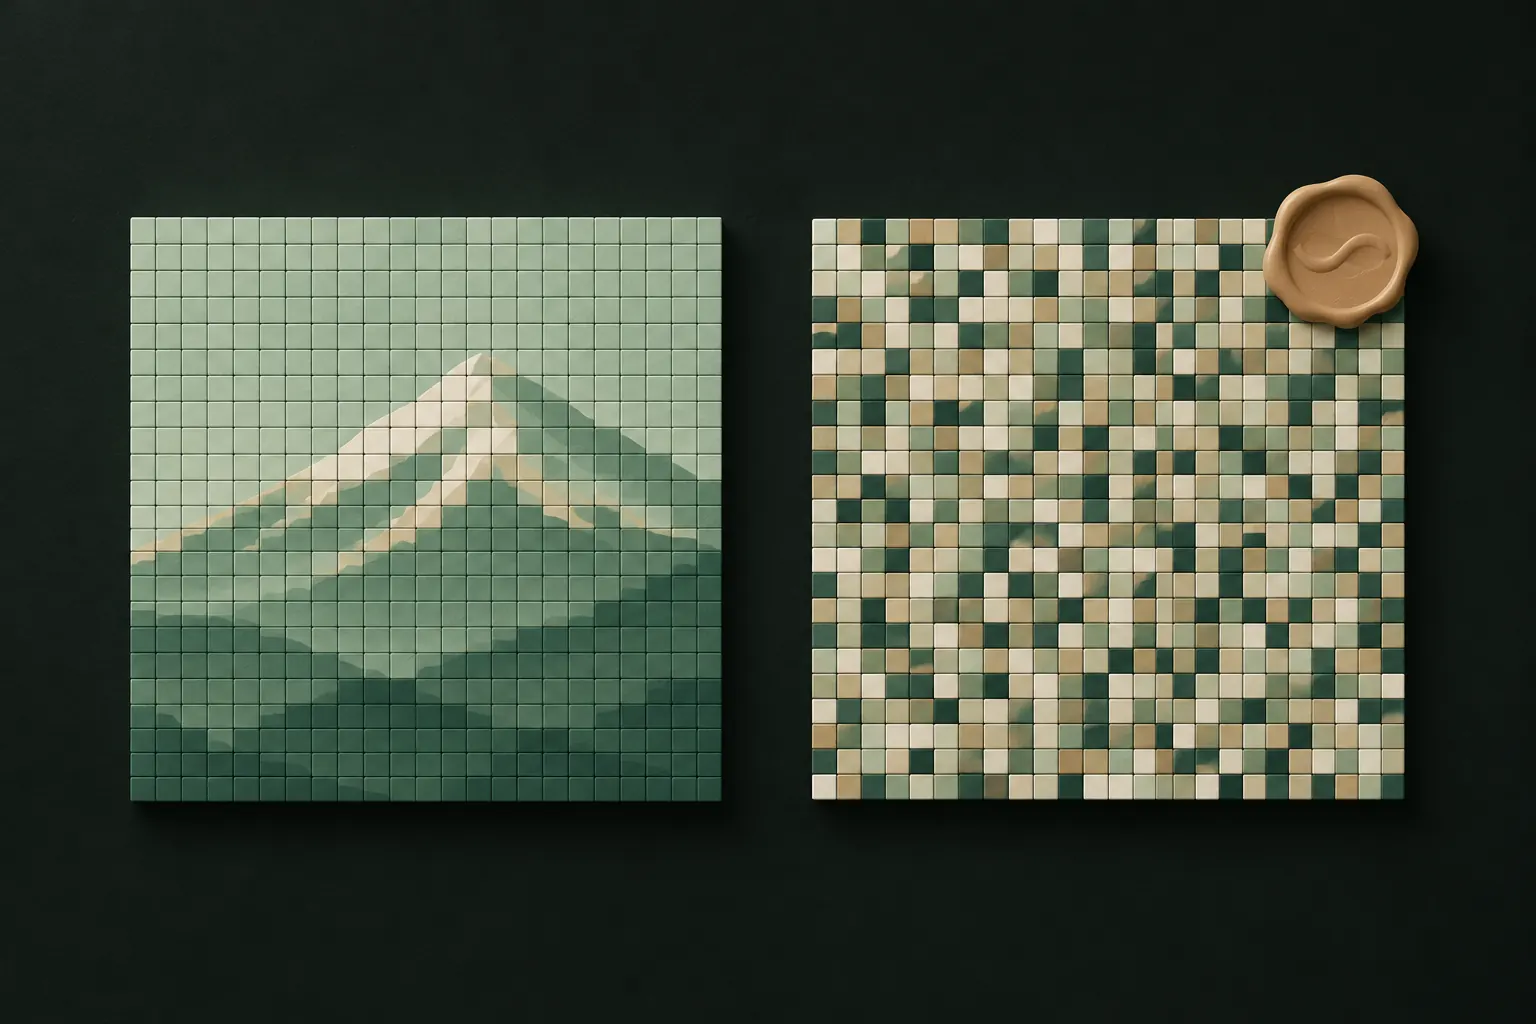
AES zelf verwerkt maar één blok van 16 bytes. Om een foto te versleutelen heb je een modus nodig die veel blokken aan elkaar koppelt, en die keuze maakt veel uit.
- ECB, de naïeve modus, versleutelt identieke blokken op identieke wijze, zodat patronen in de gegevens zichtbaar blijven. Het schoolvoorbeeld van hoe het niet moet.
- CBC en CTR verbergen patronen, maar merken op zichzelf geen geknoei op. Iemand kan bits in het versleutelde bestand omzetten zonder dat de app het ziet.
- GCM (Galois/Counter Mode) versleutelt en voegt een authenticatietag toe. Wordt er ook maar één bit van de versleutelde gegevens veranderd, dan mislukt het ontsleutelen in plaats van dat er beschadigde of gemanipuleerde inhoud terugkomt. NIST beschrijft het in SP 800-38D.
GCM heeft één strenge regel: gebruik nooit dezelfde nonce (een getal dat maar één keer wordt gebruikt) twee keer met dezelfde sleutel. Goede implementaties maken nonces zorgvuldig aan of gebruiken per bestand een nieuwe sleutel, zodat dat niet kan gebeuren.
De zwakke plek is de sleutel, niet het algoritme
De meeste apps vragen je niet om een willekeurige sleutel van 256 bits. Ze vragen om een wachtwoord, pincode of patroon en maken daar een sleutel van. Bij die stap wordt de beveiliging meestal gewonnen of verloren.
Een goed ontwerp gebruikt een functie voor sleutelafleiding, zoals PBKDF2, scrypt of Argon2:
- Die is expres traag. Elke gok moet honderdduizenden hashrondes doorlopen, dus een aanvaller die miljoenen wachtwoorden probeert, betaalt voor elk ervan. De richtlijnen voor wachtwoordopslag van OWASP raden op dit moment minstens 220.000 iteraties aan voor PBKDF2-HMAC-SHA512 en 600.000 voor PBKDF2-HMAC-SHA256.
- Die gebruikt een willekeurige salt, zodat hetzelfde wachtwoord voor verschillende mensen verschillende sleutels oplevert en vooraf berekende tabellen niet helpen.
- Die bewaart de sleutel en het wachtwoord niet. Een verkeerd wachtwoord levert een verkeerde sleutel op, die gewoon niets ontsleutelt.
Een slecht ontwerp bewaart de pincode in een instellingenbestand, zet de sleutel naast de gegevens of gebruikt één vaste sleutel voor elke gebruiker. Dan is ‘AES-256’ een slot met de sleutel op de deur geplakt.
Wees ook realistisch over korte geheimen. Een pincode van 4 cijfers heeft 10.000 mogelijkheden; zelfs trage sleutelafleiding maakt dat niet sterk tegenover iemand met de versleutelde bestanden en de tijd. Langere geheimen, salts die niet bij de bestanden staan en een limiet op pogingen helpen allemaal.
Een sleutel per bestand en opdelen in stukken
Nog twee ontwerpkeuzes onderscheiden zorgvuldige apps van de rest:
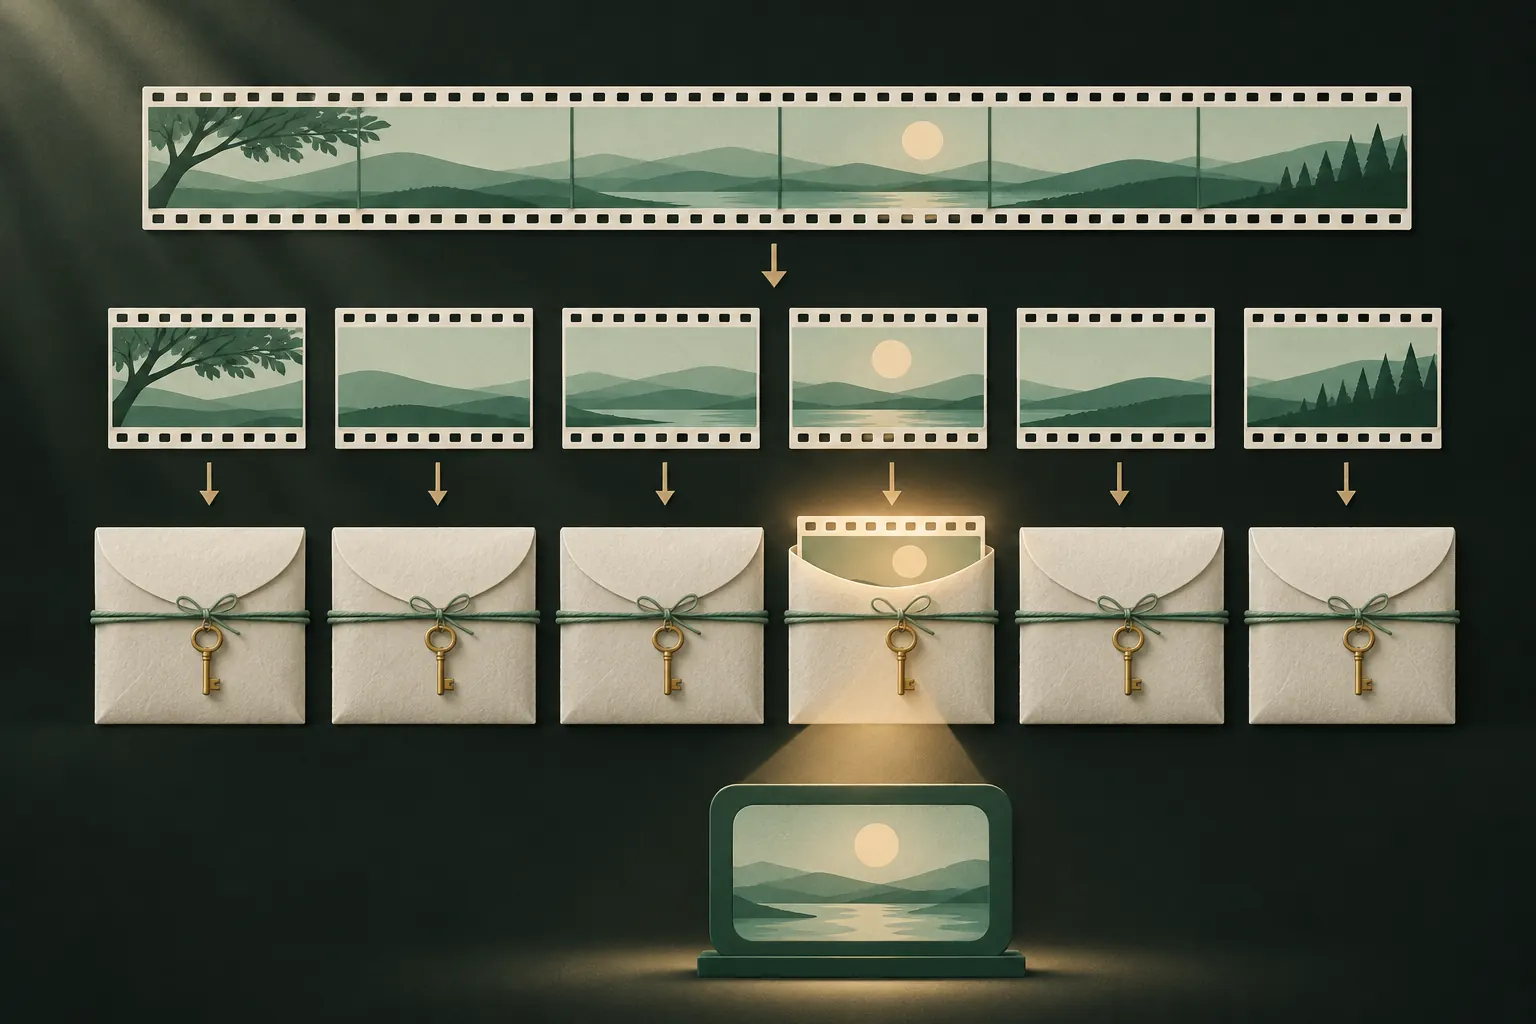
- Een sleutel per bestand. Heeft elke foto een eigen sleutel, afgeleid van een hoofdsleutel, dan onthult één uitgelekte sleutel één bestand, niet alles. Het maakt hergebruik van nonces tussen bestanden ook onmogelijk.
- Opdelen in stukken. Grote bestanden, zoals video’s, worden in stukken versleuteld, elk met een eigen authenticatietag. De app kan dan alleen het deel ontsleutelen dat je bekijkt, in het geheugen, zonder een ontsleutelde kopie op de schijf te zetten. Om te voorkomen dat stukken worden omgewisseld, verplaatst of afgeknipt, horen het stuknummer en een markering voor ‘einde van het bestand’ ook geauthenticeerd te zijn.
Marketing ontcijferd: ‘militair niveau’, ‘bankniveau’
Zulke termen betekenen meestal ‘we gebruiken AES-256’. Dat is goed, maar het is het minimum, geen onderscheidend kenmerk, en alles wat ertoe doet blijft onvermeld. Belooft een app ‘versleuteling van militair niveau’, vraag dan:
- Welke modus? GCM of een andere geauthenticeerde modus?
- Waar komt de sleutel vandaan? Uit jouw geheim, via een trage functie voor sleutelafleiding? Of uit iets wat het bedrijf in handen heeft?
- Kan het bedrijf je wachtwoord resetten? Zo ja, dan kunnen zij (of anderen) bij je sleutel.
- Wordt elk bestand versleuteld, ook miniaturen en video’s, of maar een deel?
- Is het gedocumenteerd? Een gepubliceerd beveiligingsmodel is meer waard dan welk bijvoeglijk naamwoord ook.
Een app die hier geen helder antwoord op geeft, verdient het label niet. Onze gids over of fotokluisapps veilig zijn gebruikt dezelfde vragen.
Een uitgewerkt voorbeeld: Private Vault
Zo beantwoordt één app die vragen, als concreet referentiepunt.
Dat laatste punt hangt samen met zero-knowledge-versleuteling: als alleen jij de sleutel kunt maken, kan niemand anders de gegevens openen, ook de makers van de app niet.
Quantumcomputers en AES-256
Quantumcomputers bedreigen sommige soorten cryptografie veel meer dan andere. De publieke-sleutelsystemen waarmee sleutels worden uitgewisseld en gegevens worden ondertekend (zoals RSA en elliptische krommen) zouden door een groot genoeg quantumcomputer flink worden gebroken. Daarom bestaan er nieuwe post-quantumstandaarden.
Symmetrische algoritmen zoals AES komen er veel beter vanaf. De beste bekende quantumaanval, het algoritme van Grover, zou de effectieve sleutelsterkte in theorie ongeveer halveren, waardoor AES-256 op zo’n 128 bits uitkomt: nog altijd ver buiten bereik van elke realistische aanval. Dat is een van de redenen dat AES-256, en niet AES-128, de gebruikelijke aanbeveling is voor gegevens die lang geheim moeten blijven.
Kort samengevat
- AES-256 zelf is niet de zwakke plek.
- Vraag naar de modus: geauthenticeerd (GCM) is beter dan ongeauthenticeerd.
- Vraag waar de sleutel vandaan komt: je wilt trage sleutelafleiding uit jouw geheim, en een sleutel die nooit wordt bewaard.
- Negeer ‘militair niveau’. Zoek naar een gedocumenteerd ontwerp.
Vragen
Kan AES-256 gekraakt worden?
Niet door elke sleutel te proberen; daarvoor zijn er veel te veel. Echte aanvallen richten zich op het wachtwoord, op de manier waarop de sleutel is bewaard of op fouten in de app, niet op het algoritme zelf.
Wat betekent ‘versleuteling van militair niveau’?
Niets precies. Meestal betekent het AES-256, een goede standaard, maar het zegt niets over de modus, de sleutel of hoe de app daarmee omgaat.
Is AES-256 bestand tegen quantumcomputers?
Het geldt als de veilige keuze. Het algoritme van Grover zou de effectieve sterkte in theorie ongeveer halveren, tot zo’n 128 bits, en dat is nog steeds buiten bereik.
Maakt versleuteling mijn iPhone trager?
Niet merkbaar. iPhones hebben hardwareondersteuning voor AES, en iOS versleutelt al je gegevens er al mee.
Houd het privé op je iPhone
Geen account. Geen analyse. Versleuteld op je iPhone.


