
AES-256은 256비트 키를 사용하는 고급 암호화 표준(Advanced Encryption Standard)입니다. 키를 가진 사람만 원래대로 되돌릴 수 있도록 데이터를 뒤섞는, 공개되어 있고 철저히 연구된 방식입니다. 키를 추측해서 뚫을 수 있는 사람은 없습니다. 바로 그렇기 때문에 상자에 적힌 숫자만으로는 알 수 있는 것이 많지 않습니다. 보안을 결정하는 것은 어떤 모드로 동작하는지, 키가 어디에서 오는지, 앱이 키를 어떻게 다루는지입니다.
한 문단으로 보는 AES-256
AES는 블록 암호입니다. 16바이트의 데이터와 비밀 키를 받아 14라운드의 치환과 섞기를 거쳐 무작위처럼 보이는 16바이트로 바꿉니다. 같은 키가 있으면 다시 원래대로 되돌릴 수 있습니다. 미국 국립표준기술연구소(NIST)가 공개 경쟁을 통해 선정했고 FIPS 197로 발표했습니다. iPhone, 은행, 브라우저, 메시징 앱에서 모두 사용됩니다. ‘AES-256’은 키 길이가 256비트라는 뜻이며, 128비트와 192비트 버전도 있습니다.
키, 블록, 그리고 256비트면 충분한 이유
256비트 키의 경우의 수는 2²⁵⁶개입니다. 숫자로 적으면 78자리입니다. 지구상의 모든 컴퓨터가 우주의 나이만큼 매초 수십억의 수십억 개씩 키를 시도해도, 그중 극히 일부밖에 확인하지 못합니다.
그래서 AES-256을 무차별 대입으로 공격하는 사람은 없습니다. 암호화된 데이터가 허락 없이 열리는 이유는 암호 알고리즘 주변의 무언가 때문입니다.
- 키를 만드는 데 쓰인 추측하기 쉬운 암호.
- 서버, 데이터 옆의 파일, ‘복구’ 시스템처럼 접근 가능한 곳에 저장된 키.
- 패턴을 드러내거나 데이터 변조를 허용하는 잘못된 모드나 버그.
- 사용자를 위해 모든 것이 이미 복호화되어 있는 잠금 해제된 기기.
이 목록을 기억해 두세요. 이 글의 나머지 부분은 모두 이 이야기입니다.
모드: GCM이 중요한 이유
AES 자체는 16바이트 블록 하나만 처리합니다. 사진을 암호화하려면 여러 블록을 이어 주는 모드가 필요하고, 어떤 모드를 고르는지가 매우 중요합니다.
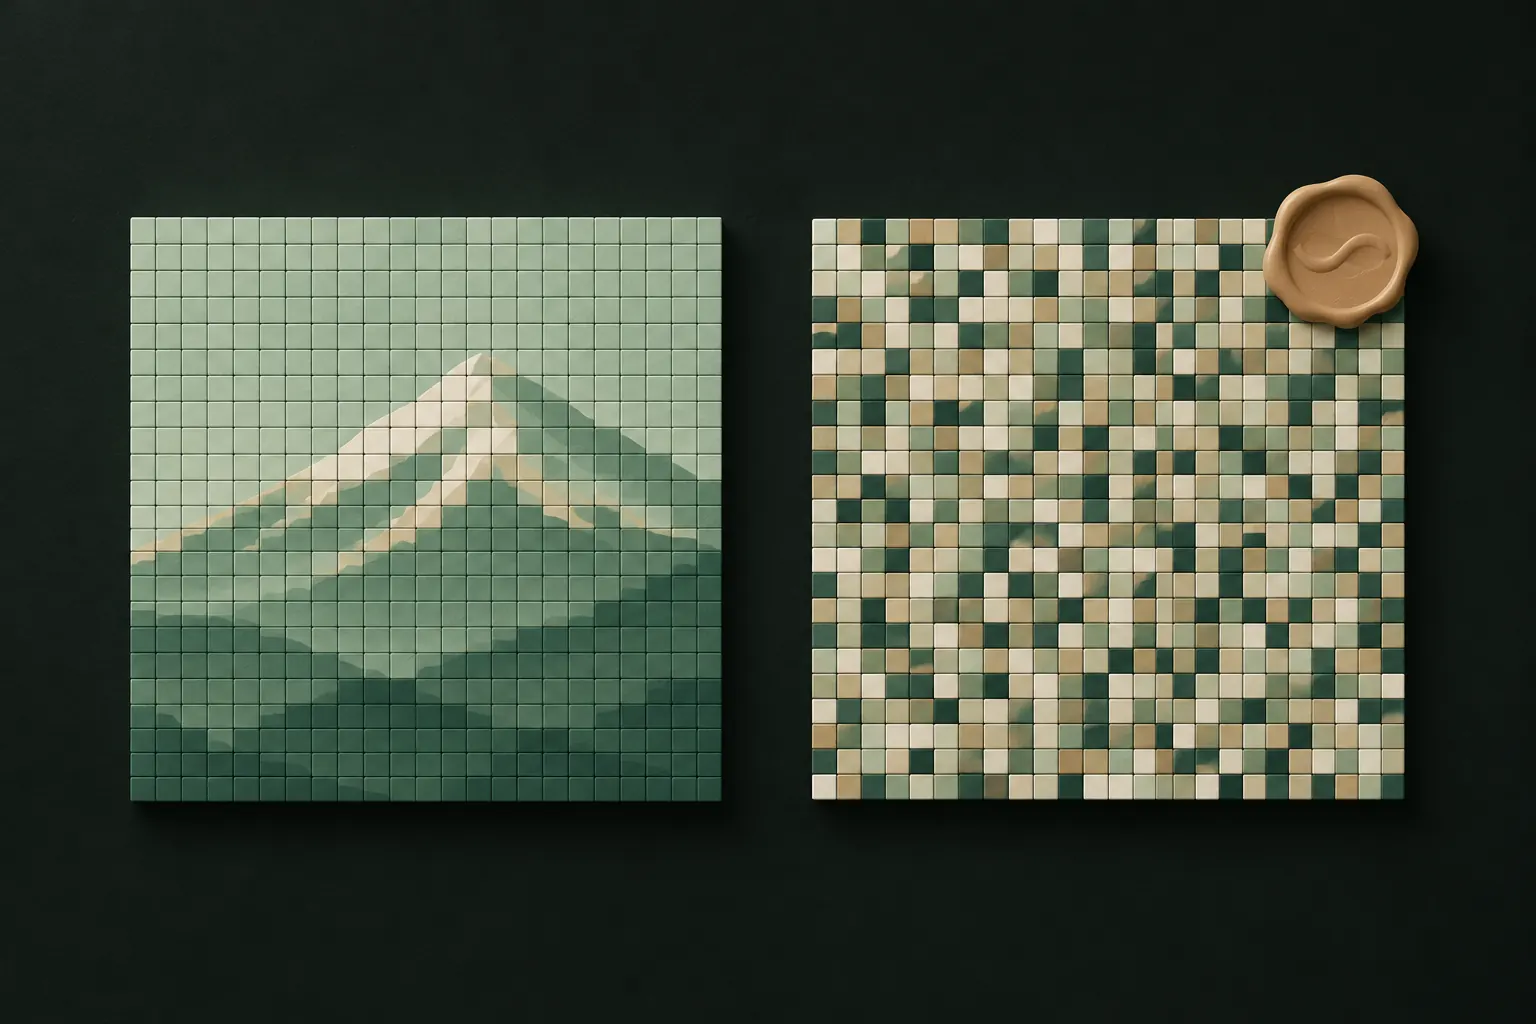
- 가장 단순한 모드인 ECB는 같은 블록을 똑같이 암호화하기 때문에 데이터의 패턴이 그대로 드러납니다. 하지 말아야 할 방식의 교과서적인 예입니다.
- CBC와 CTR은 패턴을 숨기지만, 그것만으로는 변조를 감지하지 못합니다. 누군가 암호화된 파일의 비트를 바꿔도 앱은 알아차리지 못합니다.
- GCM(Galois/Counter Mode)은 암호화와 함께 인증 태그를 추가합니다. 암호화된 데이터가 단 1비트라도 바뀌면, 손상되거나 조작된 내용을 돌려주는 대신 복호화가 실패합니다. NIST는 이를 SP 800-38D에서 규정합니다.
GCM에는 엄격한 규칙이 하나 있습니다. 같은 키로 같은 논스(한 번만 쓰는 숫자)를 절대 재사용하면 안 됩니다. 잘 만든 구현은 논스를 신중하게 생성하거나 파일마다 새 키를 사용해 이런 일이 일어나지 않게 합니다.
약점은 암호 알고리즘이 아니라 키입니다
대부분의 앱은 무작위 256비트 키를 요구하지 않습니다. 암호, PIN 또는 패턴을 받아 키로 바꿉니다. 보안의 성패는 대개 이 단계에서 갈립니다.
좋은 설계는 PBKDF2, scrypt, Argon2 같은 키 파생 함수를 사용합니다.
- 일부러 느립니다. 추측할 때마다 수십만 번의 해시 라운드를 거쳐야 하므로, 수백만 개의 암호를 시도하는 공격자는 하나하나에 대가를 치릅니다. OWASP의 암호 저장 가이드는 현재 PBKDF2-HMAC-SHA512에 최소 22만 회, PBKDF2-HMAC-SHA256에 60만 회를 권장합니다.
- 무작위 솔트를 사용합니다. 그래서 같은 암호라도 사람마다 다른 키가 나오고, 미리 계산해 둔 테이블은 쓸모가 없습니다.
- 키도 암호도 저장하지 않습니다. 틀린 암호는 틀린 키를 만들고, 그 키로는 그냥 복호화가 되지 않습니다.
나쁜 설계는 PIN을 설정 파일에 저장하거나, 키를 데이터 옆에 두거나, 모든 사용자에게 고정된 키 하나를 씁니다. 그러면 ‘AES-256’은 열쇠를 문에 테이프로 붙여 둔 자물쇠가 됩니다.
짧은 비밀에 대해서도 현실적으로 생각해야 합니다. 4자리 PIN은 경우의 수가 1만 개뿐입니다. 아무리 느린 키 파생이라도 암호화된 파일과 시간을 가진 사람에게 맞서 이를 강하게 만들 수는 없습니다. 더 긴 비밀, 파일과 따로 보관하는 솔트, 시도 횟수 제한이 모두 도움이 됩니다.
파일별 키와 청크 분할
신중한 앱과 나머지를 가르는 설계 선택이 두 가지 더 있습니다.
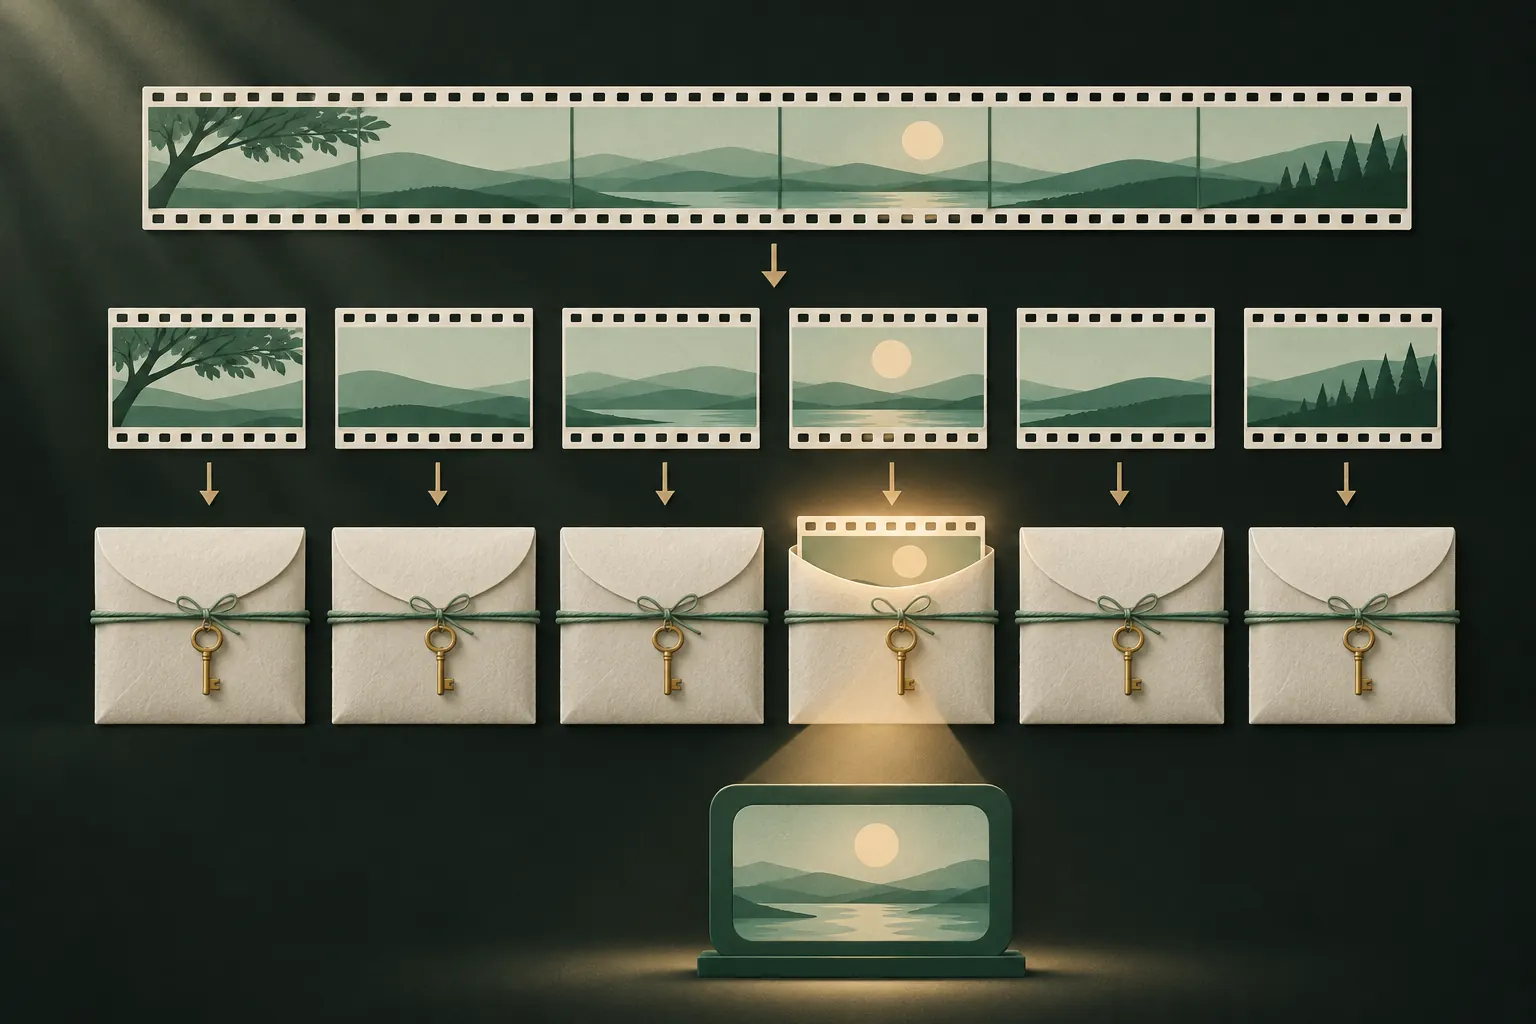
- 파일마다 키 하나. 사진마다 마스터 키에서 파생된 고유한 키가 있으면, 키 하나가 노출되어도 모든 파일이 아니라 파일 하나만 드러납니다. 또한 파일 간 논스 재사용도 불가능해집니다.
- 청크 분할. 비디오처럼 큰 파일은 청크 단위로 암호화되며, 각 청크마다 인증 태그가 붙습니다. 앱은 복호화된 사본을 디스크에 쓰지 않고, 지금 보고 있는 부분만 메모리에서 복호화할 수 있습니다. 청크의 순서가 바뀌거나, 뒤바뀌거나, 잘려 나가지 않도록 청크 번호와 ‘파일 끝’ 플래그도 함께 인증해야 합니다.
마케팅 문구 해독하기: ‘군사급’, ‘은행 수준’
이런 문구는 보통 ‘AES-256을 사용합니다’라는 뜻입니다. 좋은 일이지만 이는 최소 조건일 뿐 차별점이 아니며, 정말 중요한 것은 모두 빠져 있습니다. 앱이 ‘군사급 암호화’라고 말한다면 다음을 물어보세요.
- 어떤 모드인가요? GCM이나 다른 인증 모드인가요?
- 키는 어디에서 오나요? 느린 키 파생 함수를 거친 나의 비밀인가요, 아니면 회사가 가진 무언가인가요?
- 회사가 암호를 재설정할 수 있나요? 그렇다면 회사(또는 다른 누군가)가 내 키에 접근할 수 있습니다.
- 썸네일과 비디오를 포함해 모든 파일이 암호화되나요, 아니면 일부만인가요?
- 문서화되어 있나요? 공개된 보안 모델은 어떤 수식어보다 가치가 있습니다.
이 질문에 명확하게 답하지 못하는 앱은 그런 이름을 붙일 자격이 없습니다. 사진 금고 앱은 안전한지에 관한 가이드도 같은 질문을 사용합니다.
실제 예시: Private Vault
구체적인 참고 자료로, 한 앱이 이 질문들에 어떻게 답하는지 소개합니다.
마지막 항목은 제로 지식 암호화와 이어집니다. 키를 만들 수 있는 사람이 나뿐이라면, 앱을 만든 사람을 포함해 그 누구도 데이터를 열 수 없습니다.
양자 컴퓨터와 AES-256
양자 컴퓨터는 어떤 종류의 암호에는 다른 종류보다 훨씬 큰 위협이 됩니다. 키를 교환하고 데이터에 서명하는 데 쓰이는 공개 키 시스템(RSA나 타원 곡선 등)은 충분히 큰 양자 컴퓨터 앞에서 심각하게 무너지며, 그래서 새로운 양자 내성 표준이 마련되어 있습니다.
AES 같은 대칭 암호는 훨씬 잘 버팁니다. 알려진 가장 강력한 양자 공격인 그로버 알고리즘은 이론적으로 실질적인 키 강도를 대략 절반으로 낮춰 AES-256을 약 128비트 수준으로 만들지만, 이는 여전히 현실적인 어떤 공격으로도 닿을 수 없는 수준입니다. 오랫동안 비밀로 유지해야 하는 데이터에 AES-128보다 AES-256을 권장하는 이유 중 하나입니다.
요약
- AES-256 자체는 약점이 아닙니다.
- 모드를 확인하세요. 인증 모드(GCM)가 인증 없는 모드보다 낫습니다.
- 키가 어디에서 오는지 확인하세요. 나의 비밀에서 느린 키 파생으로 만들어지고 절대 저장되지 않는 키가 바람직합니다.
- ‘군사급’이라는 말은 무시하세요. 문서화된 설계를 찾으세요.
자주 묻는 질문
AES-256은 뚫릴 수 있나요?
모든 키를 대입하는 방법으로는 불가능합니다. 키의 경우의 수가 너무나 많기 때문입니다. 실제 공격은 암호 알고리즘 자체가 아니라 암호, 키를 보관하는 방식, 또는 앱의 버그를 노립니다.
군사급 암호화란 무슨 뜻인가요?
정확한 의미는 없습니다. 보통 AES-256을 뜻하는데, 좋은 표준이긴 하지만 모드나 키, 앱이 이를 어떻게 다루는지에 대해서는 아무것도 알려 주지 않습니다.
AES-256은 양자 컴퓨터에 안전한가요?
안전한 선택으로 여겨집니다. 그로버 알고리즘은 이론적으로 실질적인 강도를 대략 절반인 약 128비트로 낮추지만, 이 역시 여전히 공격이 불가능한 수준입니다.
암호화하면 iPhone이 느려지나요?
체감할 정도는 아닙니다. iPhone에는 AES를 위한 하드웨어 지원이 있고, iOS는 이미 모든 데이터를 AES로 암호화하고 있습니다.
iPhone 속 내용은 나만 보도록
계정 없음. 분석 없음. iPhone에서 암호화.


