
AES-256 是使用 256 位密钥的高级加密标准(Advanced Encryption Standard):一种公开、经过大量研究的数据打乱方式,只有持有密钥的人才能还原。没有人能靠猜密钥破解它。正因如此,包装盒上的这个数字说明不了多少问题:真正决定安全性的,是它运行在什么模式下、密钥从哪里来,以及 App 如何处理密钥。
一段话讲清 AES-256
AES 是一种分组密码。它接收 16 字节的数据和一个秘密密钥,经过 14 轮替换和混合,把数据变成 16 个看起来随机的字节。用同一个密钥可以把它们还原回来。它由美国国家标准与技术研究院(NIST)通过公开竞赛选出,并发布为 FIPS 197。你的 iPhone、银行、浏览器和聊天 App 都在用它。“AES-256”指密钥长度为 256 位;此外还有 128 位和 192 位版本。
密钥、分组,以及为什么 256 位就够了
256 位密钥有 2²⁵⁶ 种可能的取值。写出来是一个 78 位数。即使地球上的每台计算机每秒尝试数十亿个数十亿个密钥,一直试到宇宙的年龄,也只能覆盖其中微乎其微的一小部分。
所以没有人会用暴力破解去攻击 AES-256。加密数据被未经授权地打开,原因总是出在加密算法周围:
- 可被猜到的密码,而密钥正是由它生成的。
- 密钥存放在可被获取的地方,比如服务器、数据旁边的文件,或某个“找回”系统。
- 错误的模式或漏洞,泄露出规律,或让数据可以被篡改。
- 已解锁的设备,上面的一切本来就已经为用户解密了。
记住这份清单。本文其余部分讲的就是它。
模式:为什么 GCM 很重要
AES 本身只能处理一个 16 字节的分组。要加密一张照片,需要一种把许多分组串联起来的模式,而模式的选择非常关键。
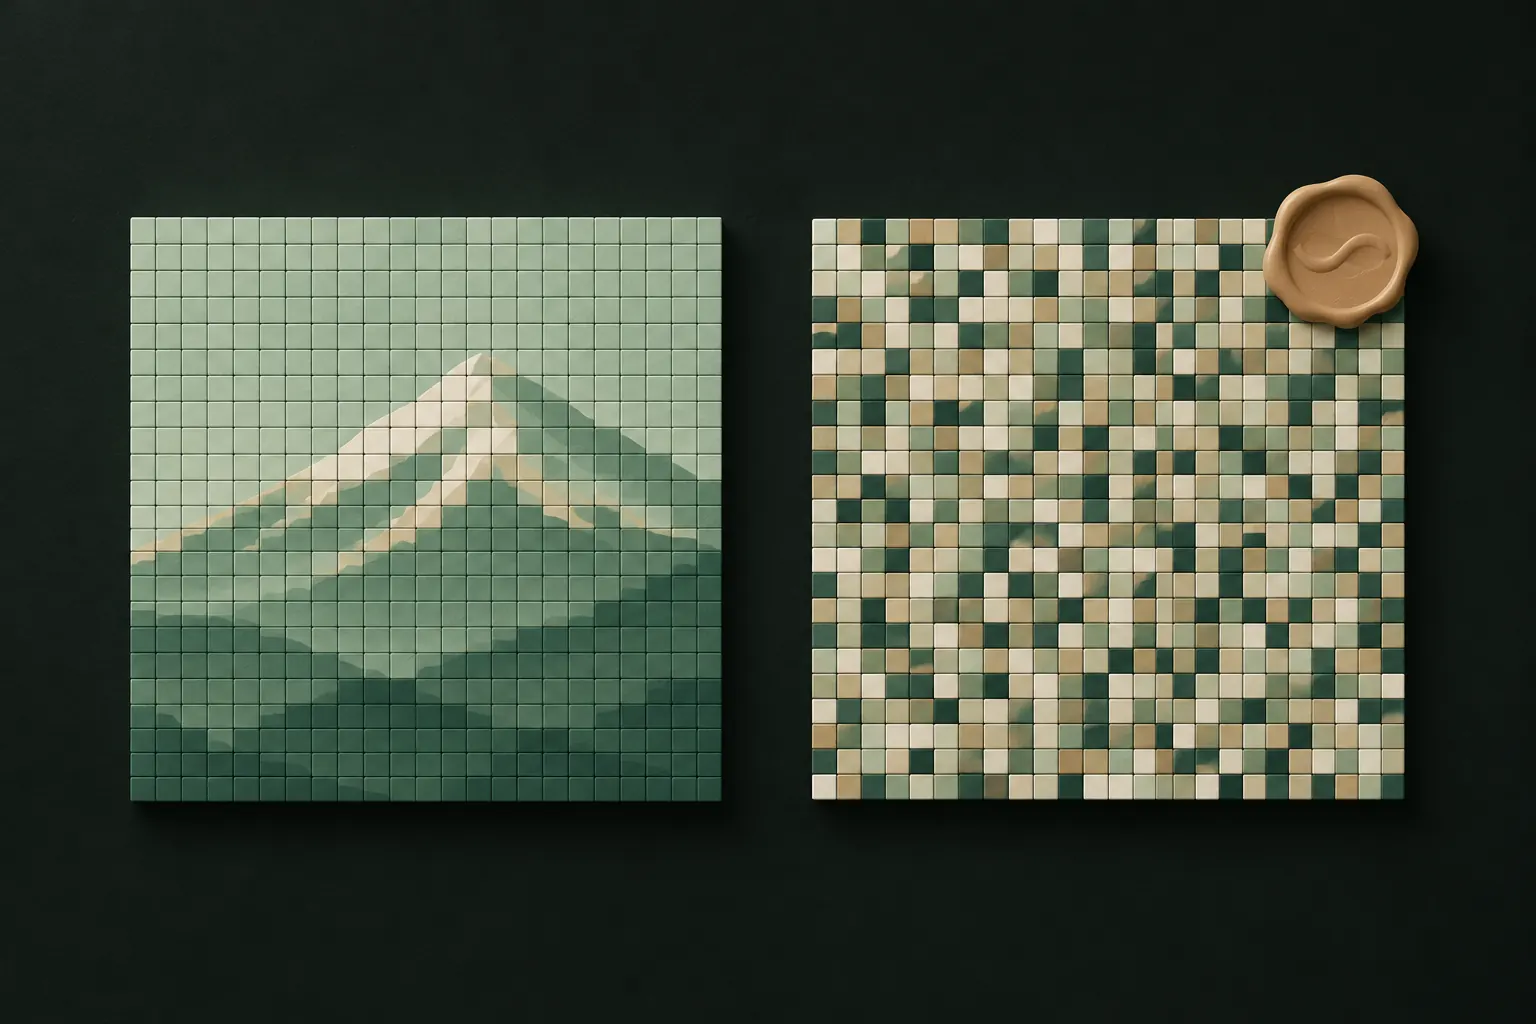
- ECB 是最朴素的模式,相同的分组会被加密成相同的结果,于是数据中的规律会显露出来。它是“反面教材”的经典例子。
- CBC 和 CTR 能隐藏规律,但单独使用时无法发现篡改。有人可以翻转加密文件中的比特,而 App 毫无察觉。
- GCM(伽罗瓦/计数器模式)既加密数据,又附加一个认证标签。只要加密数据中有一个比特被改动,解密就会失败,而不是返回损坏或被篡改的内容。NIST 在 SP 800-38D 中对它做了规定。
GCM 有一条严格规则:同一个密钥绝不能重复使用同一个 nonce(只用一次的数字)。好的实现会谨慎生成 nonce,或为每个文件使用全新的密钥,从根本上避免这种情况。
薄弱环节是密钥,不是算法
大多数 App 不会让你输入一个随机的 256 位密钥。它们让你输入密码、PIN 码或图案,再把它转换成密钥。安全性的成败通常就在这一步。
好的设计会使用 PBKDF2、scrypt 或 Argon2 之类的密钥派生函数:
- 它故意很慢。每次猜测都要运行几十万轮哈希,因此尝试数百万个密码的攻击者要为每一次付出代价。OWASP 的密码存储指南目前建议 PBKDF2-HMAC-SHA512 至少 220,000 次迭代,PBKDF2-HMAC-SHA256 至少 600,000 次。
- 它使用随机盐值,所以相同的密码在不同人那里会得到不同的密钥,预先计算好的表也派不上用场。
- 它不存储密钥或密码。错误的密码会生成错误的密钥,解密自然失败。
糟糕的设计会把 PIN 码存在设置文件里、把密钥放在数据旁边,或者给所有用户用同一个固定密钥。这时的“AES-256”就像一把锁,钥匙却用胶带贴在门上。
对短密码也要保持清醒。4 位 PIN 码只有 10,000 种可能;即使密钥派生再慢,面对拿到加密文件又有充足时间的人,也无法让它变得牢固。更长的密码、不和文件放在一起的盐值,以及尝试次数限制,都会有所帮助。
每个文件一个密钥,以及分块
还有两个设计选择,能把用心的 App 和其他 App 区分开:
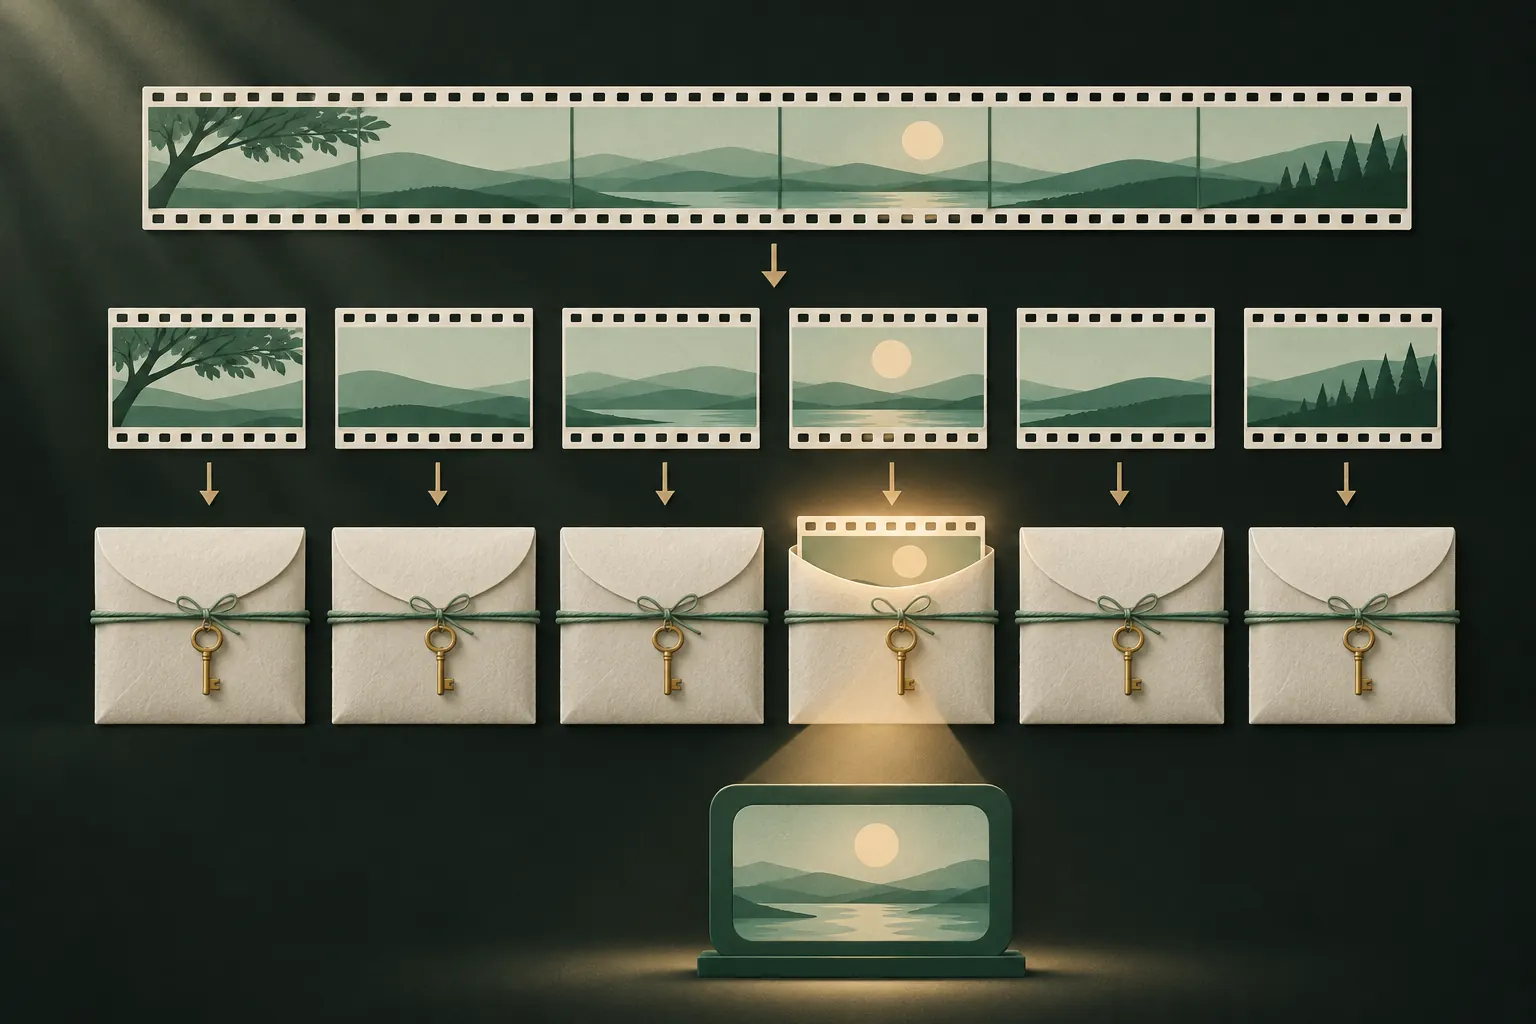
- 每个文件一个密钥。如果每张照片都有自己的密钥(由主密钥派生而来),那么一个密钥泄露只会暴露一个文件,而不是全部。这也让不同文件之间不可能重复使用 nonce。
- 分块。视频等大文件会被分块加密,每块都有自己的认证标签。App 可以只在内存中解密你正在观看的那一部分,而不必把解密后的副本写入存储。为了防止分块被重新排序、调换或截断,分块编号和“文件结束”标记也应当经过认证。
拆解营销话术:“军用级”“银行级”
这些说法通常只是“我们用了 AES-256”的意思。这很好,但它只是底线,算不上差异化,而且把真正重要的东西都略过了。当一个 App 宣称“军用级加密”时,问一问:
- 用的是什么模式?GCM 或其他带认证的模式吗?
- 密钥从哪里来?是通过缓慢的密钥派生函数从你的密码得出,还是由公司掌握的某样东西?
- 公司能重置你的密码吗?如果能,他们(或其他人)就能拿到你的密钥。
- 每个文件都加密了吗,包括缩略图和视频,还是只有一部分?
- 有公开文档吗?一份公开的安全模型比任何形容词都更有分量。
答不清这些问题的 App,配不上这个标签。我们关于相册保险箱 App 是否安全的指南用的也是同样的问题。
实例:Private Vault
下面是一个 App 对这些问题的回答,作为具体参考。
最后这一点与零知识加密相关:当只有你能生成密钥时,其他任何人都打不开数据,包括开发这个 App 的人。
量子计算机与 AES-256
量子计算机对某些密码学的威胁远大于其他。用于交换密钥和签名的公钥体系(如 RSA 和椭圆曲线)会被足够大的量子计算机严重破坏,这正是新的后量子标准出现的原因。
AES 这样的对称加密情况要好得多。已知最强的量子攻击 Grover 算法,理论上大约会把有效密钥强度减半,AES-256 仍有约 128 位,远超任何现实攻击的能力。这也是为什么对于需要长期保密的数据,通常推荐 AES-256 而不是 AES-128。
简短总结
- AES-256 本身不是薄弱环节。
- 问清模式:带认证的(GCM)胜过不带认证的。
- 问清密钥从哪里来:你想要的是从你的密码缓慢派生、且从不存储的密钥。
- 忽略“军用级”。去找有文档说明的设计。
常见问题
AES-256 能被破解吗?
靠逐个尝试密钥是不行的,可能的密钥实在太多了。现实中的攻击针对的是密码、密钥的存储方式或 App 的漏洞,而不是加密算法本身。
“军用级加密”是什么意思?
没有确切含义。通常指的是 AES-256,这是一个很好的标准,但它完全没有说明模式、密钥,以及 App 如何处理它们。
AES-256 能抵御量子计算吗?
它被认为是稳妥的选择。理论上,Grover 算法大约会把它的有效强度减半到约 128 位,这依然遥不可及。
加密会让 iPhone 变慢吗?
感觉不到。iPhone 有 AES 硬件支持,iOS 本身就已经用它加密你的所有数据。
让 iPhone 上的内容只属于你
无需账户,没有分析,在你的 iPhone 上加密。


