
ゼロ知識暗号化とは、データを保管する会社が、それを読むための鍵を一度も持たないことを意味します。ファイルはあなただけが知るものから作られた鍵でデバイス上で暗号化されるので、提供者も、その従業員も、侵入したハッカーも、裁判所命令を送った人も、手に入れられるのはかき混ぜられたデータだけです。代償は単純です。パスワードと復旧キーをなくしたら、誰もあなたを中に戻せません。
唯一の問い:誰が復号できるのか?
今日のほぼすべてのサービスが「データは暗号化されています」と言います。その文はほぼ常に正しく、ほぼ常に的外れです。大事な問いは、鍵を持っているのは誰か?です。
- 会社が鍵を持っているなら、会社はその気になれば、あるいはそうさせられれば、いつでもデータを読めます。そのシステムに入り込んだ人も同じです。
- 鍵を持っているのがあなただけなら、会社は読めないデータを保管しています。
「ゼロ知識」は、2つ目の場合の宣伝上の呼び名です。正式な規格ではないので、その言葉だけでは何も証明されません。大事なのは、設計が本当に鍵を提供者から遠ざけているかどうかです。
ゼロ知識、エンドツーエンド、保存時の暗号化
この3つの用語は、いつも混同されています。
- 保存時(と転送中)の暗号化。データは会社のディスク上と、そこに向かう途中で暗号化されます。盗まれたハードディスクやネットワークの盗聴には有効ですが、鍵は会社が持っています。ほとんどのクラウドサービスが初期設定でしていることです。
- エンドツーエンド暗号化。データはあなたのデバイス上で暗号化され、意図した受取人のデバイス(あなた自身のデバイスだけのこともあります)でだけ復号されます。途中のサーバが運ぶのは暗号文です。メッセージAppやAppleの「高度なデータ保護」がこの用語を使っています。詳しくはエンドツーエンド暗号化の解説で。
- ゼロ知識。主にストレージやパスワード管理の会社が、同じことを提供者側から言うために使います。私たちは鍵を一度も持たないので、あなたの中身について何も知りません、ということです。
実際には、「エンドツーエンドで暗号化されたストレージ」と「ゼロ知識ストレージ」は同じ考え方を表しています。たとえばAppleは「高度なデータ保護」をエンドツーエンド暗号化と説明し、iCloudのデータセキュリティの概要で対象となるカテゴリを挙げています。「ゼロ知識」という言葉は使っていません。初期設定である標準のデータ保護では、復旧を手伝えるように、AppleがほとんどのiCloudデータの鍵を持っています。
あなただけが知るものから鍵を作るしくみ
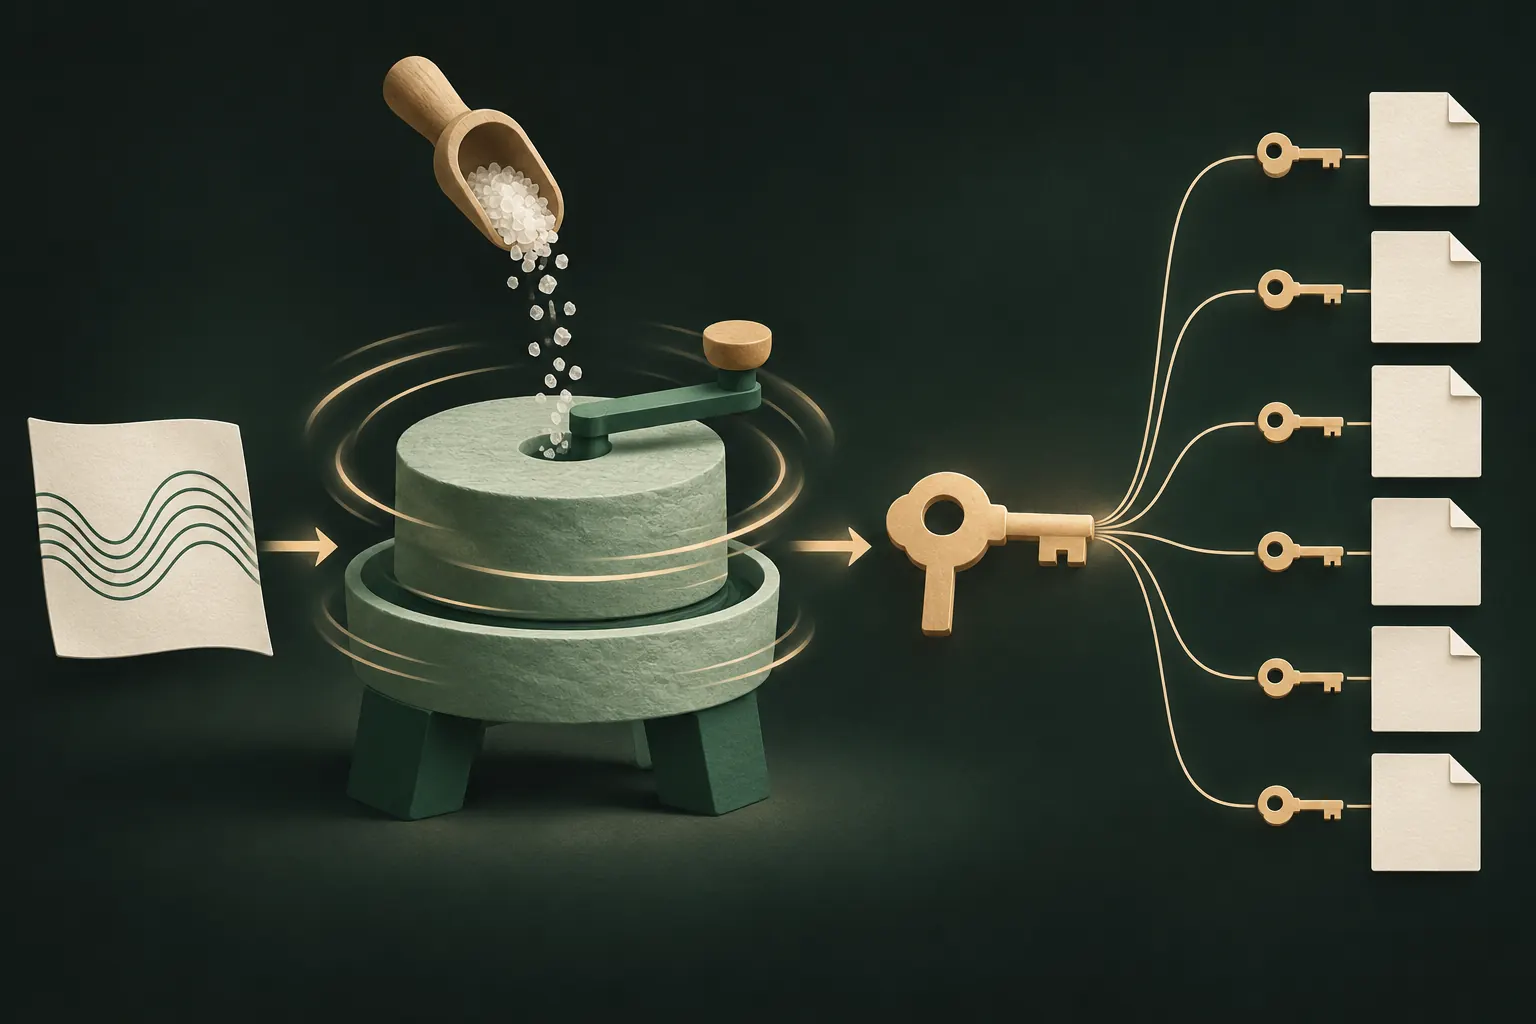
会社が鍵を一度も見ないなら、鍵はどこから来るのでしょうか。たいていは、次のような手順で、あなたの秘密から作られます。
- デバイスでパスワード、パスフレーズ、パターンを入力します。
- 遅い鍵導出関数(PBKDF2やArgon2など)が、それを長い鍵に引き伸ばします。わざと何回も処理を繰り返すので、推測のたびに攻撃者は時間を費やすことになります。
- ランダムなソルトで、結果があなただけのものになります。
- その鍵でマスターキーを開き、マスターキーがファイルを暗号化します。多くの場合、ファイルごとに別の鍵を使います。暗号化には通常、AES-256のような暗号が使われます。
- 鍵を作り直せるようなパスワードの情報は、サーバには一切送られません。サーバが保管するのは、せいぜい暗号化されたデータです。
設定時に復旧キーや復旧フレーズを渡すサービスもあります。鍵を作る2つ目の手段で、保管するのは相手ではなくあなたです。
ゼロ知識の主張を確かめる方法
自分でコードを監査することはできませんが、弱い主張をあぶり出す質問はできます。
- 「パスワードをリセットできますか?」ファイルがそのまま残る形でできるなら、相手はあなたの鍵への道を持っています。それはゼロ知識ではありません。
- 「Webサイトで自分のファイルを見られますか?」普通にログインしたあとでWebサイトが復号してくれるなら、それがどこで行われるかを尋ねましょう。正しくは、あなたのブラウザで、あなたのパスワードを使って行われます。間違っていれば、相手のサーバで行われます。
- 「パスワードを忘れて復旧キーもなくしたらどうなりますか?」ゼロ知識の誠実な答えは、「データは失われます」です。
- 公開されたセキュリティ文書はあるか?本物の設計は、鍵導出、暗号、サーバが保管するものまで、詳しく説明されています。
- どんなメタデータがまだ見えるか?中身がゼロ知識でも、提供者にはファイルのサイズ、数、タイムスタンプ、アカウントのメールアドレス、IPアドレスが見えることがよくあります。
代償:誰もリセットできない
ゼロ知識は、通常のサポートのあり方をひっくり返します。普通のサービスなら、パスワードを忘れても、メールのリンクをクリックすれば済むちょっとした不便です。ゼロ知識では、それが永久的になることがあります。
これは設計上の欠陥ではなく、定義そのものです。あなたの秘密を必要としないリセットの道は、ほかの誰か(サポート担当者、あなたのメールを乗っ取った攻撃者、裁判所命令を持つ当局)にも使える道です。
安全に付き合うには:
- 復旧キーや復旧フレーズを書き留め、デバイスから離れた場所に、紙か信頼できるパスワード管理Appで保管しましょう。
- まだパスワードを覚えているうちに、一度試しておきましょう。
- 写真ライブラリのスクリーンショットのように、守っているデータと同じ場所に保管しないこと。
この点は復旧フレーズのガイドでさらに詳しく説明しています。
ゼロ知識が役に立たないところ
ゼロ知識が守るのは提供者側のデータです。次のものは守りません。
- ロック解除されたデバイス。iPhoneの上では、データはあなたのために復号されていて、それを持っている人にも同じです。
- 弱いパスワード。秘密が「123456」なら、遅い鍵導出は避けられない結果を遅らせるだけです。
- マルウェアや侵害されたApp。デバイス上で動くコードには、あなたが見ているものが見えます。
法的な要求と情報漏えい
ゼロ知識の提供者も法的な要求には応じなければなりません。提出できるのは持っているもの、つまり暗号化されたファイルと、保持しているアカウントデータやログです。中身は、あなたの鍵がなければ読めないままです。
情報漏えいも同じです。盗まれたゼロ知識の保管庫のデータベースは、暗号文の山です。攻撃者の唯一の望みは、鍵導出で遅くされながら、弱いパスワードを1つずつ推測することです。だからこそ、あなたの秘密の強さが今も大事なのです。
アカウントをなくす:次の一歩
ゼロ知識は、提供者があなたの中身にアクセスできないようにします。提供者そのものをなくすわけではありません。アカウント、メールアドレス、ログインの記録、あなたの存在を知っているサーバは、まだあります。
次の一歩は、その関係そのものを持たないことです。Appがデータをデバイスに置き、鍵をあなたの秘密から作り、(選んだ場合は)すでに持っているストレージにバックアップするなら、侵害されたり、提出を命じられたり、リセットされたりする会社のアカウントはありません。
トレードオフはどのゼロ知識サービスとも同じで、より厳格なだけです。パターンと復旧フレーズの両方をなくすと、誰もファイルを開けません。
まとめ
- 問うべきは「暗号化されているか」ではなく、「鍵を持っているのは誰か」です。
- ゼロ知識とエンドツーエンドで暗号化されたストレージは、提供者があなたの鍵を一度も持たないことを意味します。
- データをそのままにパスワードをリセットできる会社は、ゼロ知識ではありません。
- 復旧キーは安全に保管しましょう。ほかの誰も助けられません。
- 関わる人が少ないほどさらによく、アカウントがなければ、そもそも侵害されるものがありません。
よくある質問
iCloudはゼロ知識ですか?
初期設定では違います。標準のデータ保護では、ほとんどのデータの鍵をAppleが持っています。「高度なデータ保護」をオンにすると、ほとんどのカテゴリがエンドツーエンドで暗号化されます。Appleはそれをゼロ知識ではなく、エンドツーエンド暗号化と呼んでいます。
ゼロ知識とエンドツーエンド暗号化は同じですか?
重なる部分があります。エンドツーエンドは人やデバイスの間を移動するデータの話で、ゼロ知識は提供者があなたの鍵を一度も持たないという話です。どちらも、会社があなたのデータを読めないことを意味します。
ゼロ知識の会社がデータの提出を強制されることはありますか?
持っているもの、つまり暗号化されたデータとメタデータの提出を命じられることはあります。あなたの鍵がなければ、それを復号することはできません。
ゼロ知識のAppがパスワードをリセットできないのはなぜですか?
パスワードが鍵を作るものだからです。リセットできる会社は鍵のコピーを持っている必要があり、そうなるともうゼロ知識ではありません。
iPhoneの中身を、自分だけのものに
アカウント不要。解析なし。iPhone上で暗号化。


