
ज़ीरो-नॉलेज एन्क्रिप्शन का मतलब है कि आपका डेटा रखने वाली कंपनी के पास उसे पढ़ने की कुंजी कभी नहीं होती। आपकी फ़ाइलें आपके डिवाइस पर एक ऐसी चीज़ से बनी कुंजी से एन्क्रिप्ट होती हैं जो सिर्फ़ आप जानते हैं, इसलिए प्रोवाइडर, उसके कर्मचारी, उसमें सेंध लगाने वाला हैकर या उसे अदालती आदेश भेजने वाला कोई भी, सिर्फ़ उलझा हुआ डेटा पाता है। क़ीमत सीधी है: अगर आप अपना पासवर्ड और रिकवरी कुंजी खो दें, तो कोई आपको वापस अंदर नहीं ला सकता।
एक सवाल: कौन डिक्रिप्ट कर सकता है?
आज लगभग हर सेवा कहती है कि “आपका डेटा एन्क्रिप्टेड है”। यह वाक्य लगभग हमेशा सच है और लगभग हमेशा मुद्दे से हटकर। जो सवाल मायने रखता है, वह है: कुंजी किसके पास है?
- अगर कुंजी कंपनी के पास है, तो वह जब चाहे या जब उससे कराया जाए, आपका डेटा पढ़ सकती है, और उसके सिस्टम में घुसने वाला कोई भी।
- अगर कुंजी सिर्फ़ आपके पास है, तो कंपनी ऐसा डेटा रखती है जिसे वह पढ़ नहीं सकती।
“ज़ीरो-नॉलेज” दूसरे मामले का मार्केटिंग नाम है। यह कोई औपचारिक मानक नहीं है, इसलिए सिर्फ़ यह शब्द कुछ साबित नहीं करता। मायने यह रखता है कि डिज़ाइन सच में कुंजी को प्रोवाइडर से दूर रखता है या नहीं।
ज़ीरो-नॉलेज बनाम एंड-टू-एंड बनाम स्टोरेज में एन्क्रिप्शन
ये तीन शब्द लगातार आपस में गड्डमड्ड होते हैं।
- स्टोरेज में (और ट्रांज़िट में) एन्क्रिप्शन। डेटा कंपनी की डिस्क पर और वहाँ तक के रास्ते में एन्क्रिप्टेड है। चोरी हुई हार्ड ड्राइव और नेटवर्क पर ताक-झाँक के ख़िलाफ़ अच्छा, लेकिन कुंजियाँ कंपनी के पास हैं। ज़्यादातर क्लाउड सेवाएँ डिफ़ॉल्ट रूप से यही करती हैं।
- एंड-टू-एंड एन्क्रिप्शन। डेटा आपके डिवाइस पर एन्क्रिप्ट होता है और सिर्फ़ तय पाने वालों के डिवाइस पर डिक्रिप्ट होता है, जो सिर्फ़ आपके अपने डिवाइस भी हो सकते हैं। बीच के सर्वर साइफ़रटेक्स्ट ले जाते हैं। मैसेजिंग ऐप्स और Apple की एडवांस डेटा सुरक्षा यही शब्द इस्तेमाल करते हैं। और जानकारी एंड-टू-एंड एन्क्रिप्शन क्या है में।
- ज़ीरो-नॉलेज। ज़्यादातर स्टोरेज और पासवर्ड मैनेजर कंपनियाँ इसे प्रोवाइडर की तरफ़ से यही बात कहने के लिए इस्तेमाल करती हैं: हम आपके कॉन्टेंट के बारे में कुछ नहीं जानते क्योंकि आपकी कुंजी कभी हमारे पास नहीं होती।
व्यवहार में “एंड-टू-एंड एन्क्रिप्टेड स्टोरेज” और “ज़ीरो-नॉलेज स्टोरेज” एक ही विचार बताते हैं। उदाहरण के लिए, Apple एडवांस डेटा सुरक्षा को एंड-टू-एंड एन्क्रिप्शन कहता है, और उसका iCloud डेटा सुरक्षा ओवरव्यू बताता है कि यह किन श्रेणियों को कवर करती है। वह “ज़ीरो-नॉलेज” शब्द इस्तेमाल नहीं करता। मानक डेटा सुरक्षा में, जो डिफ़ॉल्ट है, ज़्यादातर iCloud डेटा की कुंजियाँ Apple के पास होती हैं ताकि वह उसे रिकवर करने में आपकी मदद कर सके।
सिर्फ़ आपकी जानी हुई चीज़ से कुंजी कैसे बन सकती है
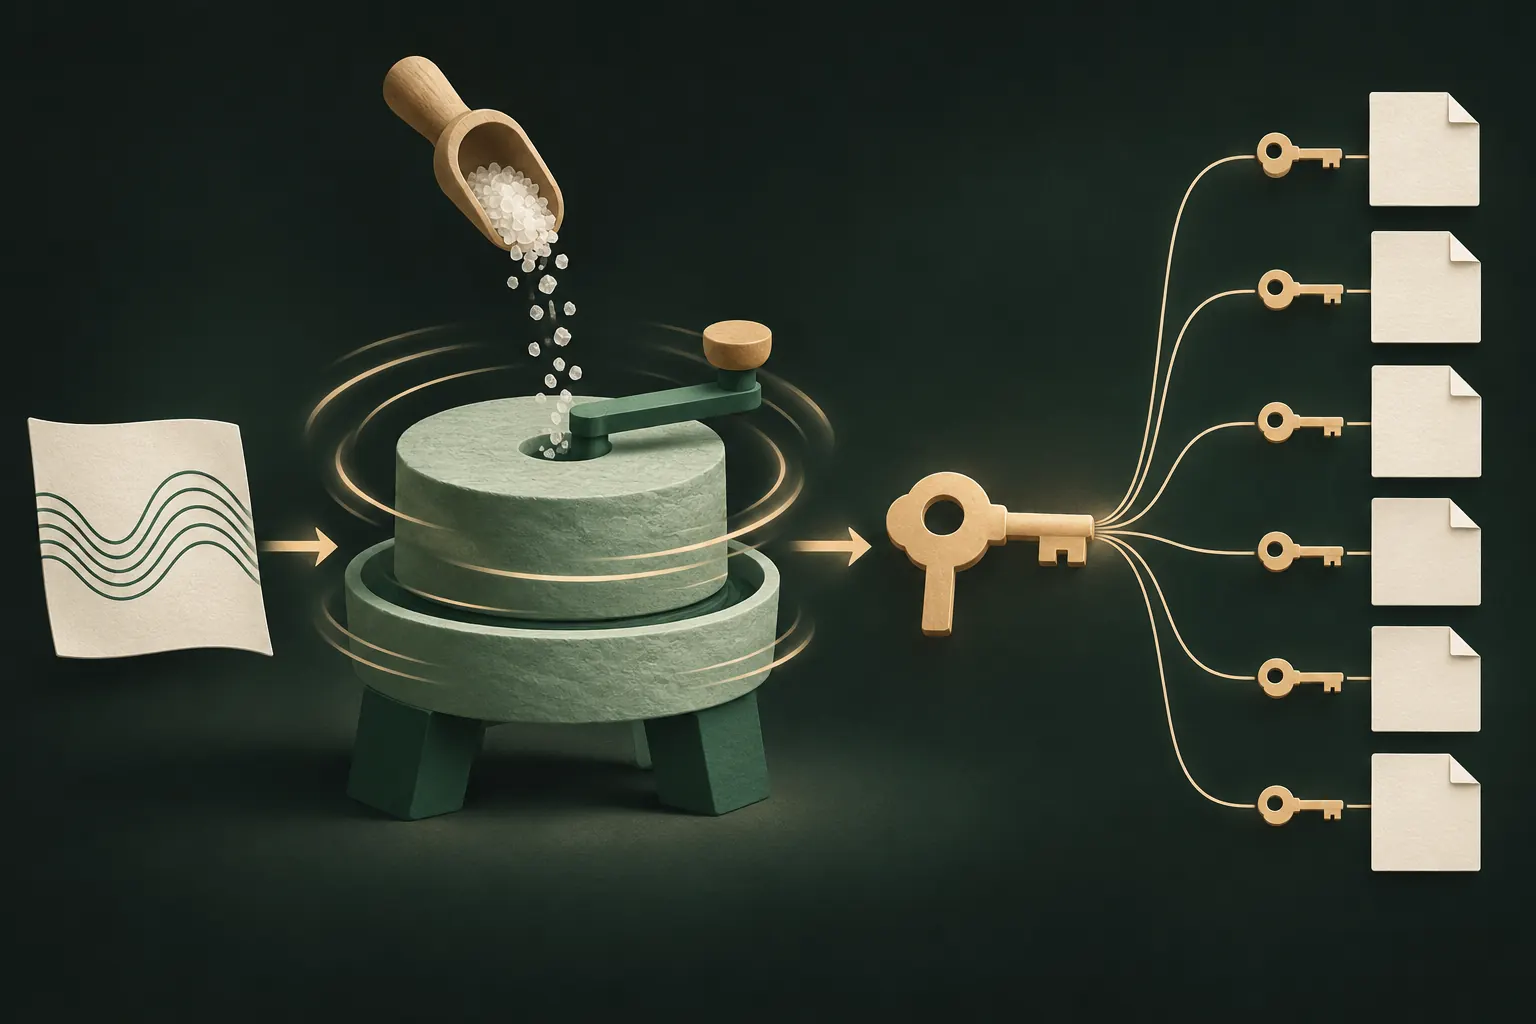
अगर कंपनी आपकी कुंजी कभी नहीं देखती, तो वह आती कहाँ से है? आमतौर पर आपके राज़ से, कुछ इस तरह की प्रक्रिया से:
- आप अपने डिवाइस पर पासवर्ड, पासफ़्रेज़ या पैटर्न डालते हैं।
- एक धीमा की डेरिवेशन फ़ंक्शन (जैसे PBKDF2 या Argon2) उसे खींचकर एक लंबी कुंजी बनाता है। यह जानबूझकर कई राउंड चलता है, ताकि हमलावर के हर अंदाज़े में समय लगे।
- एक रैंडम सॉल्ट नतीजे को आपके लिए अनोखा बनाता है।
- वह कुंजी एक मास्टर कुंजी खोलती है, जो आपकी फ़ाइलें एन्क्रिप्ट करती है, अक्सर हर फ़ाइल की अलग कुंजी के साथ। एन्क्रिप्शन आमतौर पर AES-256 जैसे साइफ़र से होता है।
- पासवर्ड के बारे में ऐसा कुछ भी सर्वर को नहीं भेजा जाता जिससे वह कुंजी फिर से बना सके। ज़्यादा से ज़्यादा सर्वर एन्क्रिप्टेड डेटा रखता है।
कुछ सेवाएँ सेटअप के समय आपको रिकवरी कुंजी या फ़्रेज़ भी देती हैं। यह कुंजी बनाने का दूसरा तरीका है, जो आपके पास रहता है, उनके पास नहीं।
ज़ीरो-नॉलेज का दावा कैसे जाँचें
आप ख़ुद कोड ऑडिट नहीं कर सकते, लेकिन ऐसे सवाल पूछ सकते हैं जो कमज़ोर दावे की पोल खोल दें:
- “क्या आप मेरा पासवर्ड रीसेट कर सकते हैं?” अगर हाँ, और आपकी फ़ाइलें सही-सलामत रहती हैं, तो उनके पास आपकी कुंजी तक पहुँचने का रास्ता है। यह ज़ीरो-नॉलेज नहीं।
- “क्या मैं आपकी वेबसाइट पर अपनी फ़ाइलें देख सकता हूँ?” अगर वेबसाइट सामान्य लॉगिन के बाद उन्हें आपके लिए डिक्रिप्ट करती है, तो पूछें कि यह कहाँ होता है। सही तरीके से, यह आपके ब्राउज़र में आपके पासवर्ड से होता है; ग़लत तरीके से, उनके सर्वर पर।
- “अगर मैं अपना पासवर्ड भूल जाऊँ और रिकवरी कुंजी खो दूँ तो क्या होगा?” ईमानदार ज़ीरो-नॉलेज जवाब है: आपका डेटा चला गया।
- क्या कोई प्रकाशित सुरक्षा दस्तावेज़ है? असली डिज़ाइन विस्तार से समझाए जाते हैं: की डेरिवेशन, साइफ़र, सर्वर क्या रखता है।
- कौन-सा मेटाडेटा फिर भी दिखता है? ज़ीरो-नॉलेज कॉन्टेंट के साथ भी, प्रोवाइडर अक्सर फ़ाइलों का साइज़, गिनती, टाइमस्टैम्प, आपके खाते का ईमेल और आपका IP पता देख सकता है।
क़ीमत: कोई इसे रीसेट नहीं कर सकता
ज़ीरो-नॉलेज सामान्य सपोर्ट मॉडल को उलट देता है। सामान्य सेवा में पासवर्ड भूलना एक असुविधा है: आप ईमेल के एक लिंक पर क्लिक करते हैं। ज़ीरो-नॉलेज में यह स्थायी हो सकता है।
यह डिज़ाइन की कमी नहीं; यही इसकी परिभाषा है। हर ऐसा रीसेट रास्ता जिसमें आपके राज़ की ज़रूरत नहीं, ऐसा रास्ता है जिसे कोई और इस्तेमाल कर सकता है: कोई सपोर्ट एजेंट, आपके ईमेल पर क़ब्ज़ा करने वाला हमलावर, या अदालती आदेश वाला कोई अधिकारी।
इसके साथ सुरक्षित रूप से जीने के लिए:
- अपनी रिकवरी कुंजी या फ़्रेज़ लिख लें और उसे डिवाइस से दूर रखें, काग़ज़ पर या किसी भरोसेमंद पासवर्ड मैनेजर में।
- एक बार आज़माएँ जब तक आपको अपना पासवर्ड याद है।
- इसे उसी जगह न रखें जहाँ वह डेटा है जिसकी यह रक्षा करती है, जैसे आपकी फ़ोटो लाइब्रेरी में कोई स्क्रीनशॉट।
हमारी रिकवरी फ़्रेज़ वाली गाइड इसे और गहराई से बताती है।
ज़ीरो-नॉलेज कहाँ मदद नहीं करता
यह प्रोवाइडर की तरफ़ के डेटा की रक्षा करता है। यह इनकी रक्षा नहीं करता:
- अनलॉक डिवाइस। आपके फ़ोन पर आपका डेटा आपके लिए डिक्रिप्ट होता है, और इसलिए उसे पकड़े हुए किसी के लिए भी।
- कमज़ोर पासवर्ड। अगर आपका राज़ “123456” है, तो धीमा की डेरिवेशन बस अनिवार्य को थोड़ा टालता है।
- मैलवेयर या कोई छेड़ा गया ऐप। आपके डिवाइस पर चलने वाला कोड वही देखता है जो आप देखते हैं।
क़ानूनी माँगें और डेटा लीक
ज़ीरो-नॉलेज प्रोवाइडर को भी क़ानूनी माँगों का जवाब देना होता है। वह वही सौंप सकता है जो उसके पास है: एन्क्रिप्टेड फ़ाइलें, साथ में जो भी खाता डेटा और लॉग वह रखता है। आपकी कुंजी के बिना कॉन्टेंट पढ़ा नहीं जा सकता।
डेटा लीक के साथ भी यही है। ज़ीरो-नॉलेज वॉल्ट का चोरी हुआ डेटाबेस बस साइफ़रटेक्स्ट का ढेर है। हमलावर की इकलौती उम्मीद कमज़ोर पासवर्ड का एक-एक करके अंदाज़ा लगाना है, जिसे की डेरिवेशन धीमा कर देता है। इसीलिए आपके राज़ की मज़बूती अब भी मायने रखती है।
बिल्कुल कोई खाता नहीं: अगला क़दम
ज़ीरो-नॉलेज प्रोवाइडर की आपके कॉन्टेंट तक पहुँच हटाता है। यह प्रोवाइडर को नहीं हटाता: फिर भी एक खाता, एक ईमेल, लॉगिन रिकॉर्ड और एक सर्वर होता है जो जानता है कि आप मौजूद हैं।
अगला क़दम है यह रिश्ता ही न होना। अगर कोई ऐप आपका डेटा आपके डिवाइस पर रखता है, कुंजियाँ आपके राज़ से बनाता है, और (अगर आप चुनें) उस स्टोरेज में बैकअप लेता है जो पहले से आपका है, तो सेंध लगाने, क़ानूनी माँग करने या रीसेट करने के लिए कोई कंपनी खाता नहीं होता।
समझौता किसी भी ज़ीरो-नॉलेज सेवा जैसा ही है, बस ज़्यादा सख़्त: अपना पैटर्न और रिकवरी फ़्रेज़ दोनों खो दें, तो फ़ाइलें कोई नहीं खोल सकता।
संक्षेप में
- “एन्क्रिप्टेड” सवाल नहीं है। “कुंजी किसके पास है?” सवाल है।
- ज़ीरो-नॉलेज और एंड-टू-एंड एन्क्रिप्टेड स्टोरेज का मतलब है कि प्रोवाइडर के पास कभी आपकी कुंजी नहीं होती।
- अगर कोई कंपनी आपका डेटा सही-सलामत रखते हुए आपका पासवर्ड रीसेट कर सकती है, तो वह ज़ीरो-नॉलेज नहीं है।
- अपनी रिकवरी कुंजी सुरक्षित रखें; कोई और मदद नहीं कर सकता।
- जितने कम पक्ष, उतना बेहतर: कोई खाता नहीं, मतलब सेंध लगाने को कुछ है ही नहीं।
सवाल
क्या iCloud ज़ीरो-नॉलेज है?
डिफ़ॉल्ट रूप से नहीं। मानक डेटा सुरक्षा में ज़्यादातर डेटा की कुंजियाँ Apple के पास होती हैं। एडवांस डेटा सुरक्षा चालू होने पर ज़्यादातर श्रेणियाँ एंड-टू-एंड एन्क्रिप्टेड होती हैं; Apple इसे यही कहता है, ज़ीरो-नॉलेज नहीं।
क्या ज़ीरो-नॉलेज और एंड-टू-एंड एन्क्रिप्शन एक ही हैं?
दोनों एक-दूसरे में मिलते हैं। एंड-टू-एंड लोगों या डिवाइस के बीच जाते डेटा के बारे में है; ज़ीरो-नॉलेज इस बारे में कि प्रोवाइडर के पास कभी आपकी कुंजी नहीं होती। दोनों का मतलब है कि कंपनी आपका डेटा नहीं पढ़ सकती।
क्या ज़ीरो-नॉलेज कंपनी को डेटा सौंपने पर मजबूर किया जा सकता है?
उसे वह सौंपने का आदेश दिया जा सकता है जो उसके पास है: एन्क्रिप्टेड डेटा और मेटाडेटा। आपकी कुंजी के बिना वह उसे डिक्रिप्ट नहीं कर सकती।
ज़ीरो-नॉलेज ऐप्स मेरा पासवर्ड रीसेट क्यों नहीं कर सकते?
क्योंकि आपका पासवर्ड ही कुंजी बनाता है। इसे रीसेट कर सकने वाली कंपनी को कुंजी की कॉपी चाहिए होगी, और तब वह ज़ीरो-नॉलेज नहीं रहेगी।
अपने iPhone पर सब निजी रखें
न खाता। न एनालिटिक्स। आपके iPhone पर एन्क्रिप्टेड।


